
FAQ GRCQuestions fréquentes
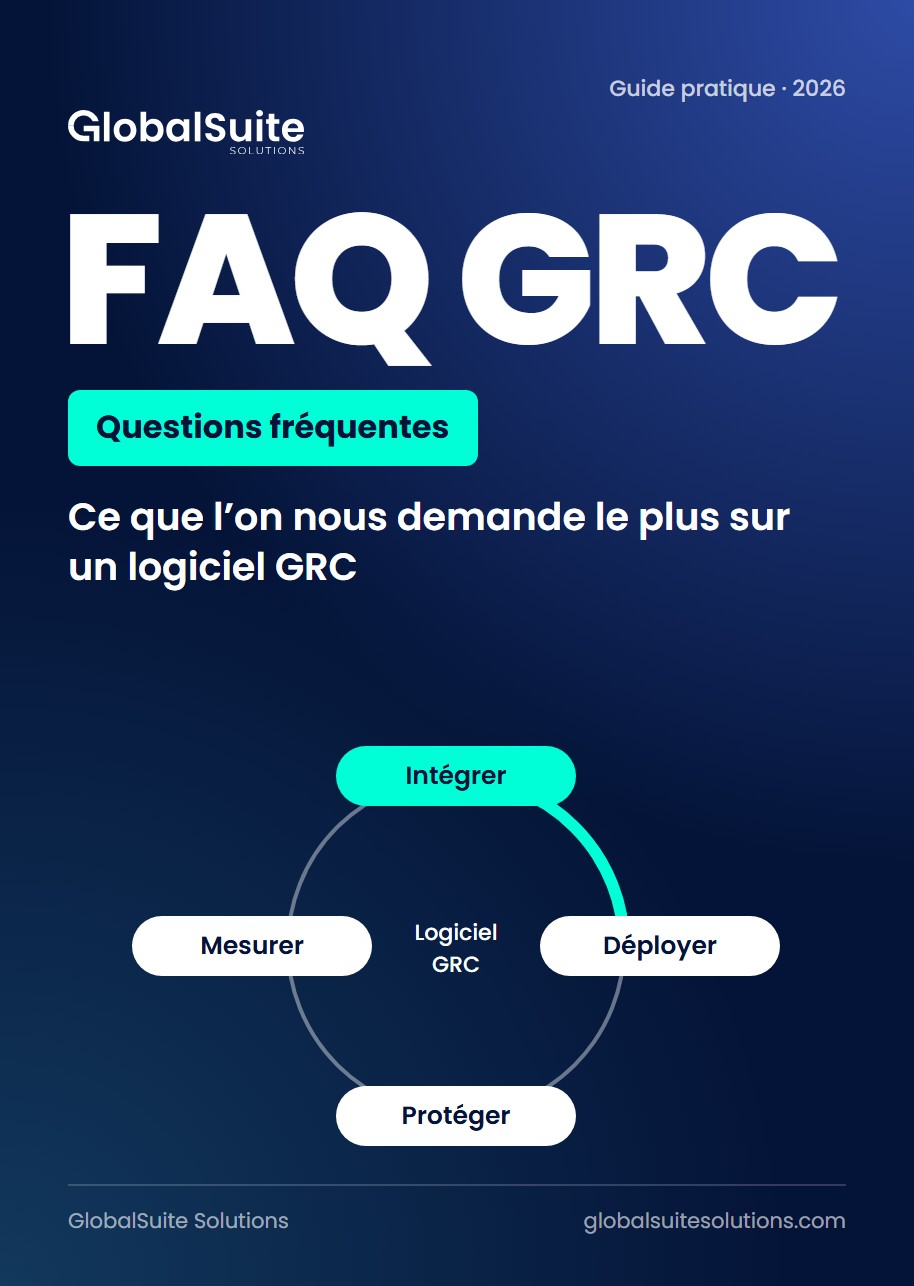
Ce que l’on nous demande le plus sur un logiciel GRC
Intégrations, déploiement, retour sur investissement, risques et sécurité des données, en questions-réponses.
Télécharger le guidePlateforme
Plateforme GRC tout-en-un
L'IA intégrée à tous les modules
Le moteur commun à tous les modules
Une GRC adaptée à votre secteur
Connectez GlobalSuite® à vos outils

Normes et référentiels
Normes ISO
Réglementations
Documentez une fois, conformez-vous à toutes.
Ressources
Entreprise
 Témoignage clientEMT Madrid centralise sa gestion de la protection des données dans GlobalSuite®Lire le témoignage

 Avis G2Ce qu’en disent ceux qui utilisent GlobalSuite® au quotidienLire les avisClient ? Laissez votre avis
Recherches populaires
Intégrations, déploiement, retour sur investissement, risques et sécurité des données, en questions-réponses.
Télécharger le guide
Périmètre, risques, contrôles, dispositif d’alerte, indicateurs et audits de ton système de conformité.
Télécharger le guide
Calendrier, rôles, niveaux de risque et sanctions de l’AI Act, avec un plan pour démarrer.
Télécharger le guide
Ce qu’est le risque tiers, les fonctionnalités d’un logiciel TPRM et trois cas réels.
Télécharger le guide
Les cinq piliers de DORA et sept exigences traduites en actions concrètes à vérifier.
Télécharger le guide
Méthode, types d’impact, MTPD, RTO, RPO et MBCO pour mener ta BIA selon l’ISO 22301.
Télécharger le guide
Le retour d’un logiciel GRC chiffré par processus : temps, effectifs et économies.
Télécharger le guide
Conformité, risques, incidents, performance et reporting : cinq cas réels et leur solution.
Télécharger le guide
Quatre KRI pour les tiers, la conformité, l’opérationnel et le stratégique, avec leur seuil d’alerte.
Télécharger le guide
Trois défis pour structurer éléments, risques et contrôles, puis présenter des résultats clairs.
Télécharger le guide
Culture du risque, cadre commun pour toutes les analyses et temps gagné à chaque nouvelle analyse.
Télécharger le guide
Causes, impacts, prévention, cellule de crise et communication, phase par phase.
Télécharger le guide
Registre des traitements, AIPD, DPO, droits des personnes et violations de données dans un même outil.
Télécharger le guide