





Mesurez votre cybersécurité avec le NIST CSF 2.0
Profil actuel, profil cible et plan d’action sur une seule plateforme, avec les six fonctions du cadre reliées à vos contrôles réels.


Le NIST CSF, et ce que l’on va vous demander
Le Cybersecurity Framework du NIST, l’institut de normalisation des États-Unis, est un cadre pour gérer le risque cyber. La version 2.0, publiée en février 2024, s’adresse désormais aux organisations de toute taille et de tout secteur et ajoute une sixième fonction, Gouverner.
Il est volontaire et ne donne pas lieu à certification, mais il est devenu la langue commune pour parler cybersécurité avec un groupe, des clients ou des assureurs, surtout si vous travaillez avec des entreprises nord-américaines. Ce que l’on vous demandera, c’est un profil : où vous en êtes, où vous voulez aller et comment combler l’écart.
- Éditeur
- NIST, Département du Commerce des États-Unis
- Version
- CSF 2.0, février 2024
- Structure
- 6 fonctions, 22 catégories et 106 sous-catégories
- Nature
- Volontaire, sans certification
- Livrable
- Profil actuel, profil cible et plan d’action
1
Périmètre
Vous décidez quelle partie de l’organisation est concernée et ce que l’activité exige.
2
Profil actuel
Vous évaluez chaque sous-catégorie avec vos contrôles et vos preuves du moment.
3
Profil cible
Vous fixez le niveau à atteindre selon votre risque et vos obligations.
4
Plan d’action
L’écart entre les deux profils devient un plan priorisé.
Les six fonctions
GV
Gouverner
Stratégie, rôles, politiques et supervision du risque cyber, y compris dans la chaîne d’approvisionnement.
ID
Identifier
Actifs, risques et pistes d’amélioration.
PR
Protéger
Accès, sensibilisation, protection des données et des plateformes.
DE
Détecter
Surveillance continue et analyse des événements.
RS
Répondre
Gestion, analyse, communication et confinement des incidents.
RC
Rétablir
Retour à la normale et communication sur la reprise.
Niveaux de mise en œuvre (Tiers) :
1 · Partiel
2 · Informé par les risques
3 · Reproductible
4 · Adaptatif
Votre profil NIST CSF dans GlobalSuite®
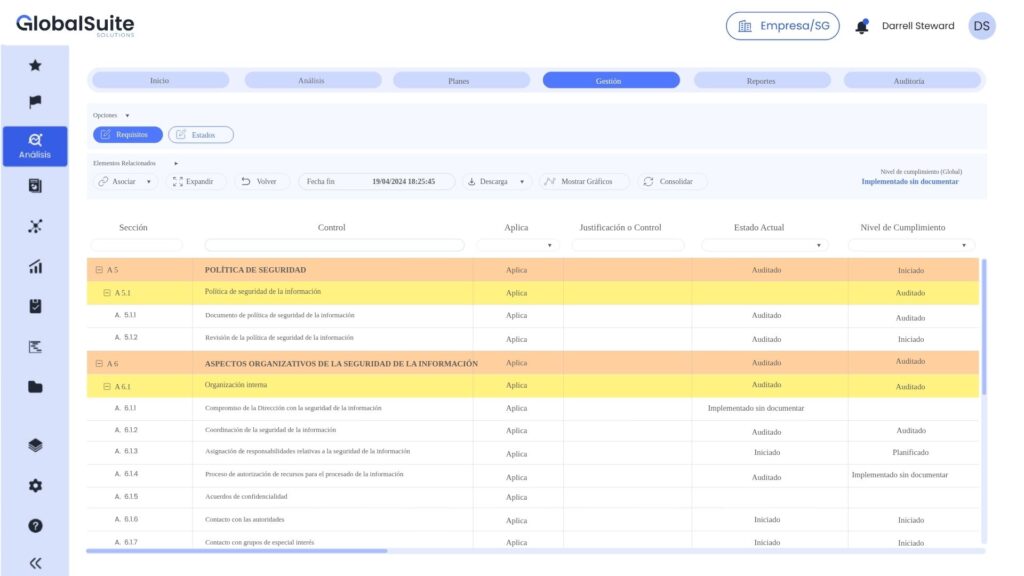
Du périmètre au plan d’action au même endroit, chaque sous-catégorie reliée à ses contrôles, à son responsable et à ses preuves.
Compliance›NIST CSF 2.0›Profil actuel
Profil actuel106 sous-catégories · 81 évaluées
CodeSous-catégorieResponsableStatut
GV.RM-01
Objectifs de gestion des risques validés
Gouverner · stratégie de risque
CROPartielleID.AM-01
Inventaire du matériel
Identifier · gestion des actifs
DSIMise en œuvrePR.AA-01
Identités et identifiants gérés
Protéger · accès
RSSIMise en œuvreDE.CM-01
Surveillance des réseaux
Détecter · surveillance continue
SOCÀ faireCompliance›NIST CSF 2.0›Écart à la cible
2
Fonctions à la cible
4
En dessous
25
Sous-catégories non évaluées
FonctionNomActuel / cibleNiveau
GVGouverner2
IDIdentifier3
PRProtéger3
DEDétecter2
RSRépondre2
Compliance›NIST CSF 2.0›Plan d’action
Plan d’action16 actions · 5 clôturées
ActionResponsableÉchéanceStatut
Appétence au risque cyber validéeFCF. Castro15 déc.En cours
Surveillance du réseau des sitesEPE. Prieto30 nov.Ouverte
Exigences de cybersécurité dans les contrats fournisseursIMI. Méndez10 déc.En cours
Exercice de réponse aux incidentsSGS. Gil8 nov.Clôturée
Compliance›NIST CSF 2.0›Correspondances
CorrespondancesÉvaluations reprises d’autres référentiels
Sous-catégorie et contrôle associéStatutRéférentiel
PR.AA-01 · Gestion des identitésRepriseISO 27001
RS.MA-01 · Réponse aux incidentsRepriseNIS2
ID.AM-01 · Inventaire du matérielRepriseISO 27001
GV.SC-01 · Risque de la chaîne d’approvisionnementÀ revoirDORA
Évaluez une seule fois
Si vous gérez déjà l’ISO 27001, NIS2 ou DORA dans GlobalSuite®, vous reprenez ces évaluations dans les sous-catégories liées.
Gouverner, chiffres à l’appui
La nouvelle fonction GV s’appuie sur le module de gestion des risques : appétence, responsables et suivi auprès de la direction.
La chaîne d’approvisionnement intégrée
Évaluez vos fournisseurs depuis le module de risque tiers et reportez le résultat directement dans GV.SC.
Le NIST CSF s’intègre à ce que vous faites déjà
NIST CSF
Profils actuel et cible, plan d’action et correspondances avec d’autres référentiels.
Vous êtes iciISO 27001
Le système de management certifiable avec lequel il partage une bonne partie des contrôles.
Voir la solution →NIS2
L’obligation européenne de cybersécurité pour les entités essentielles et importantes.
Voir la solution →DORA
Le règlement européen sur la résilience opérationnelle numérique du secteur financier.
Voir la solution →
Questions fréquentes sur le NIST CSF
Le NIST CSF est-il obligatoire ?
Non. C’est un cadre volontaire, sans certification. Beaucoup d’organisations l’adoptent malgré tout parce que leur groupe, leurs clients ou leurs assureurs le demandent, ou parce qu’elles veulent une langue commune pour parler cybersécurité avec la direction.
Qu’est-ce qui change avec la version 2.0 ?
La 2.0, publiée en février 2024, élargit le périmètre à toutes les organisations, pas seulement aux infrastructures critiques, et ajoute la fonction Gouverner, qui couvre la stratégie, les rôles, les politiques et le risque lié à la chaîne d’approvisionnement.
À quoi servent les Tiers ?
Ce sont quatre niveaux (partiel, informé par les risques, reproductible et adaptatif) qui décrivent la rigueur avec laquelle l’organisation gouverne et gère son risque cyber. Ce n’est pas une note de conformité. Ils vous aident à vous situer et à décider jusqu’où aller.
Qu’est-ce qu’un profil ?
C’est la photographie de l’organisation au regard des sous-catégories du cadre. Le profil actuel montre où vous en êtes ; le profil cible, où vous voulez aller. L’écart entre les deux, c’est votre plan d’action.
Quel lien avec l’ISO 27001 ?
Les deux partagent de nombreux contrôles, et le NIST publie lui-même des tables de correspondance entre les sous-catégories du cadre et d’autres référentiels. Si vous avez déjà un SMSI, une bonne partie du travail est faite.
Est-ce utile pour se conformer à NIS2 ?
Cela aide, car beaucoup de mesures se recoupent, mais cela ne remplace pas NIS2. La directive a ses propres obligations, comme la notification des incidents et la responsabilité des organes de direction, à traiter à part.
Le Cybersecurity Framework est publié par le National Institute of Standards and Technology (NIST) des États-Unis.
Votre profil NIST CSF,
toujours à jour.
Nous vous montrons vos profils actuel et cible dans GlobalSuite®.