



Mide tu ciberseguridad con NIST CSF 2.0
Perfil actual, perfil objetivo y plan de acción en una sola plataforma, con las seis funciones del marco ligadas a tus controles reales.


Qué es NIST CSF y qué te van a pedir
El Cybersecurity Framework del NIST, el instituto de normalización de Estados Unidos, es un marco para gestionar el riesgo de ciberseguridad. La versión 2.0, publicada en febrero de 2024, se dirige ya a organizaciones de cualquier tamaño y sector y añade una sexta función, Gobernar.
Es voluntario y no se certifica, pero se ha convertido en el idioma común para hablar de ciberseguridad con matrices, clientes y aseguradoras, sobre todo si trabajas con empresas norteamericanas. Lo que te van a pedir es un perfil: dónde estás, dónde quieres estar y cómo vas a cerrar la diferencia.
- Publica
- NIST, Departamento de Comercio de EE. UU.
- Versión
- CSF 2.0, febrero de 2024
- Estructura
- 6 funciones, 22 categorías y 106 subcategorías
- Carácter
- Voluntario, sin certificación
- Resultado
- Perfil actual, perfil objetivo y plan de acción
1
Alcance
Decides qué parte de la organización entra y qué te exige el negocio.
2
Perfil actual
Evalúas cada subcategoría con tus controles y evidencias de hoy.
3
Perfil objetivo
Fijas a dónde quieres llegar según tu riesgo y tus obligaciones.
4
Plan de acción
La diferencia entre los dos perfiles se convierte en un plan priorizado.
Las seis funciones
GV
Gobernar
Estrategia, roles, políticas y supervisión del riesgo de ciberseguridad, también en la cadena de suministro.
ID
Identificar
Activos, riesgos y oportunidades de mejora.
PR
Proteger
Accesos, formación, protección de datos y plataformas.
DE
Detectar
Monitorización continua y análisis de eventos.
RS
Responder
Gestión, análisis, comunicación y contención de incidentes.
RC
Recuperar
Vuelta a la normalidad y comunicación de la recuperación.
Niveles de implantación (Tiers):
1 · Parcial
2 · Informado por el riesgo
3 · Repetible
4 · Adaptativo
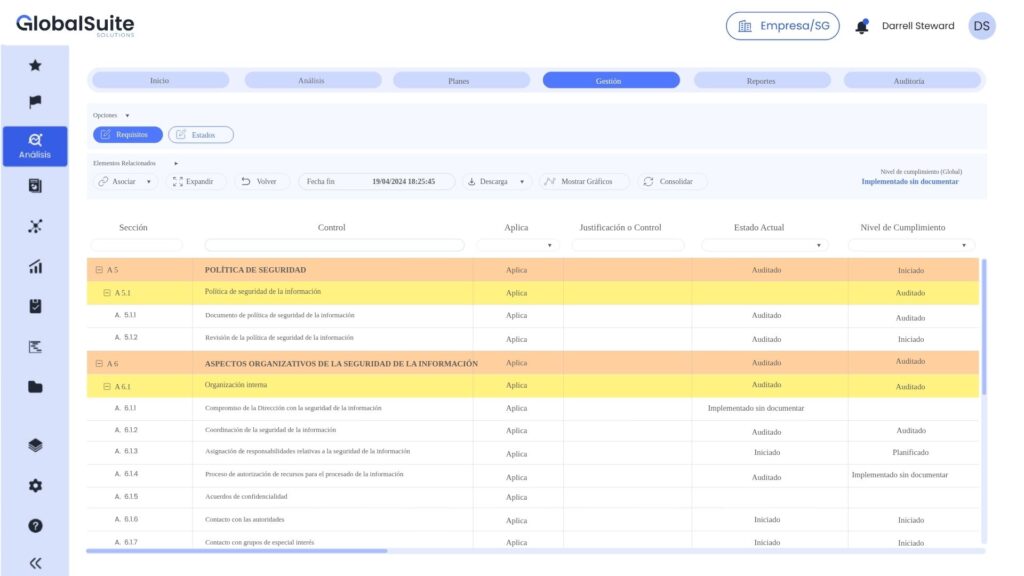
Tu perfil NIST CSF en GlobalSuite®
Del alcance al plan de acción en un solo sitio, con cada subcategoría ligada a sus controles, su responsable y su evidencia.
Compliance›NIST CSF 2.0›Perfil actual
Perfil actual106 subcategorías · 81 evaluadas
CódigoSubcategoríaResponsableEstado
GV.RM-01
Objetivos de gestión del riesgo acordados
Gobernar · estrategia de riesgo
CROParcialID.AM-01
Inventario de hardware
Identificar · gestión de activos
SistemasImplantadaPR.AA-01
Identidades y credenciales gestionadas
Proteger · accesos
CISOImplantadaDE.CM-01
Monitorización de redes
Detectar · monitorización continua
SOCPendienteCompliance›NIST CSF 2.0›Actual frente a objetivo
2
Funciones en el objetivo
4
Por debajo
25
Subcategorías sin evaluar
FunciónNombreActual / objetivoNivel
GVGobernar2
IDIdentificar3
PRProteger3
DEDetectar2
RSResponder2
Compliance›NIST CSF 2.0›Plan de acción
Plan de acción16 acciones · 5 cerradas
AcciónResponsableFechaEstado
Apetito de riesgo de ciberseguridad aprobadoFCF. Castro15 dicEn curso
Monitorización de la red de las sedesEPE. Prieto30 novAbierta
Requisitos de ciberseguridad en contratos con proveedoresIMI. Méndez10 dicEn curso
Simulacro de respuesta a incidentesSGS. Gil8 novCerrada
Compliance›NIST CSF 2.0›Correspondencias
CorrespondenciasEvaluaciones reutilizadas de otras normas
Subcategoría y control relacionadoEstadoNorma
PR.AA-01 · Gestión de identidadesReutilizadaISO 27001
RS.MA-01 · Respuesta a incidentesReutilizadaNIS2
ID.AM-01 · Inventario de hardwareReutilizadaENS
GV.SC-01 · Riesgo de la cadena de suministroRevisarDORA
Evalúa una vez
Si ya gestionas ISO 27001, NIS2 o el ENS en GlobalSuite®, reutilizas esas evaluaciones en las subcategorías relacionadas.
Gobernar, con datos
La nueva función GV se apoya en el módulo de riesgos: apetito, responsables y seguimiento ante la dirección.
La cadena de suministro dentro
Evalúa a tus proveedores desde el módulo de riesgo de terceros y llévalo directo a GV.SC.
NIST CSF encaja con lo que ya haces
NIST CSF
Perfil actual y objetivo, plan de acción y correspondencias con otras normas.
Estás aquíISO 27001
El sistema de gestión certificable con el que comparte buena parte de los controles.
Ver solución →NIS2
La obligación europea de ciberseguridad para sectores esenciales e importantes.
Ver solución →ENS
El Esquema Nacional de Seguridad, obligatorio para el sector público español y sus proveedores.
Ver solución →Preguntas frecuentes sobre NIST CSF
¿NIST CSF es obligatorio?
No. Es un marco voluntario y no se certifica. Aun así, muchas organizaciones lo adoptan porque se lo piden su matriz, sus clientes o sus aseguradoras, o porque quieren un lenguaje común para hablar de ciberseguridad con la dirección.
¿Qué cambia en la versión 2.0?
La 2.0, publicada en febrero de 2024, amplía el alcance a cualquier organización, no solo a infraestructuras críticas, y añade la función Gobernar, que recoge la estrategia, los roles, las políticas y el riesgo de la cadena de suministro.
¿Qué son los Tiers?
Son cuatro niveles (parcial, informado por el riesgo, repetible y adaptativo) que describen el rigor con el que la organización gobierna y gestiona su riesgo de ciberseguridad. No son una nota de cumplimiento: sirven para situarse y decidir hasta dónde se quiere llegar.
¿Qué es un perfil?
Es la foto de la organización con respecto a las subcategorías del marco. El perfil actual recoge dónde estás; el perfil objetivo, dónde quieres estar. La diferencia entre los dos es tu plan de acción.
¿Qué relación tiene con ISO 27001?
Comparten muchos controles y el propio NIST publica referencias que relacionan las subcategorías del marco con otras normas. Si ya tienes un SGSI, buena parte del trabajo está hecho.
¿Me sirve para cumplir NIS2?
Ayuda, porque muchas medidas coinciden, pero no lo sustituye. NIS2 tiene obligaciones propias, como la notificación de incidentes y la responsabilidad de los órganos de dirección, que hay que cubrir aparte.
El Cybersecurity Framework es una publicación del National Institute of Standards and Technology (NIST) de Estados Unidos.
Tu perfil NIST CSF,
siempre al día.
Te enseñamos tu perfil actual y objetivo en GlobalSuite®.