No rehaces tu metodología
Tus instalaciones, tus BES Cyber Systems, tus procedimientos y tus propios formatos. Empiezas con lo que ya tienes.
Plataforma
Plataforma GRC todo en uno
IA integrada en todos los módulos
El motor común de todos los módulos
GRC adaptado a tu industria
Conecta GlobalSuite® con tus herramientas
Normativas y marcos
Normas ISO
Regulaciones
Documenta una vez, cumple con todas.
Recursos
Empresa
 Caso de éxitoEMT Madrid centraliza su gestión de protección de datos en GlobalSuite®Leer caso

 Reseñas G2Lo que opinan de GlobalSuite® quienes lo usan a diarioLeer reseñas¿Eres cliente? Deja tu reseña
Búsquedas populares
BES Cyber Systems, perímetro electrónico, parches, accesos y proveedores en un mismo sitio, con cada requisito y su evidencia. De la categorización CIP-002 a la auditoría de la entidad regional.
4,4 · 105 opiniones en G2
+2.000 empresas confían en GlobalSuite®
Lo que pide NERC CIP, lo que ya tienes hecho y lo que falta, en una sola plataforma. Pantallas con datos de ejemplo.
Cada requisito CIP con su estado y lo que ya tienes con evidencia.
Cada requisito CIP con su estado y lo que ya tienes con evidencia.
La IA cruza el inventario con tus diagramas de red, te avisa de los equipos que faltan y les asigna la categoría CIP-002 que les corresponde.
Los indicadores de cada evaluación de parches: lo que se evalúa en plazo, lo que se instala y lo que pasa a plan de mitigación.
Cada acceso autorizado agrupado por rol, para verificarlo cada trimestre y retirarlo a tiempo tras una baja.
Los posibles incumplimientos de cada instalación, con su estado y la evidencia lista para la entidad regional.
La lista de BES Cyber Systems, las evidencias por requisito y el informe para la auditoría salen de plantillas con los datos al día.
Defines el flujo una vez y GlobalSuite® lo repite: pide, recuerda, recoge y actualiza. Tu equipo solo entra cuando hace falta decidir.
Tus instalaciones, tus BES Cyber Systems, tus procedimientos y tus propios formatos. Empiezas con lo que ya tienes.
Lista de BES Cyber Systems, evidencias por requisito e informe para la auditoría, al día y listos para descargar.
Antes de cada auditoría, el agente repasa los estándares CIP, encuentra las evidencias que faltan o se han pasado de plazo y prepara el plan. Tú solo lo validas.
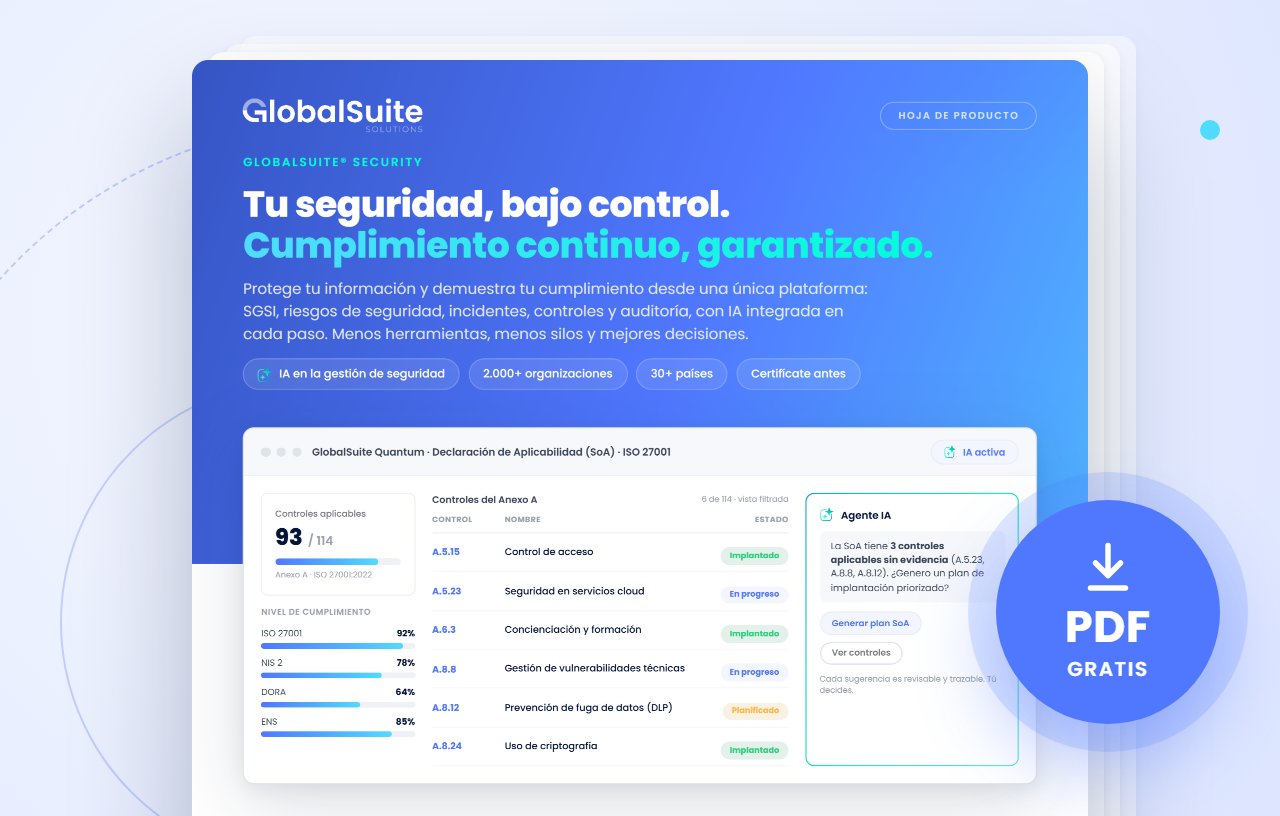
Los activos, los accesos, las vulnerabilidades, los incidentes y los proveedores son los mismos que piden NIST CSF, la ISO 27001 o NIS2. En GlobalSuite® se hace una vez y sirve para todas.
Estimación propia de cuánto de cada norma queda cubierto: cada requisito cuenta entero si está cubierto igual y a medias si solo en parte. Cada norma añade requisitos propios.
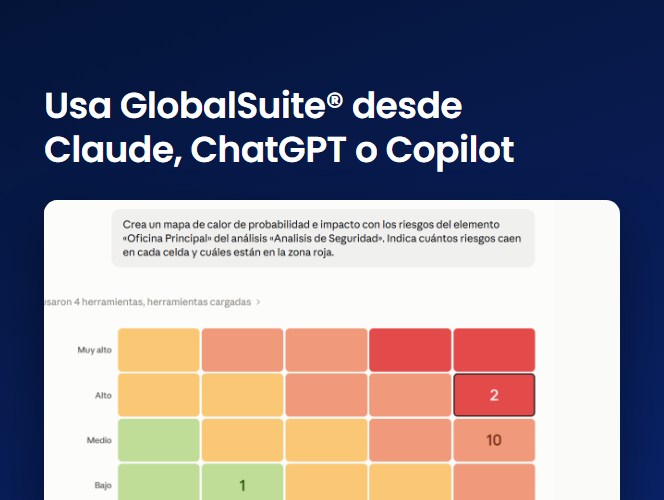
Vídeos cortos para verla en acción: del MCP, que lleva GlobalSuite® a tu asistente de IA, al Agente IA que trabaja dentro de tus análisis de riesgos.
Descubre GlobalSuite® AI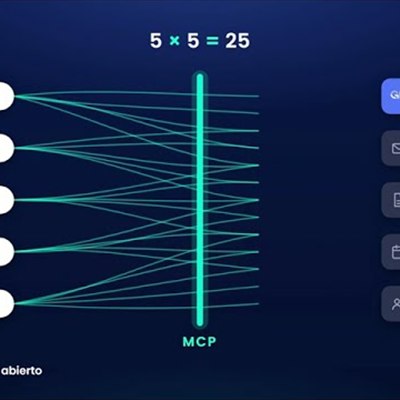 1:55MCP de GlobalSuite®Tu GRC desde Claude, ChatGPT, Gemini, Copilot o Cursor
 2:51Agente IA de RiesgosConsulta, informes y cambios dentro de tu análisis
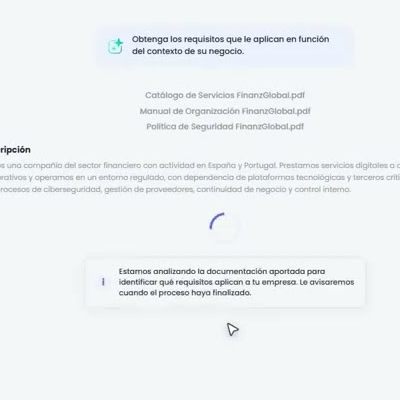 1:00Document processingExtracción y clasificación automática de documentos
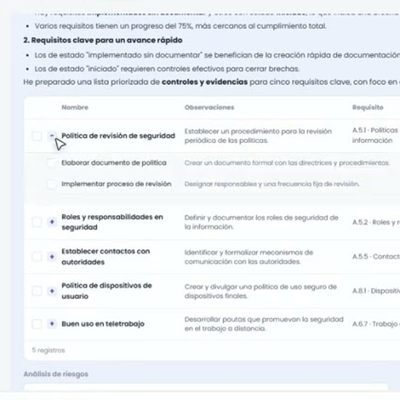 0:58Asistente IA ComplianceAnaliza tu normativa y propón controles y evidencias con IA
GlobalSuite® se integra por API con tu ecosistema. Los datos entran solos y nadie los copia a mano.
 Power BI
Monitorización
Vulnerabilidades
Lago de datos
Y el módulo forma parte de la plataforma GRC. Los activos, accesos y proveedores que das de alta para NERC CIP son los mismos que usan NIST CSF, la ISO 27001 o el riesgo de terceros.
Si ya trabajas con NIST CSF o la ISO 27001, parte de NERC CIP está hecha.
El camino lo recorre tu equipo. GlobalSuite® automatiza tu sistema de gestión y, si lo necesitas, nuestros consultores te acompañan en el paso que elijas.

Ciberseguridad · Latinoamérica
Un sistema de gestión de seguridad de la información facilita establecer y mantener un marco de protección para nuestra información y la de nuestros clientes, de forma metódica y persistente.
Andrés Suárez AlarcónCumplimiento y Riesgos de Negocio · NEOSECURE by SEK
Me gusta lo bien que GlobalSuite se adapta a mis metodologías. Ayuda a mi organización a mejorar el SGSI.
Los resultados del análisis de riesgos salen de cálculos matemáticos, no son aleatorios, y eso la hace válida para presentarse a una certificación.
Desde el primer día, el onboarding fue excelente y entendimos la plataforma muy rápido gracias a su equipo de soporte, de primer nivel. La interfaz es limpia e intuitiva, fácil de usar para todos.
¿Lo vemos con tus riesgos y tu metodología?
Solicitar demo¿No está tu duda? Cuéntanos tu caso y te la resolvemos con tu situación delante.
Cuéntanos tu casoCuéntanos qué necesitas y te enseñamos cómo lo resolvemos en GlobalSuite®.