



COBIT, del marco a la evidencia
Evalúa la capacidad de tus objetivos de gobierno y gestión de TI, prioriza las mejoras y enséñaselo al consejo con datos.


Qué es COBIT y qué te van a pedir
COBIT es el marco de ISACA para el gobierno y la gestión de la información y la tecnología de una organización. Separa lo que decide el consejo (gobierno) de lo que ejecuta la dirección de TI (gestión) y lo ordena en 40 objetivos repartidos en cinco dominios.
Lo piden auditores internos y externos, consejos de administración y supervisores que quieren saber si la TI está bajo control y alineada con el negocio. No se certifica la organización: lo que se mide es la capacidad de cada objetivo, de 0 a 5, frente a un nivel objetivo que decides tú.
- Publica
- ISACA
- Versión
- COBIT 2019
- Estructura
- 40 objetivos de gobierno y gestión en 5 dominios
- Medición
- Niveles de capacidad de 0 a 5 por proceso
- Certificación
- Para personas, no para organizaciones
1
Factores de diseño
Estrategia, riesgos, tamaño y entorno de la empresa marcan qué objetivos pesan más.
2
Objetivos prioritarios
Eliges los objetivos que vas a trabajar y su nivel de capacidad objetivo.
3
Evaluación
Mides la capacidad actual de cada proceso con sus actividades y evidencias.
4
Plan de mejora
Las brechas se convierten en acciones y el avance se reporta al consejo.
Los cinco dominios
EDM
Evaluar, orientar y supervisar
El gobierno: lo que decide y vigila el consejo.
APO
Alinear, planificar y organizar
Estrategia, arquitectura, riesgos y proveedores.
BAI
Construir, adquirir e implementar
Proyectos, cambios, activos y configuración.
DSS
Entregar, dar servicio y soporte
Operación, incidentes, continuidad y seguridad.
MEA
Supervisar, evaluar y valorar
Rendimiento, control interno y cumplimiento.
Gobierna tu TI con COBIT en GlobalSuite®
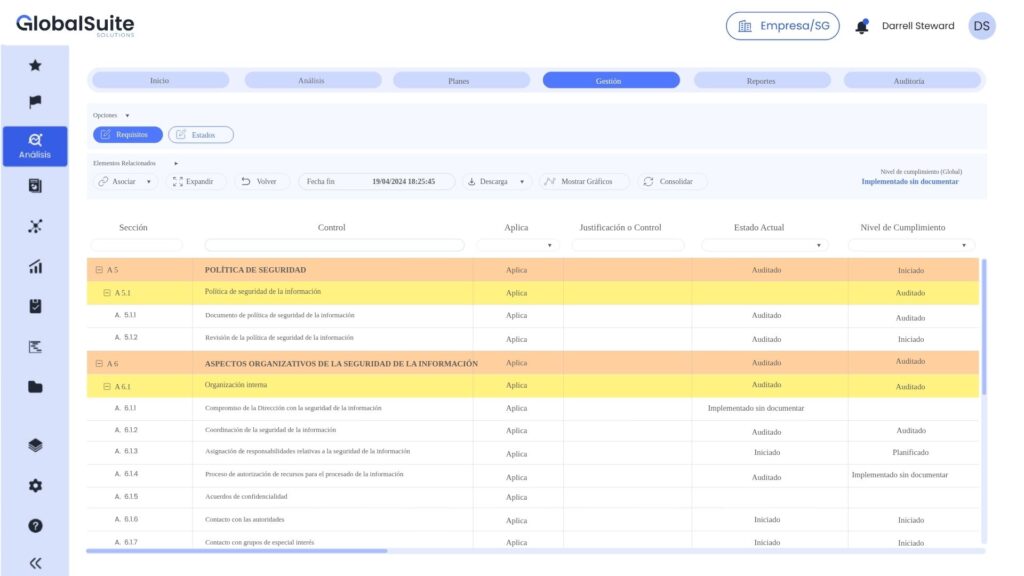
Objetivos, capacidad, acciones e informes en un solo sitio, con cada proceso ligado a su responsable y a su evidencia.
Compliance›COBIT 2019›Objetivos
Objetivos prioritarios12 de 40 objetivos en alcance
CódigoObjetivoResponsableMeta
EDM03
Optimización del riesgo asegurada
Gobierno
ConsejoNivel 3APO12
Riesgo gestionado
Alinear, planificar y organizar
CRONivel 3BAI06
Cambios de TI gestionados
Construir, adquirir e implementar
Dir. TINivel 3DSS05
Servicios de seguridad gestionados
Entregar, dar servicio y soporte
CISONivel 4Compliance›COBIT 2019›Evaluación de capacidad
5
En el objetivo
6
Por debajo
1
Sin evaluar
CódigoObjetivoCapacidad / objetivoNivel
EDM03Optimización del riesgo asegurada3
APO12Riesgo gestionado2
APO13Seguridad gestionada2
BAI06Cambios de TI gestionados3
DSS05Servicios de seguridad gestionados2
Compliance›COBIT 2019›Plan de mejora
Plan de mejora18 acciones · 9 cerradas
AcciónResponsableFechaEstado
Apetito de riesgo de TI aprobado por el consejoCRC. Ruiz20 novEn curso
Comité de cambios con actas registradasJOJ. Ortega12 novCerrada
Revisión periódica de accesos privilegiadosPMP. Molina30 novAbierta
Indicadores de seguridad en el cuadro de mandoALA. León5 dicEn curso
Informes›COBIT 2019›Consejo
Informes al consejoPróximo comité de auditoría: diciembre
InformeEstadoGenerado
Estado del gobierno de TI · tercer trimestreEnviado2 sem
Brechas de capacidad por dominioAl díahoy
Seguimiento del plan de mejoraBorrador3 d
Hallazgos de auditoría interna abiertosAl día1 sem
Un control, varias normas
Relaciona tus objetivos COBIT con los controles de ISO 27001, ISO 20000 o el ENS. Una evidencia sirve para todos.
El riesgo de TI, en su sitio
APO12 se apoya en el módulo de riesgos: escenarios, valoración y tratamiento con tu metodología.
Auditoría interna incluida
Planifica las revisiones de los objetivos, registra los hallazgos y sigue su cierre desde el mismo sitio.
COBIT encaja con lo que ya haces
COBIT
Objetivos de gobierno y gestión de TI, capacidad, plan de mejora e informes.
Estás aquíISO 27001
La seguridad de la información que COBIT pide gobernar, con su propio sistema de gestión.
Ver solución →ISO 20000
La gestión de servicios de TI, certificable, que cubre buena parte de los dominios BAI y DSS.
Ver solución →Gestión de riesgos
El módulo de riesgos de GlobalSuite®, base para APO12 y EDM03.
Ver solución →Preguntas frecuentes sobre COBIT
¿Una empresa se puede certificar en COBIT?
No. COBIT es un marco de referencia, no una norma certificable para organizaciones. Lo que sí existen son certificaciones para personas, que emite ISACA. Lo que una organización puede demostrar es el nivel de capacidad de sus procesos, normalmente ante auditoría interna o externa.
¿Qué diferencia hay entre gobierno y gestión?
El gobierno lo ejerce el consejo: evalúa, orienta y supervisa (dominio EDM). La gestión la hace la dirección: planifica, construye, opera y vigila la TI según esas decisiones (dominios APO, BAI, DSS y MEA).
¿Qué es un nivel de capacidad?
Es la medida de lo bien que funciona un proceso, de 0 (incompleto) a 5 (en mejora continua). En COBIT 2019 las actividades de cada proceso están asociadas a un nivel, y el proceso alcanza ese nivel cuando las realiza.
¿Tengo que trabajar los 40 objetivos?
No. Los factores de diseño (estrategia, perfil de riesgo, tamaño, entorno) sirven precisamente para priorizar los objetivos que más importan en tu organización y fijar para cada uno un nivel objetivo realista.
¿COBIT sustituye a ISO 27001 o a ITIL?
No, se complementan. COBIT dice qué hay que gobernar y gestionar en la TI; ISO 27001 e ITIL aportan el detalle de cómo hacerlo en seguridad y en servicios. Muchas organizaciones usan COBIT como paraguas y las demás normas para la operación.
¿Por dónde empiezo?
Por los factores de diseño y una primera evaluación de los objetivos prioritarios. Tienes más contexto en nuestra guía para implementar un marco de riesgos TI.
COBIT® es una marca registrada de ISACA.
Gobierno de TI
que se puede medir.
Te enseñamos tu evaluación COBIT en GlobalSuite®.