





Des contrôles SOX testés et prêts pour l’auditeur
Matrice des risques et des contrôles, tests et certifications 302 et 404 sur une seule plateforme, sans courir après les preuves par e-mail.


Ce qu’est SOX et ce qu’on va vous demander
La loi Sarbanes-Oxley a été adoptée aux États-Unis en 2002 pour protéger les investisseurs après les scandales comptables de l’époque. Elle oblige les sociétés cotées aux États-Unis à prouver que leur information financière est fiable et que le contrôle interne qui la soutient fonctionne. Si votre groupe y est coté, votre filiale entre aussi dans le périmètre.
Le plus gros du travail, c’est la section 404 : chaque année, la direction évalue le contrôle interne sur l’information financière et, dans les plus grandes sociétés, l’auditeur externe rend sa propre opinion. Il faut donc des contrôles documentés, des tests appuyés sur des preuves et des déficiences bien classées.
- Loi
- Sarbanes-Oxley Act, États-Unis, 2002
- Supervision
- La SEC ; le PCAOB encadre les auditeurs
- S’applique à
- Sociétés cotées aux États-Unis et leurs filiales, y compris étrangères
- Référentiel
- En général COSO 2013, Contrôle interne
- Fréquence
- Certification trimestrielle et évaluation annuelle
1
Périmètre
Vous choisissez les comptes et les processus significatifs, et le risque d’erreur de chacun.
2
Documentation
Vous décrivez les processus et construisez la matrice des risques et des contrôles.
3
Tests
Vous testez la conception et l’efficacité de chaque contrôle clé et conservez la preuve.
4
Certification
La direction signe et l’auditeur externe revoit le résultat.
Les trois sections qui comptent le plus
302
Certification de la direction
Le directeur général et le directeur financier certifient les états financiers et les contrôles sur l’information publiée dans chaque rapport périodique.
404
Évaluation du contrôle interne
Chaque année, la direction évalue le contrôle interne sur l’information financière. Dans les plus grandes sociétés, l’auditeur externe donne son opinion.
906
Responsabilité pénale
Signer une certification en la sachant fausse peut valoir aux signataires des amendes et des peines de prison.
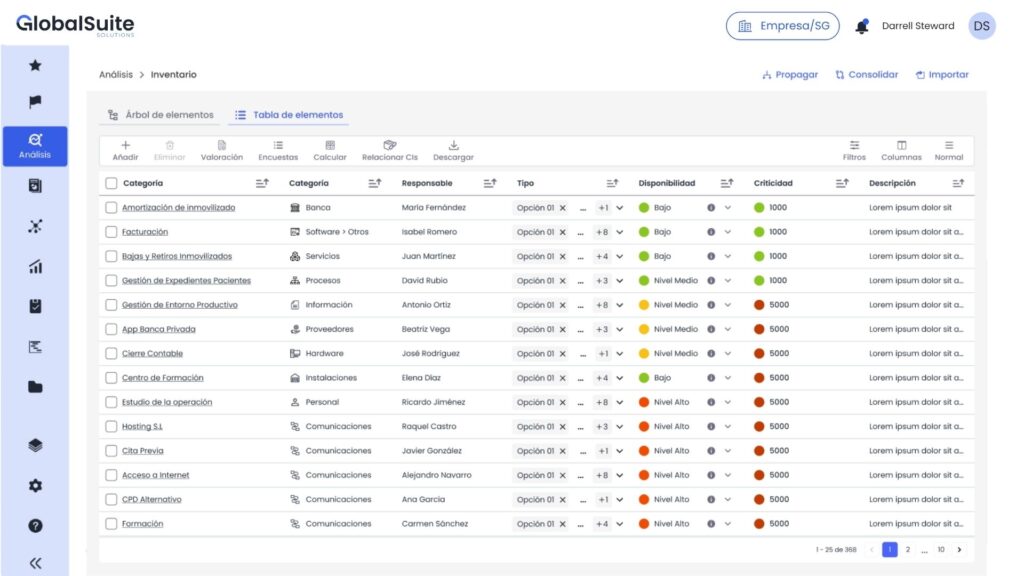
Préparez SOX dans GlobalSuite®
Du périmètre à la certification au même endroit, chaque contrôle relié à son responsable, à son test et à sa preuve.
Compliance›SOX›Périmètre
Processus significatifsExercice 2026 · 4 processus dans le périmètre
CodeProcessusCompteRisque
PR-01
Ventes et encaissements
Reconnaissance du chiffre d’affaires
VentesÉlevéPR-02
Achats et paiements
Factures et fournisseurs
FournisseursMoyenPR-03
Paie
Entrées, sorties et paiements
PersonnelMoyenPR-04
Clôture comptable
Écritures manuelles et ajustements
DiversÉlevéCompliance›SOX›Matrice des risques et des contrôles
Contrôles clés38 contrôles · 21 clés
ContrôleResponsableFréquenceType
Rapprochement bancaire revuJRJ. RamosMensuelleManuel
Validation des écritures manuellesMRM. RuizQuotidienneManuel
Blocage des commandes sans créditALA. LópezContinueAutomatique
Revue des accès à l’ERPCPC. PérezTrimestrielleManuel
Compliance›SOX›Tests d’efficacité
16
Sans exception
3
Avec exceptions
2
En attente
TestRésultatDate
Rapprochement bancaire · échantillon de 2 moisEfficace14 oct.
Écritures manuelles · échantillon de 251 exception9 oct.
Revue des accès à l’ERP · T3Efficace2 oct.
Calcul des provisionsEn attente—
Compliance›SOX›Déficiences
Déficiences et remédiation3 ouvertes · clôture de l’exercice en décembre
CodeDéficienceClassificationStatut
DF-01
Écriture non validée
Contrôle des écritures manuelles
DéficienceEn coursDF-02
Utilisateur générique dans l’ERP
Séparation des tâches
SignificativeOuverteDF-03
Rapprochement hors délai
Trésorerie
DéficienceClôturéeUn contrôle, plusieurs normes
Le même contrôle sert pour SOX, pour vos obligations locales de contrôle interne sur l’information financière et pour votre audit interne. Vous le documentez et le testez une seule fois.
Sous-certifications en cascade
Chaque responsable de processus signe sa partie avant la direction. Vous gardez la trace de qui a signé quoi, et quand.
L’auditeur trouve tout
Tests, échantillons et preuves classés par contrôle, pour que l’auditeur externe n’ait pas à les réclamer un par un.
SOX s’intègre à ce que vous faites déjà
SOX
Périmètre, matrice des contrôles, tests, déficiences et certifications 302 et 404.
Vous êtes iciAudit interne
Planifiez et menez vos audits avec les mêmes tests et preuves que pour SOX.
Voir la solution →Gestion des risques
Les risques liés à l’information financière dans la cartographie des risques de toute l’entreprise.
Voir la solution →Compliance
Les obligations SOX avec toutes les autres normes que le groupe doit respecter.
Voir la solution →
Questions fréquentes sur SOX
À qui s’applique SOX ?
Aux sociétés enregistrées auprès de la SEC parce qu’elles sont cotées aux États-Unis, y compris les sociétés étrangères. Les filiales de ces groupes, y compris en France, doivent en général documenter et tester leurs contrôles pour que le groupe puisse certifier.
Que demande exactement la section 404 ?
Que la direction évalue chaque année l’efficacité du contrôle interne sur l’information financière et en rende compte dans le rapport annuel. Dans les plus grandes sociétés, l’auditeur externe émet en plus une opinion sur ce contrôle interne.
Quelle différence entre une déficience significative et une faiblesse majeure ?
Il y a faiblesse majeure (material weakness) lorsqu’il existe une possibilité raisonnable qu’une erreur significative dans les comptes ne soit ni évitée ni détectée à temps. La déficience significative est moins grave, mais suffisamment importante pour être signalée aux organes de gouvernance de la société.
Quel référentiel de contrôle utiliser ?
La plupart des sociétés utilisent COSO 2013, le référentiel intégré de contrôle interne du COSO. C’est aussi la référence de nombreuses règles locales de contrôle interne sur l’information financière, donc une bonne partie du travail sert deux fois.
Peut-on gérer SOX dans des tableurs ?
Oui, et beaucoup d’entreprises commencent ainsi. Les difficultés arrivent avec plusieurs filiales, des centaines de contrôles et un auditeur qui réclame des preuves chaque année. Réunir contrôles, tests et déficiences au même endroit évite les versions en double et les pertes d’information. Pour aller plus loin, lisez notre article Qu’est-ce que la loi SOX ou loi Sarbanes-Oxley ?.
Abordez l’audit SOX
avec tout déjà testé.
Nous vous montrons votre matrice des contrôles et vos tests dans GlobalSuite®.