Vous gardez votre méthodologie
Vos échelles, votre matrice de risques et vos propres contrôles à côté de ceux de l'ISO 27701. Vous partez de ce que vous avez déjà.
Plateforme
Plateforme GRC tout-en-un
L'IA intégrée à tous les modules
Le moteur commun à tous les modules
Une GRC adaptée à votre secteur
Connectez GlobalSuite® à vos outils

Normes et référentiels
Normes ISO
Réglementations
Documentez une fois, conformez-vous à toutes.
Ressources
Entreprise
 Témoignage clientEMT Madrid centralise sa gestion de la protection des données dans GlobalSuite®Lire le témoignage

 Avis G2Ce qu’en disent ceux qui utilisent GlobalSuite® au quotidienLire les avisClient ? Laissez votre avis
Recherches populaires
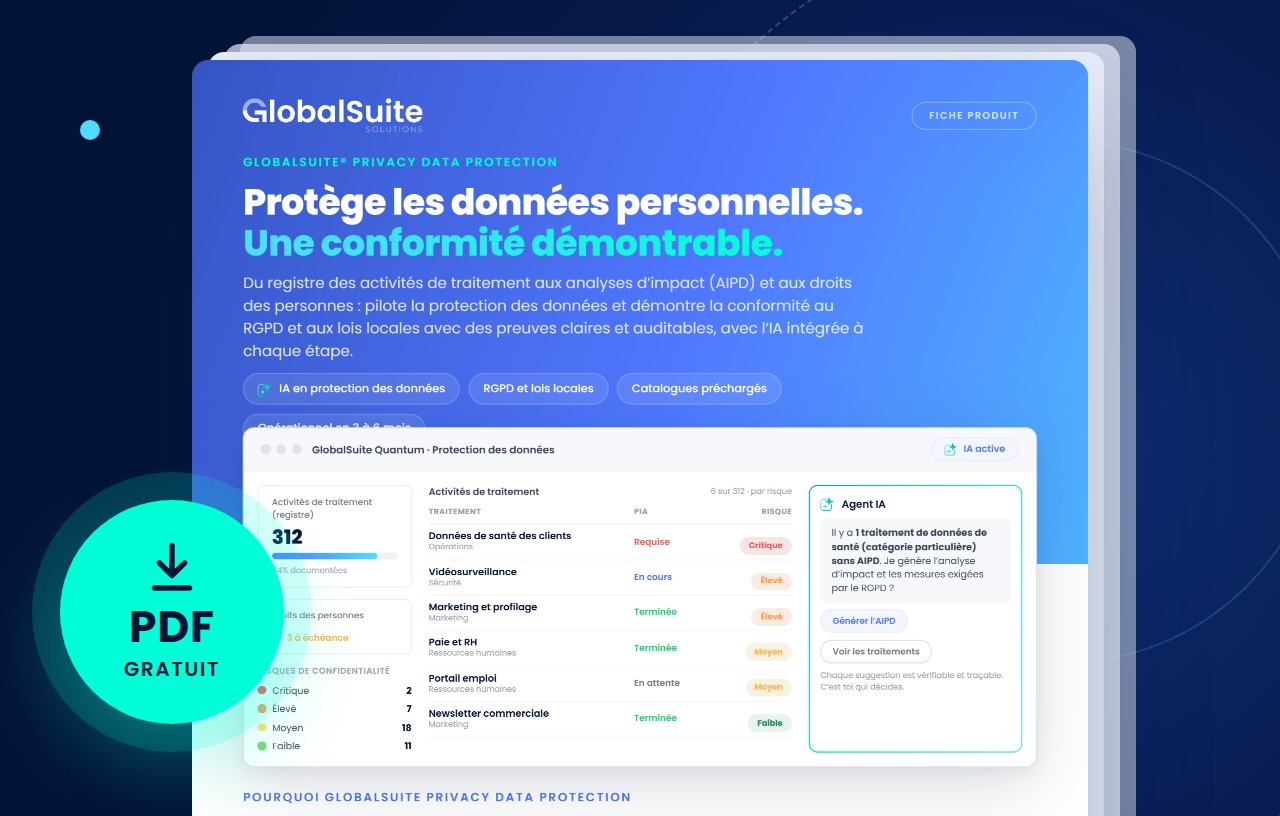
Savoir quelles données personnelles vous traitez, où elles se trouvent et qui y accède. Registre des activités de traitement, AIPD, droits et violations au même endroit, en phase avec le RGPD.
4,4 · 105 avis sur G2
+2 000 entreprises font confiance à GlobalSuite®
Ce que demande la norme, ce que vous avez déjà fait et ce qu'il reste à faire, sur une seule plateforme. Écrans avec données d'exemple.
Chaque contrôle de l'annexe A avec son applicabilité, son statut et son niveau de conformité, en tant que responsable et en tant que sous-traitant.
Chaque contrôle de l'annexe A avec son applicabilité, son statut et son niveau de conformité, en tant que responsable et en tant que sous-traitant.
Le registre des activités de traitement dans l'inventaire, chaque traitement avec sa valorisation.
Vous choisissez un risque du traitement et l'IA propose les contrôles ISO/IEC 27701 qui le réduisent. En les ajoutant au plan, le risque résiduel est recalculé.
Les droits des personnes suivis par indicateurs : réponses dans les délais, effacements appliqués et demandes de chaque type.
Chaque violation de données enregistrée comme incident, avec sa priorité, son statut, le service touché et l'alerte quand il faut notifier.
Chaque sous-traitant avec son pays et sa valorisation, et le questionnaire qu'il remplit avant de traiter des données pour vous.
Le tableau de bord Power BI pour le DPO et la direction : conformité par norme, par section et par statut de chaque contrôle.
Vous définissez le flux une fois, GlobalSuite® le répète : il demande, relance, collecte et met à jour. Votre équipe n'intervient que lorsqu'il faut décider.
Vos échelles, votre matrice de risques et vos propres contrôles à côté de ceux de l'ISO 27701. Vous partez de ce que vous avez déjà.
Registre des activités, AIPD et rapport du DPO, à jour et prêts à télécharger.
Avant chaque audit, l'agent passe le registre en revue, repère les traitements sans base légale ou sans analyse et prépare le plan. Vous n'avez plus qu'à valider.
Le registre, les AIPD et les contrats avec les sous-traitants sont la base du RGPD et des autres normes de confidentialité. Dans GlobalSuite®, ils se font une seule fois et servent pour toutes.
Estimation interne de la part de chaque norme déjà couverte : une exigence compte entièrement si elle est couverte de la même façon, à moitié si elle ne l’est qu’en partie. Chaque norme ajoute ses propres exigences.
GlobalSuite® s'intègre par API à votre écosystème. Les données arrivent toutes seules, personne ne les recopie à la main.
 Power BI
Supervision
Vulnérabilités
Data lake
Et ce module fait partie de la plateforme GRC. Les traitements, systèmes et sous-traitants que vous créez pour l'ISO 27701 sont les mêmes que ceux qu'utilisent la sécurité et le risque tiers. Rien n'est donc maintenu deux fois.
Si vous avez déjà l'ISO 27001, la confidentialité s'appuie dessus sans repartir de zéro.
Le chemin, c'est votre équipe qui le parcourt. GlobalSuite® automatise votre système de management et, si besoin, nos consultants vous accompagnent à l'étape de votre choix.

Distribution · Équateur
Au-delà d'une expérience positive avec l'outil, je souligne l'aide rapide et précise du support pour répondre aux questions ou aux problèmes détectés.
María Lorena Paredes CastilloResponsable du service juridique · Grupo El Rosado
La plateforme est parfaite pour paramétrer. Je l'utilise pour me conformer à la LOPDP.
Elle réduit la dispersion des outils et centralise preuves, documentation, contrôles et évaluations en un seul endroit.
Très facile à utiliser, et quand nous avons eu un problème, le support nous a beaucoup aidés. Facile à déployer.
On le regarde avec vos risques et votre méthodologie ?
Demander une démoVotre question n'y est pas ? Parlez-nous de votre cas et nous y répondrons en partant de votre situation.
Parlez-nous de votre casDites-nous ce dont vous avez besoin et nous vous montrons comment GlobalSuite® y répond.