
FAQ GRCQuestions fréquentes
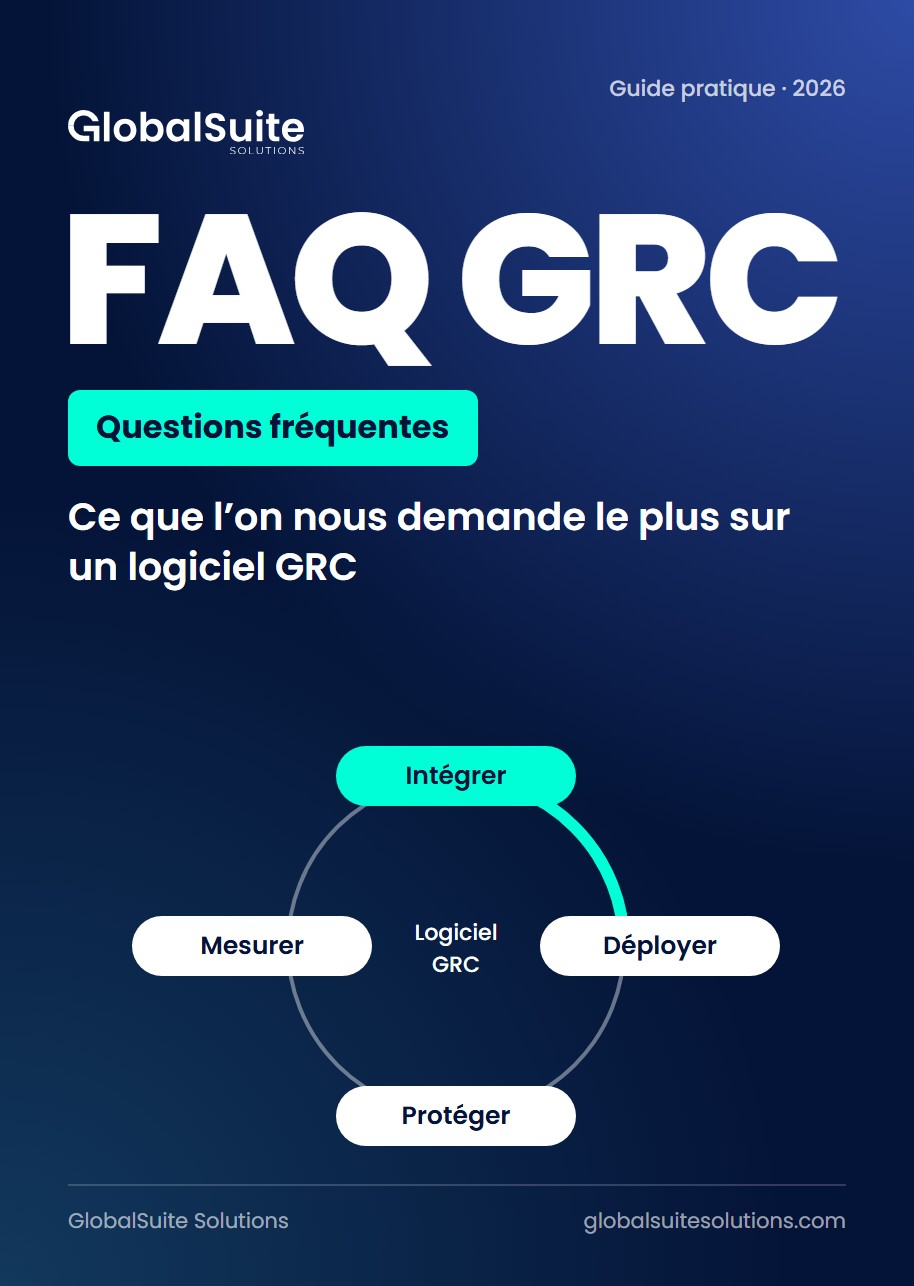
Ce que l’on nous demande le plus sur un logiciel GRC
Intégrations, déploiement, retour sur investissement, risques et sécurité des données, en questions-réponses.
Télécharger le guidePlateforme
Plateforme GRC tout-en-un
L'IA intégrée à tous les modules
Le moteur commun à tous les modules
Une GRC adaptée à votre secteur
Connectez GlobalSuite® à vos outils

Normes et référentiels
Normes ISO
Réglementations
Documentez une fois, conformez-vous à toutes.
Ressources
Entreprise
 Témoignage clientEMT Madrid centralise sa gestion de la protection des données dans GlobalSuite®Lire le témoignage

 Avis G2Ce qu’en disent ceux qui utilisent GlobalSuite® au quotidienLire les avisClient ? Laissez votre avis
Recherches populaires
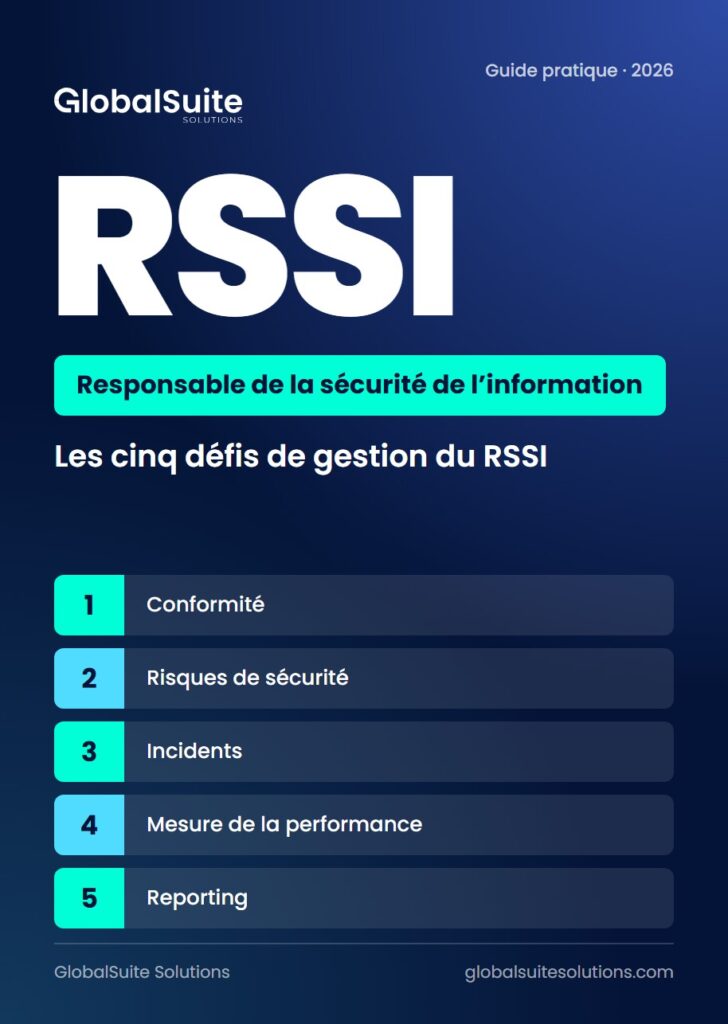
Guide pratique · 2026
Responsable de la sécurité de l’informationCinq situations réelles que vit un RSSI au quotidien, et comment un logiciel de gestion l’aide à les résoudre.
Télécharger le guide gratuitLe poste de RSSI est l’un des plus usants de l’entreprise. Selon les chiffres cités dans le guide, un responsable de la sécurité de l’information reste en général un à deux ans en poste, et 90 % des RSSI accepteraient d’être moins payés pour mieux équilibrer vie professionnelle et vie personnelle.
Ce guide se concentre sur la gestion : tirer le meilleur des ressources disponibles pour atteindre les objectifs de sécurité. Les cinq défis viennent de projets réels de conseil et de mise en œuvre. Pour chacun, tu trouves la situation, le défi qu’elle pose et la réponse apportée avec GlobalSuite®.
Le guide s’appuie sur ISO 27001, ISO 31000, ISO 27004, COBIT 2019, NIST Cybersecurity Framework et PCI DSS. Il explique aussi comment l’expérience de centaines de projets de sécurité menés par nos consultants a été intégrée au logiciel pour alléger le travail du RSSI.
Intégrations, déploiement, retour sur investissement, risques et sécurité des données, en questions-réponses.
Télécharger le guide
Périmètre, risques, contrôles, dispositif d’alerte, indicateurs et audits de ton système de conformité.
Télécharger le guide
Calendrier, rôles, niveaux de risque et sanctions de l’AI Act, avec un plan pour démarrer.
Télécharger le guide