

DORAVerordnung (EU) 2022/2554
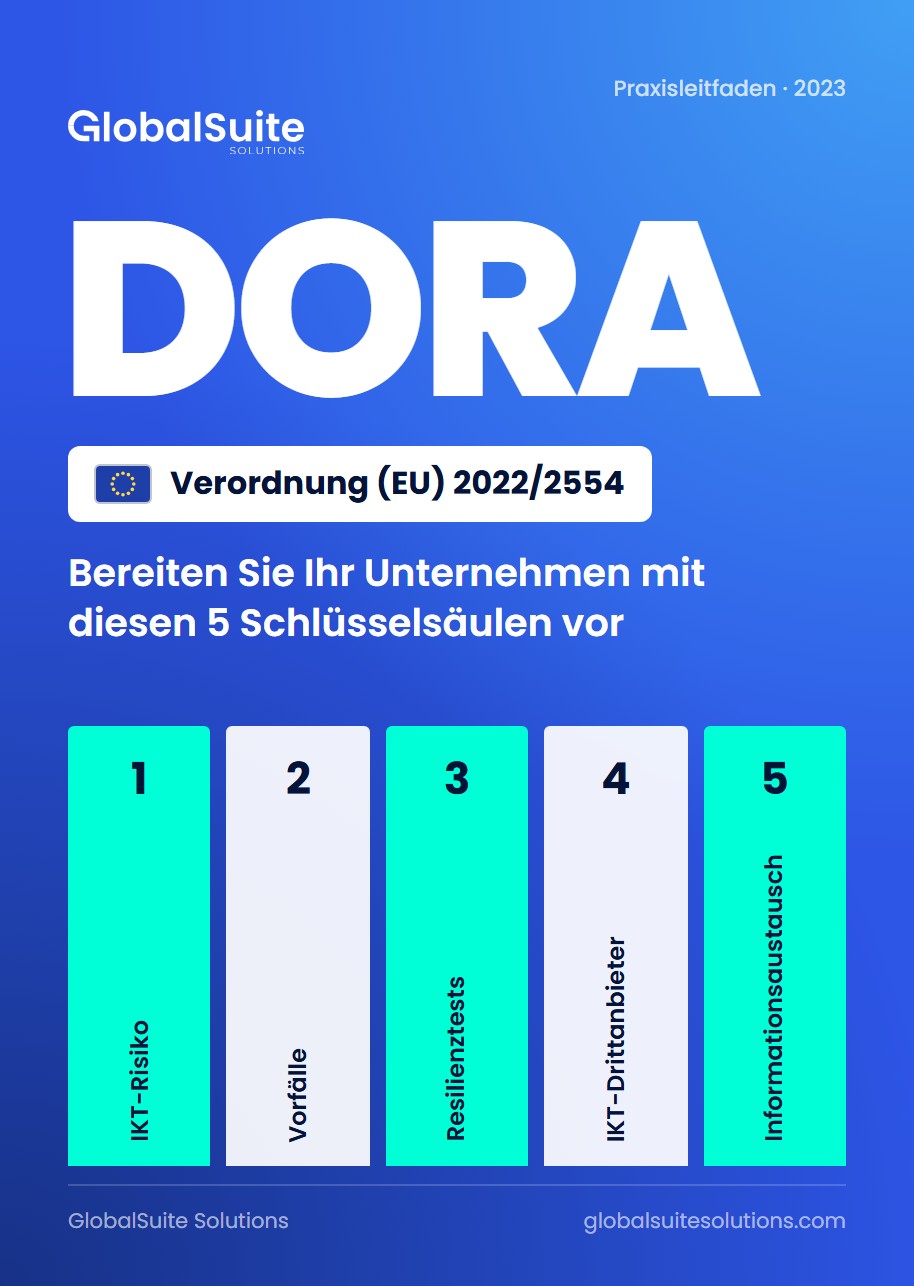
DORA-Compliance: Bereiten Sie Ihr Unternehmen mit diesen 5 Schlüsselsäulen vor
Was DORA ist, die zentralen Säulen und eine Checkliste mit Maßnahmen.
Leitfaden herunterladenPlattform
All-in-one-GRC-Plattform
KI in allen Modulen integriert
Der gemeinsame Motor aller Module
GRC für Ihre Branche
GlobalSuite® mit Ihren Tools verbinden
Normen und Frameworks
ISO-Normen
Regulierungen
Einmal dokumentieren, alle erfüllen.
Ressourcen
 ReferenzEMT Madrid: zentrales Datenschutzmanagement mit GlobalSuite®Referenz lesen

 G2-BewertungenWas Anwender täglich mit GlobalSuite® erlebenBewertungen lesenSchon Kunde? Jetzt bewerten
Beliebte Suchen
Praxisleitfaden · 2022
InformationssicherheitsbeauftragterDie fünf Management-Herausforderungen im Alltag eines CISO und wie du sie mit einer Software löst.
Leitfaden kostenlos herunterladenDie Rolle des Informationssicherheitsverantwortlichen zehrt an den Kräften. Laut ISACA bleiben viele CISOs nur ein bis zwei Jahre im Amt, und 90 % würden für eine bessere Work-Life-Balance weniger Gehalt akzeptieren.
Dieser praktische Leitfaden konzentriert sich auf die Management-Seite der Rolle. Zu jeder Herausforderung schildert er einen echten Kundenfall, was vom CISO erwartet wird und wie es sich mit GlobalSuite® lösen lässt.
In den fünf Herausforderungen tauchen ISO 27001, ISO 27004, ISO 31000, NIST CSF, PCI und COBIT 2019 auf. Der Leitfaden zeigt, wie du eine Kontrolle mehreren davon zuordnest, damit keine Arbeit doppelt anfällt.
Was DORA ist, die zentralen Säulen und eine Checkliste mit Maßnahmen.
Leitfaden herunterladen
Die Schritte einer BIA und wie ihre Ergebnisse in den Notfallplan einfließen.
Leitfaden herunterladen
Sieben Hebel, um zu messen, was eine GRC-Software bringt.
Leitfaden herunterladen