
SBS 877-2020Perú · Gestión de la continuidad del negocio
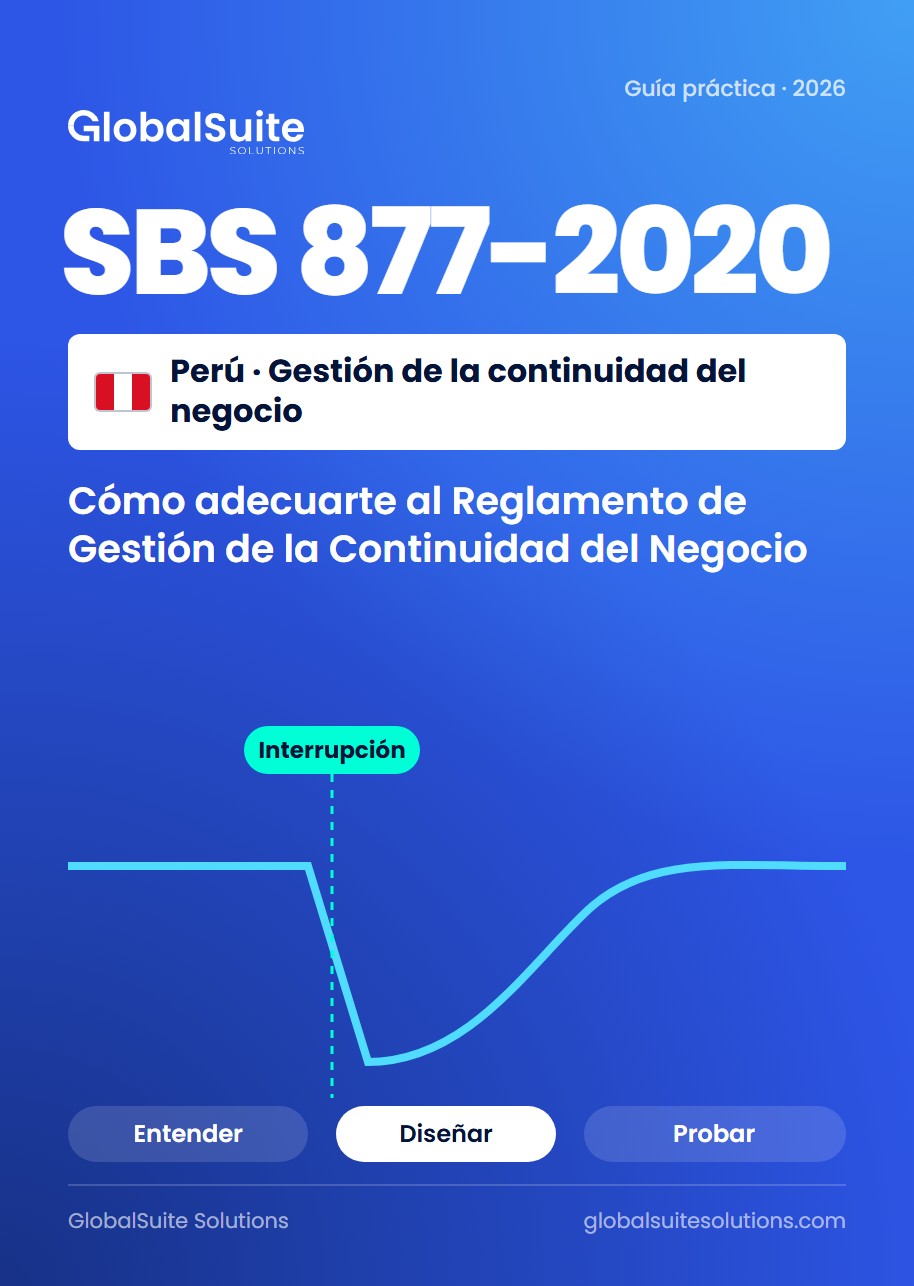
Cómo adecuarte al Reglamento de Gestión de la Continuidad del Negocio de la SBS
Qué pide la Resolución SBS 877-2020, preguntas previas y un plan de adecuación por fases.
Descargar guíaPlataforma
Plataforma GRC todo en uno
IA integrada en todos los módulos
El motor común de todos los módulos
GRC adaptado a tu industria
Conecta GlobalSuite® con tus herramientas

Normativas y marcos
Normas ISO
Regulaciones
Documenta una vez, cumple con todas.
Recursos
Empresa
 Caso de éxitoEMT Madrid centraliza su gestión de protección de datos en GlobalSuite®Leer caso

 Reseñas G2Lo que opinan de GlobalSuite® quienes lo usan a diarioLeer reseñas¿Eres cliente? Deja tu reseña
Búsquedas populares
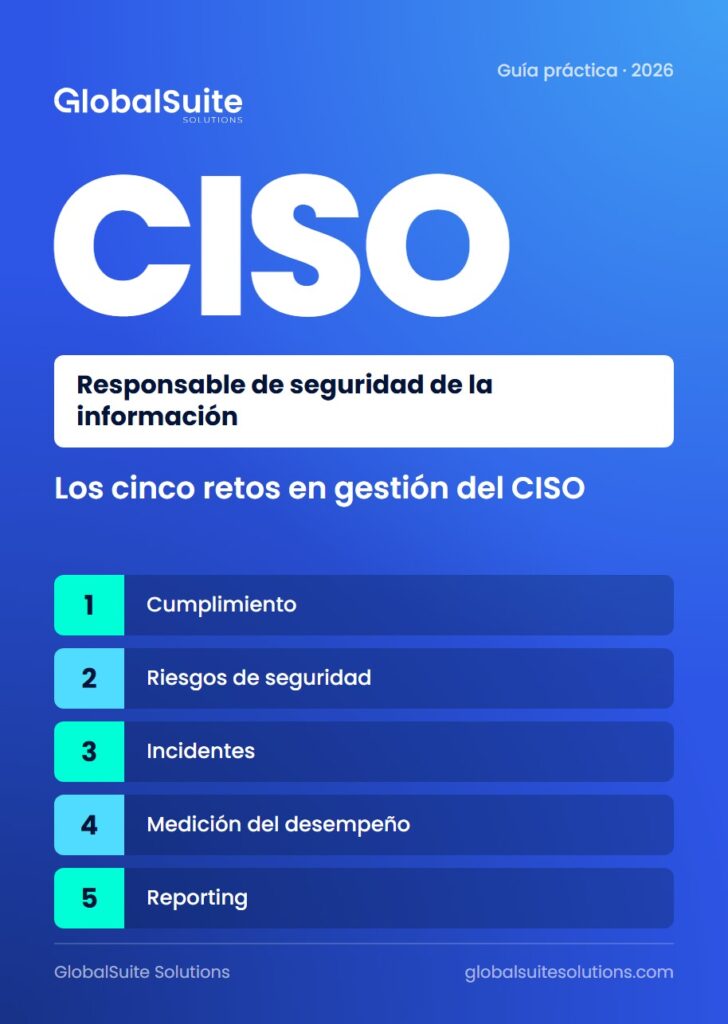
Guía práctica · 2026
Responsable de seguridad de la informaciónCinco problemas reales del día a día de un CISO y cómo resolverlos con un software de gestión.
Descargar la guía gratisEl puesto de responsable de seguridad de la información (CISO) soporta mucha presión: según ISACA, suele durar entre uno y dos años en el cargo. Buena parte de esa carga está en la gestión: cumplir normas, llevar los riesgos y explicar a la dirección qué está pasando.
Esta guía recoge cinco retos de gestión sacados de proyectos reales de consultoría e implantación. En cada uno cuenta la situación, el reto que plantea y cómo se resuelve con GlobalSuite®.
Un cliente había pagado unos tres meses de consultoría por un análisis de brecha frente a la ISO 27001. El resultado fue un Word de casi 200 páginas. Su pregunta: si podía cargarlo en la herramienta y seguir desde ahí cómo avanzaba el cumplimiento.
La guía trabaja con ISO 27001, ISO 31000, ISO 27004, COBIT 2019, NIST Cybersecurity Framework y PCI DSS. Cierra con un resumen de los cinco retos y de cómo el software recoge la experiencia de cientos de proyectos de implantación de normas de seguridad.
Qué pide la Resolución SBS 877-2020, preguntas previas y un plan de adecuación por fases.
Descargar guía
Integraciones, implantación, retorno, riesgos y seguridad de los datos, respondidos pregunta a pregunta.
Descargar guía
Del alcance a la auditoría: cada requisito del sistema de compliance y cómo seguirlo.
Descargar guía