





Prepara tus productos para el Cyber Resilience Act
Requisitos del Anexo I, vulnerabilidades, avisos a ENISA y expediente del marcado CE en una sola plataforma, producto a producto.


Qué es el Cyber Resilience Act y qué te van a pedir
El Reglamento (UE) 2024/2847, o Reglamento de Ciberresiliencia, exige ciberseguridad a todo producto con elementos digitales que se venda en la UE: software, dispositivos conectados, componentes. Sin ella no hay marcado CE, y sin marcado CE el producto no entra en el mercado.
Obliga sobre todo al fabricante, pero también a importadores y distribuidores. Y quien vende un producto con su marca pasa a ser fabricante a todos los efectos. Desde el 11 de septiembre de 2026 ya hay que notificar las vulnerabilidades explotadas y los incidentes graves, también de lo que ya está vendido. El resto llega el 11 de diciembre de 2027.
Si quieres el detalle, tienes nuestra guía sobre qué es el Cyber Resilience Act y la parte práctica sobre cómo cumplirlo.
- Norma
- Reglamento (UE) 2024/2847
- En vigor
- 10 de diciembre de 2024
- Notificación
- Obligatoria desde el 11 de septiembre de 2026
- Aplicación plena
- 11 de diciembre de 2027
- Sanciones
- Hasta 15 M€ o el 2,5 % de la facturación mundial
1
Rol y productos
Aclaras si eres fabricante, importador o distribuidor y clasificas cada producto.
2
Riesgos y brecha
Analizas el riesgo de cada producto y lo comparas con el Anexo I.
3
Vulnerabilidades
SBOM, parches y avisos a ENISA dentro de plazo durante todo el soporte.
4
Marcado CE
Documentación técnica, evaluación de la conformidad y declaración UE.
Cómo se clasifica un producto
Por defecto
La mayoría
El fabricante evalúa la conformidad por su cuenta.
Clase I
Importantes
Gestores de contraseñas, VPN, routers… Normas armonizadas o un organismo notificado.
Clase II
Importantes
Cortafuegos, hipervisores, detección de intrusiones… Siempre con un tercero.
Críticos
Críticos
Tarjetas inteligentes o pasarelas de contadores. Pueden exigir certificación europea.
Plazos de notificación:
24 h · alerta temprana
72 h · notificación
14 días · informe final de la vulnerabilidad
1 mes · informe final del incidente
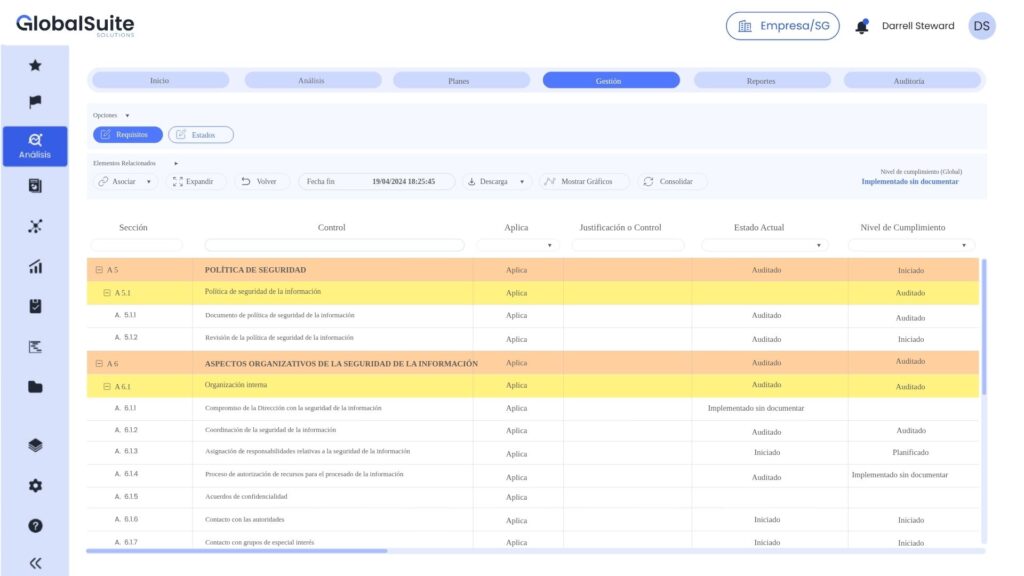
El CRA en GlobalSuite®
Cada producto con su clasificación, sus requisitos, sus vulnerabilidades y su expediente. Y cada requisito ligado a un control, un responsable y una evidencia.
Compliance›Cyber Resilience Act›Productos
Inventario de productos23 productos · 7 importantes
CódigoProductoCategoríaEstado
PRD-014
Router doméstico R2
Fabricante · soporte hasta 2032
Clase IEn evaluaciónPRD-021
App de gestión del hogar
Fabricante · soporte hasta 2031
Por defectoConformePRD-009
Pasarela industrial G7
Importador · soporte hasta 2034
Clase IIBrechaPRD-030
Cámara IP de exterior
Marca propia · soporte hasta 2031
Por defectoParcialCompliance›Cyber Resilience Act›Anexo I · Router doméstico R2
13
Requisitos con evidencia
5
Parciales
3
Sin control
CódigoRequisitoResponsableEstado
I.2.b
Configuración segura por defecto
Parte I · requisitos del producto
ProductoCubiertoI.2.c
Actualizaciones de seguridad automáticas
Parte I · requisitos del producto
FirmwareParcialII.1
SBOM de los componentes
Parte II · gestión de vulnerabilidades
PSIRTCubiertoII.5
Política de divulgación coordinada
Parte II · gestión de vulnerabilidades
CISOSin controlCompliance›Cyber Resilience Act›Vulnerabilidades y avisos
Vulnerabilidades y avisos9 abiertas · 1 explotada activamente
VulnerabilidadResponsablePlazoEstado
Librería TLS del firmware · Router R2 · explotadaMIM. Ibáñez72 h · quedan 31 hAviso pendiente
Alerta temprana a ENISA · Router R2MIM. Ibáñez24 h · a tiempoEnviada
Credencial por defecto · Cámara IPJRJ. RomeroParche el 4 novEn curso
Componente sin soporte en el SBOM · Pasarela G7ALA. LeónRevisión el 20 novEn curso
Compliance›Cyber Resilience Act›Correspondencias
CorrespondenciasEvaluaciones reutilizadas de otras normas
Requisito y control relacionadoEstadoNorma
I.2.d · Control de accesosReutilizadaISO 27001
Art. 14 · Notificación de incidentes gravesReutilizadaNIS2
I.2.f · Integridad de datos y softwareReutilizadaIEC 62443
II.1 · Componentes de tercerosRevisarTerceros
Avisos dentro de plazo
Cuando una vulnerabilidad se marca como explotada arrancan los relojes, y cada envío a ENISA y al CSIRT queda registrado.
Tus proveedores, dentro
Los componentes del SBOM se enlazan con el módulo de riesgo de terceros: sabes quién te suministra cada pieza y si sigue con soporte.
El expediente se hace solo
Riesgos, controles y evidencias ya están en la plataforma. La documentación técnica sale de ahí, no de una carpeta suelta.
El CRA encaja con lo que ya haces
Cyber Resilience Act
Productos, requisitos del Anexo I, vulnerabilidades, avisos y marcado CE.
Estás aquíNIS2
La directiva para las organizaciones. El CRA hace lo mismo con los productos que venden.
Ver solución →ISO 27001
Si ya tienes un SGSI, buena parte de los controles del CRA están hechos.
Ver solución →Riesgo de terceros
Tus proveedores y los componentes que te venden, evaluados y con seguimiento.
Ver solución →Preguntas frecuentes sobre el Cyber Resilience Act
¿Me afecta si no fabrico nada?
Puede que sí. Los importadores y distribuidores tienen obligaciones propias, y si vendes un producto con tu marca o lo modificas de forma importante, el Reglamento te trata como fabricante.
¿Qué ya es obligatorio?
Desde el 11 de septiembre de 2026 hay que notificar las vulnerabilidades explotadas activamente y los incidentes graves, también de productos que ya estaban a la venta. Los requisitos del Anexo I, la evaluación de la conformidad y el marcado CE son exigibles el 11 de diciembre de 2027.
¿Entra el software como servicio?
El SaaS puro queda fuera, porque lo cubre NIS2. Pero si el servicio en la nube forma parte del funcionamiento de un producto, como la app que controla un dispositivo, entra como su solución de tratamiento remoto de datos.
¿Cuánto tiempo tengo que dar soporte?
El tiempo que se espera que se use el producto, con un mínimo de cinco años salvo que su vida útil sea más corta. Durante ese periodo tienes que corregir vulnerabilidades y publicar actualizaciones de seguridad.
¿Qué relación tiene con NIS2?
Se complementan. NIS2 pide ciberseguridad a la organización y el CRA a los productos que pone en el mercado. Muchas medidas coinciden, así que en GlobalSuite® se trabajan una vez y cuentan para las dos.
¿Qué es el SBOM?
La lista de materiales del software: los componentes y librerías que lleva el producto. El CRA obliga a mantenerla para saber, cuando aparece una vulnerabilidad, a qué productos afecta.
El Cyber Resilience Act es el Reglamento (UE) 2024/2847 del Parlamento Europeo y del Consejo, publicado en el Diario Oficial de la Unión Europea.
Tus productos listos
para el CRA.
Te enseñamos el Anexo I, las vulnerabilidades y los avisos en GlobalSuite®.