







Prepare seus produtos para o Cyber Resilience Act
Requisitos do Anexo I, vulnerabilidades, notificações à ENISA e dossiê da marcação CE em uma única plataforma, produto a produto.


O que é o Cyber Resilience Act e o que vão exigir de você
O Regulamento (UE) 2024/2847, ou Regulamento de Ciber-resiliência, exige cibersegurança de todo produto com elementos digitais vendido na UE: software, dispositivos conectados, componentes. Sem ela não há marcação CE, e sem marcação CE o produto não entra no mercado.
Obriga sobretudo o fabricante, mas também importadores e distribuidores. E quem vende um produto com a sua marca passa a ser fabricante para todos os efeitos. Desde 11 de setembro de 2026 já é preciso notificar as vulnerabilidades exploradas e os incidentes graves, inclusive do que já foi vendido. O restante chega em 11 de dezembro de 2027.
Se quiser o detalhe, veja nosso guia sobre o que é o Cyber Resilience Act e a parte prática sobre como cumpri-lo.
- Norma
- Regulamento (UE) 2024/2847
- Em vigor
- 10 de dezembro de 2024
- Notificação
- Obrigatória desde 11 de setembro de 2026
- Aplicação plena
- 11 de dezembro de 2027
- Sanções
- Até 15 M€ ou 2,5 % do faturamento mundial
1
Papel e produtos
Você define se é fabricante, importador ou distribuidor e classifica cada produto.
2
Riscos e lacunas
Você analisa o risco de cada produto e o compara com o Anexo I.
3
Vulnerabilidades
SBOM, correções e notificações à ENISA no prazo durante todo o suporte.
4
Marcação CE
Documentação técnica, avaliação da conformidade e declaração UE.
Como um produto é classificado
Padrão
A maioria
O próprio fabricante avalia a conformidade.
Classe I
Importantes
Gerenciadores de senhas, VPN, roteadores… Normas harmonizadas ou um organismo notificado.
Classe II
Importantes
Firewalls, hipervisores, detecção de intrusões… Sempre com um terceiro.
Críticos
Críticos
Cartões inteligentes ou gateways de medidores. Podem exigir certificação europeia.
Prazos de notificação:
24 h · alerta precoce
72 h · notificação
14 dias · relatório final da vulnerabilidade
1 mês · relatório final do incidente
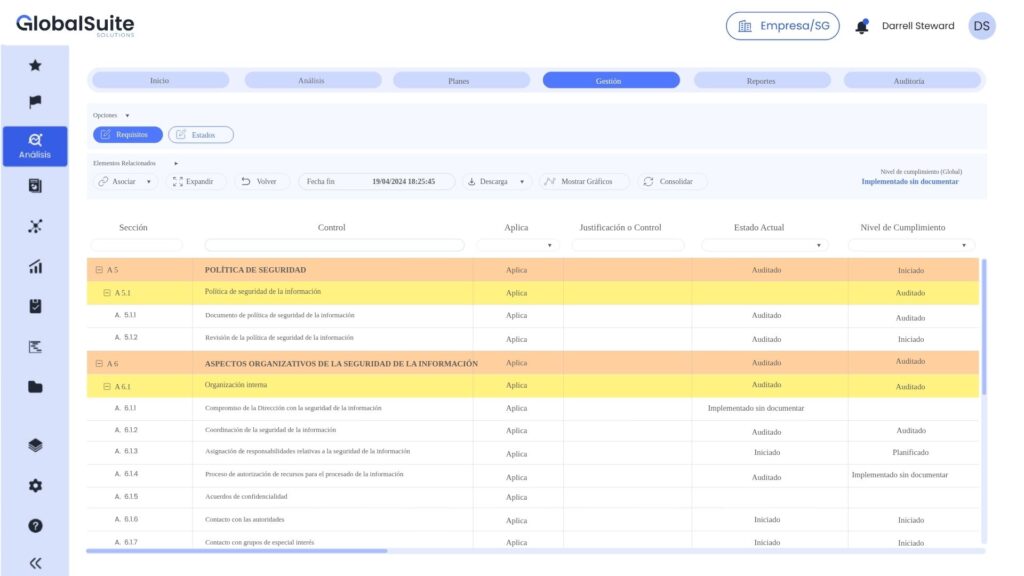
O CRA no GlobalSuite®
Cada produto com sua classificação, seus requisitos, suas vulnerabilidades e seu dossiê. E cada requisito ligado a um controle, um responsável e uma evidência.
Compliance›Cyber Resilience Act›Produtos
Inventário de produtos23 produtos · 7 importantes
CódigoProdutoCategoriaStatus
PRD-014
Roteador doméstico R2
Fabricante · suporte até 2032
Classe IEm avaliaçãoPRD-021
App de casa conectada
Fabricante · suporte até 2031
PadrãoConformePRD-009
Gateway industrial G7
Importador · suporte até 2034
Classe IILacunaPRD-030
Câmera IP externa
Marca própria · suporte até 2031
PadrãoParcialCompliance›Cyber Resilience Act›Anexo I · Roteador doméstico R2
13
Requisitos com evidência
5
Parciais
3
Sem controle
CódigoRequisitoResponsávelStatus
I.2.b
Configuração segura por padrão
Parte I · requisitos do produto
ProdutoCobertoI.2.c
Atualizações de segurança automáticas
Parte I · requisitos do produto
FirmwareParcialII.1
SBOM dos componentes
Parte II · gestão de vulnerabilidades
PSIRTCobertoII.5
Política de divulgação coordenada
Parte II · gestão de vulnerabilidades
CISOSem controleCompliance›Cyber Resilience Act›Vulnerabilidades e notificações
Vulnerabilidades e notificações9 abertas · 1 explorada ativamente
VulnerabilidadeResponsávelPrazoStatus
Biblioteca TLS do firmware · Roteador R2 · exploradaMIM. Ibáñez72 h · faltam 31 hNotificação pendente
Alerta precoce à ENISA · Roteador R2MIM. Ibáñez24 h · no prazoEnviada
Credencial padrão · Câmera IPJRJ. RomeroCorreção em 4 novEm andamento
Componente sem suporte no SBOM · Gateway G7ALA. LeónRevisão em 20 novEm andamento
Compliance›Cyber Resilience Act›Correlações
CorrelaçõesAvaliações reaproveitadas de outras normas
Requisito e controle relacionadoStatusNorma
I.2.d · Controle de acessoReaproveitadaISO 27001
Art. 14 · Notificação de incidentes gravesReaproveitadaNIS2
I.2.f · Integridade de dados e softwareReaproveitadaIEC 62443
II.1 · Componentes de terceirosRevisarTerceiros
Notificações no prazo
Quando uma vulnerabilidade é marcada como explorada, os relógios começam a correr, e cada envio à ENISA e ao CSIRT fica registrado.
Seus fornecedores, incluídos
Os componentes do SBOM se ligam ao módulo de risco de terceiros: você sabe quem fornece cada peça e se ela ainda tem suporte.
O dossiê se monta sozinho
Riscos, controles e evidências já estão na plataforma. A documentação técnica sai dali, não de uma pasta solta.
O CRA se encaixa no que você já faz
Cyber Resilience Act
Produtos, requisitos do Anexo I, vulnerabilidades, notificações e marcação CE.
Você está aquiNIS2
A diretiva para as organizações. O CRA faz o mesmo com os produtos que elas vendem.
Ver solução →ISO 27001
Se você já tem um SGSI, boa parte dos controles do CRA está feita.
Ver solução →Risco de terceiros
Seus fornecedores e os componentes que eles vendem, avaliados e acompanhados.
Ver solução →
Perguntas frequentes sobre o Cyber Resilience Act
Isso me afeta se eu não fabrico nada?
Pode ser que sim. Importadores e distribuidores têm obrigações próprias, e se você vende um produto com a sua marca ou o modifica de forma substancial, o Regulamento trata você como fabricante.
O que já é obrigatório?
Desde 11 de setembro de 2026 é preciso notificar as vulnerabilidades exploradas ativamente e os incidentes graves, inclusive de produtos que já estavam à venda. Os requisitos do Anexo I, a avaliação da conformidade e a marcação CE são exigíveis a partir de 11 de dezembro de 2027.
O software como serviço entra?
O SaaS puro fica de fora, porque a NIS2 o cobre. Mas se o serviço em nuvem faz parte do funcionamento de um produto, como o app que controla um dispositivo, ele entra como a solução de processamento remoto de dados desse produto.
Por quanto tempo preciso dar suporte?
Pelo tempo em que se espera que o produto seja usado, com no mínimo cinco anos, salvo se a vida útil for menor. Nesse período você precisa corrigir vulnerabilidades e publicar atualizações de segurança.
Qual a relação com a NIS2?
Elas se complementam. A NIS2 exige cibersegurança da organização, e o CRA dos produtos que ela coloca no mercado. Muitas medidas coincidem, então no GlobalSuite® você as trabalha uma vez e elas valem para as duas.
O que é o SBOM?
A lista de materiais do software: os componentes e bibliotecas que o produto contém. O CRA obriga a mantê-la para saber, quando surge uma vulnerabilidade, quais produtos ela afeta.
O Cyber Resilience Act é o Regulamento (UE) 2024/2847 do Parlamento Europeu e do Conselho, publicado no Jornal Oficial da União Europeia.
Seus produtos prontos
para o CRA.
Mostramos o Anexo I, as vulnerabilidades e as notificações no GlobalSuite®.