







COBIT, do framework à evidência
Avalie a capacidade dos seus objetivos de governança e gestão de TI, priorize as melhorias e mostre tudo ao conselho com dados.


O que é o COBIT e o que vão cobrar de você
O COBIT é o framework da ISACA para a governança e a gestão da informação e da tecnologia de uma organização. Ele separa o que o conselho decide (governança) do que a diretoria de TI executa (gestão) e organiza tudo em 40 objetivos distribuídos em cinco domínios.
Quem pede são auditores internos e externos, conselhos de administração e órgãos reguladores que querem saber se a TI está sob controle e alinhada ao negócio. A organização não é certificada: o que se mede é a capacidade de cada objetivo, de 0 a 5, frente a um nível-alvo definido por você.
- Publicado por
- ISACA
- Versão
- COBIT 2019
- Estrutura
- 40 objetivos de governança e gestão em 5 domínios
- Medição
- Níveis de capacidade de 0 a 5 por processo
- Certificação
- Para pessoas, não para organizações
1
Fatores de design
Estratégia, riscos, porte e contexto da empresa definem quais objetivos pesam mais.
2
Objetivos prioritários
Você escolhe os objetivos que vai trabalhar e o nível de capacidade-alvo de cada um.
3
Avaliação
Você mede a capacidade atual de cada processo com suas atividades e evidências.
4
Plano de melhoria
As lacunas viram ações e o avanço é reportado ao conselho.
Os cinco domínios
EDM
Avaliar, dirigir e monitorar
A governança: o que o conselho decide e acompanha.
APO
Alinhar, planejar e organizar
Estratégia, arquitetura, riscos e fornecedores.
BAI
Construir, adquirir e implementar
Projetos, mudanças, ativos e configuração.
DSS
Entregar, servir e suportar
Operação, incidentes, continuidade e segurança.
MEA
Monitorar, avaliar e analisar
Desempenho, controle interno e compliance.
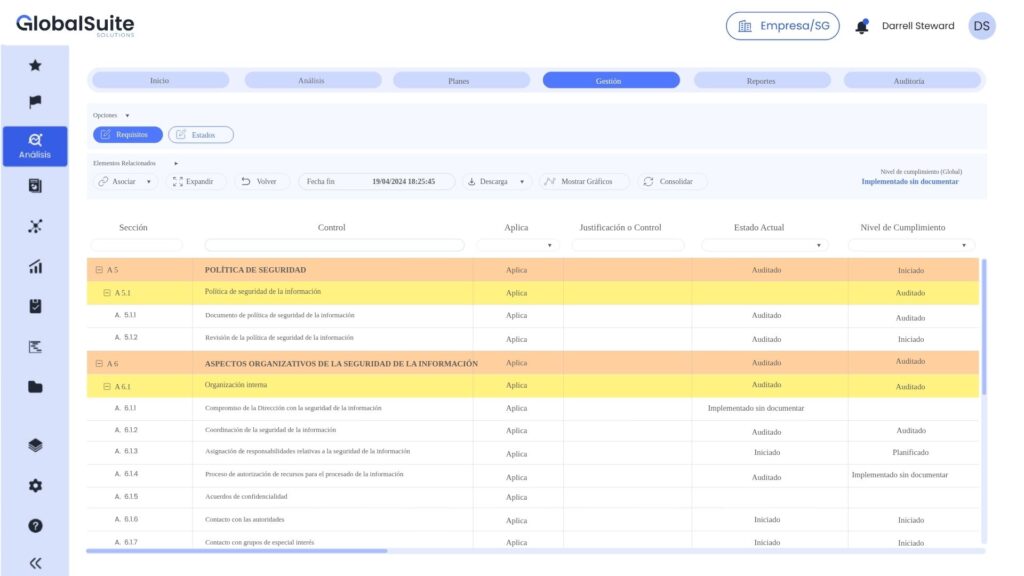
Governe sua TI com COBIT no GlobalSuite®
Objetivos, capacidade, ações e relatórios em um só lugar, com cada processo ligado ao seu responsável e à sua evidência.
Compliance›COBIT 2019›Objetivos
Objetivos prioritários12 de 40 objetivos no escopo
CódigoObjetivoResponsávelMeta
EDM03
Otimização de risco assegurada
Governança
ConselhoNível 3APO12
Risco gerenciado
Alinhar, planejar e organizar
CRONível 3BAI06
Mudanças de TI gerenciadas
Construir, adquirir e implementar
Dir. TINível 3DSS05
Serviços de segurança gerenciados
Entregar, servir e suportar
CISONível 4Compliance›COBIT 2019›Avaliação de capacidade
5
Na meta
6
Abaixo
1
Sem avaliar
CódigoObjetivoCapacidade / metaNível
EDM03Otimização de risco assegurada3
APO12Risco gerenciado2
APO13Segurança gerenciada2
BAI06Mudanças de TI gerenciadas3
DSS05Serviços de segurança gerenciados2
Compliance›COBIT 2019›Plano de melhoria
Plano de melhoria18 ações · 9 concluídas
AçãoResponsávelPrazoStatus
Apetite de risco de TI aprovado pelo conselhoCRC. Ruiz20 novEm andamento
Comitê de mudanças com atas registradasJOJ. Ortega12 novConcluída
Revisão periódica de acessos privilegiadosPMP. Molina30 novAberta
Indicadores de segurança no painelALA. León5 dezEm andamento
Relatórios›COBIT 2019›Conselho
Relatórios ao conselhoPróximo comitê de auditoria: dezembro
RelatórioStatusGerado
Estado da governança de TI · 3º trimestreEnviado2 sem
Lacunas de capacidade por domínioEm diahoje
Acompanhamento do plano de melhoriaRascunho3 d
Achados de auditoria interna em abertoEm dia1 sem
Um controle, várias normas
Relacione seus objetivos COBIT aos controles da ISO 27001, da ISO 20000 ou da NIS2. Uma evidência vale para todos.
O risco de TI no lugar certo
O APO12 se apoia no módulo de riscos: cenários, avaliação e tratamento com a sua metodologia.
Auditoria interna incluída
Planeje as revisões dos objetivos, registre os achados e acompanhe o fechamento no mesmo lugar.
O COBIT se encaixa no que você já faz
COBIT
Objetivos de governança e gestão de TI, capacidade, plano de melhoria e relatórios.
Você está aquiISO 27001
A segurança da informação que o COBIT pede para governar, com seu próprio sistema de gestão.
Ver solução →ISO 20000
A gestão de serviços de TI, certificável, que cobre boa parte dos domínios BAI e DSS.
Ver solução →Gestão de riscos
O módulo de riscos do GlobalSuite®, base para o APO12 e o EDM03.
Ver solução →
Perguntas frequentes sobre o COBIT
Uma empresa pode ser certificada em COBIT?
Não. O COBIT é um framework de referência, não uma norma certificável para organizações. Existem certificações para pessoas, emitidas pela ISACA. O que uma organização pode demonstrar é o nível de capacidade dos seus processos, normalmente diante da auditoria interna ou externa.
Qual a diferença entre governança e gestão?
A governança fica com o conselho: avalia, dirige e monitora (domínio EDM). A gestão fica com a diretoria: planeja, constrói, opera e monitora a TI conforme essas decisões (domínios APO, BAI, DSS e MEA).
O que é um nível de capacidade?
É a medida de quão bem um processo funciona, de 0 (incompleto) a 5 (em melhoria contínua). No COBIT 2019, as atividades de cada processo estão associadas a um nível, e o processo atinge esse nível quando as executa.
Preciso trabalhar os 40 objetivos?
Não. Os fatores de design (estratégia, perfil de risco, porte, contexto) servem justamente para priorizar os objetivos mais importantes para a sua organização e definir para cada um uma meta realista.
O COBIT substitui a ISO 27001 ou o ITIL?
Não, eles se complementam. O COBIT diz o que precisa ser governado e gerido na TI. A ISO 27001 e o ITIL trazem o detalhe de como fazer isso em segurança e em serviços. Muitas organizações usam o COBIT como guarda-chuva e as demais normas na operação.
Por onde começo?
Pelos fatores de design e por uma primeira avaliação dos objetivos prioritários.
COBIT® é uma marca registrada da ISACA.
Governança de TI
que dá para medir.
Mostramos sua avaliação COBIT no GlobalSuite®.