

Drittparteien-Inventar
Freigabe, Kategorisierung und Massenimport, mit den kritischen Assets jedes Einzelnen.

Plattform
All-in-one-GRC-Plattform
KI in allen Modulen integriert
Der gemeinsame Motor aller Module
GRC für Ihre Branche
GlobalSuite® mit Ihren Tools verbinden
Normen und Frameworks
ISO-Normen
Regulierungen
Einmal dokumentieren, alle erfüllen.
Ressourcen
 ReferenzEMT Madrid: zentrales Datenschutzmanagement mit GlobalSuite®Referenz lesen

 G2-BewertungenWas Anwender täglich mit GlobalSuite® erlebenBewertungen lesenSchon Kunde? Jetzt bewerten
Beliebte Suchen
Qualifizieren, bewerten und überwachen Sie Lieferanten und Auftragsverarbeiter, mit automatisierter Due Diligence und dem Risiko jedes einzelnen in Echtzeit.
Über 2.000 Unternehmen vertrauen auf GlobalSuite®
GlobalSuite® TPRM enthält vorgefertigte Fragebögen, Kritikalitätskriterien und Due-Diligence-Workflows. Sie laden Ihre Lieferkette hoch und beginnen vom ersten Tag an, deren Risiko zu messen. Verwenden Sie Ihre aktuellen Fragebögen oder Teile der vorkonfigurierten wieder, Sie wählen den Ausgangspunkt.
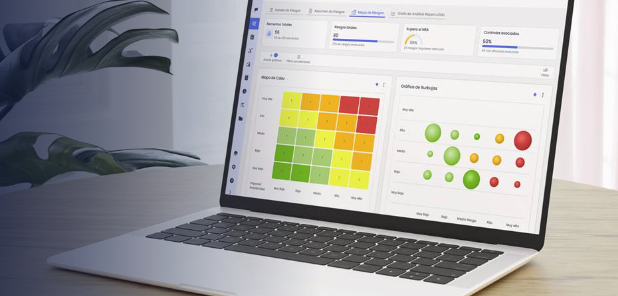
So steuern Sie Lieferanten mit GlobalSuite® TPRM: jeder Dritte mit Risiko und Due Diligence, Fragebögen, die automatisch rausgehen, Risiko nach Bereichen und die Vorgaben von DORA. Bildschirme mit Beispieldaten.
Alle Lieferanten mit Due Diligence und Risiko und wo jeder im Lebenszyklus steht.
Der Fragebogen, den jeder Lieferant erhält, wie er ihn beantwortet und welche Antworten sein Risiko erhöhen.
Das Risiko eines Lieferanten nach Bereichen, mit Restrisiko und dem Plan, es zu senken.
DORA-Anforderungen an IKT-Lieferanten, das Informationsregister und die zu prüfenden Verträge.
Inventar, Bewertungen, Risiken, Compliance und Vorfälle jedes Lieferanten auf denselben Daten. Was Sie an einer Stelle ändern, ist überall aktuell.
Freigabe, Kategorisierung und Massenimport, mit den kritischen Assets jedes Einzelnen.
Fragebögen, die versendet, eingesammelt und mit dem Risiko jedes Dritten verknüpft werden.

Nach Bereichen, mit Karten, KRIs und Behandlungsplan.

Mit jedem Dritten verknüpft, mit Workflow und Auswirkung auf die Kontinuität.

Anforderungen aus DORA und ISO 27036, Nachweise und unbegrenzte Historie.

Das Drittparteienrisiko in Echtzeit am Bildschirm oder in Word und Excel.

KI in jedem GRC-Modul. Sie beschleunigt Analyse, Entwurf und Prüfung, und die Entscheidungen bleiben bei Ihnen.

Schienenverkehr · über 14.000 Beschäftigte
Mit der Einführung von Risikomanagement- und Compliance-Prozessen und angesichts der Größe des Unternehmens und der Vielfalt seiner Aktivitäten brauchten wir eine Software, die das Risikomanagement wirksamer und effizienter macht.
Diego Molero AlonsoLeiter Interne Revision, Compliance und Geschäftsrisiken · Renfe
Weniger Tool-Wildwuchs: Nachweise, Dokumentation, Kontrollen und Bewertungen liegen an einem Ort.
Vom ersten Tag an war das Onboarding hervorragend: Dank des erstklassigen Support-Teams haben wir die Plattform sehr schnell verstanden. Die Oberfläche ist klar und intuitiv und für alle leicht zu bedienen.
Sehr einfach zu bedienen, und bei Problemen hat uns der Support sehr geholfen. Leicht einzuführen.
Sollen wir es uns mit Ihren Risiken und Ihrer Methodik ansehen?
Demo anfragenWas wir vor dem Start am häufigsten gefragt werden.
Nein. Fragebögen, Kritikalitätskriterien und Due-Diligence-Workflows sind fertig, und Sie können sie an Ihre Organisation anpassen.
Sie lernen es nicht allein. Vom ersten Tag an begleitet Sie unser Customer-Success-Team mit einem Schulungsplan für jede Rolle: für alle, die administrieren, bewerten oder nur Ergebnisse einsehen. Sie starten mit dem, was Sie brauchen, schalten den Rest in Ihrem Tempo frei, und der KI-Assistent beantwortet Fragen direkt im Tool.
Ja. Sie importieren sie gesammelt, und sie werden freigegeben und kategorisiert, mit identifizierten kritischen Assets.
Ja. Die DORA-Anforderungen an Dritte sind vorgeladen, zusammen mit ISO 27036 und NIST 800-161, und jeder Lieferant behält Bewertung, Risiko und Nachweise.
Wann Sie wollen: Regelmäßige Neubewertungen und Fragebögen starten automatisch über Workflows.
Sie erfassen ihn beim betreffenden Dritten, mit Workflow und Verantwortlichem, und sehen die Auswirkung auf die Business Continuity.
Ja. Es verbindet sich mit Tools wie Power BI, Jira, Okta oder Tenable, und Berichte lassen sich nach Word und Excel exportieren.


Erleben Sie GlobalSuite® in Aktion mit einer 30-minütigen Demo, die auf Ihre Branche und die von Ihnen heute angewendeten Drittpartei-Risikomanagement-Frameworks zugeschnitten ist.
Demo anfordern


