Funktionen der GRC-Plattform GlobalSuite®
Die Funktionen, die alle Module gemeinsam nutzen. Einmal eingerichtet, arbeiten Risiko, Sicherheit, Compliance, Kontinuität, Datenschutz und Audit damit.
Regulatorik
Über 50 Normen, bereits geladen und in Anforderungen gegliedert.
ISO-Normen, EU-Verordnungen wie DORA, NIS2 oder der AI Act und Rahmenwerke wie COSO oder NIST. Sie wählen aus, was für Ihre Organisation gilt, beantworten jede Anforderung mit Kontrollen und Nachweisen und sehen jederzeit, wo Sie stehen.
- Immer aktuell. Ändert sich eine Norm, informieren wir Sie direkt in der Plattform.
- Jede Anforderung hat einen Verantwortlichen. Mit Status. So sehen Sie, was offen ist und bei wem, ohne jemandem per E-Mail hinterherzulaufen.
- Bereit für den Bericht. Der Bericht für Geschäftsleitung oder Auditor kommt mit tagesaktuellen Daten direkt aus der Plattform.
Genutzt inComplianceSicherheitDatenschutzKontinuität
Alle Normen und FrameworksKI in jedem Modul
Sie analysiert, formuliert und prüft mit Ihnen. Die Entscheidungen treffen weiterhin Sie.
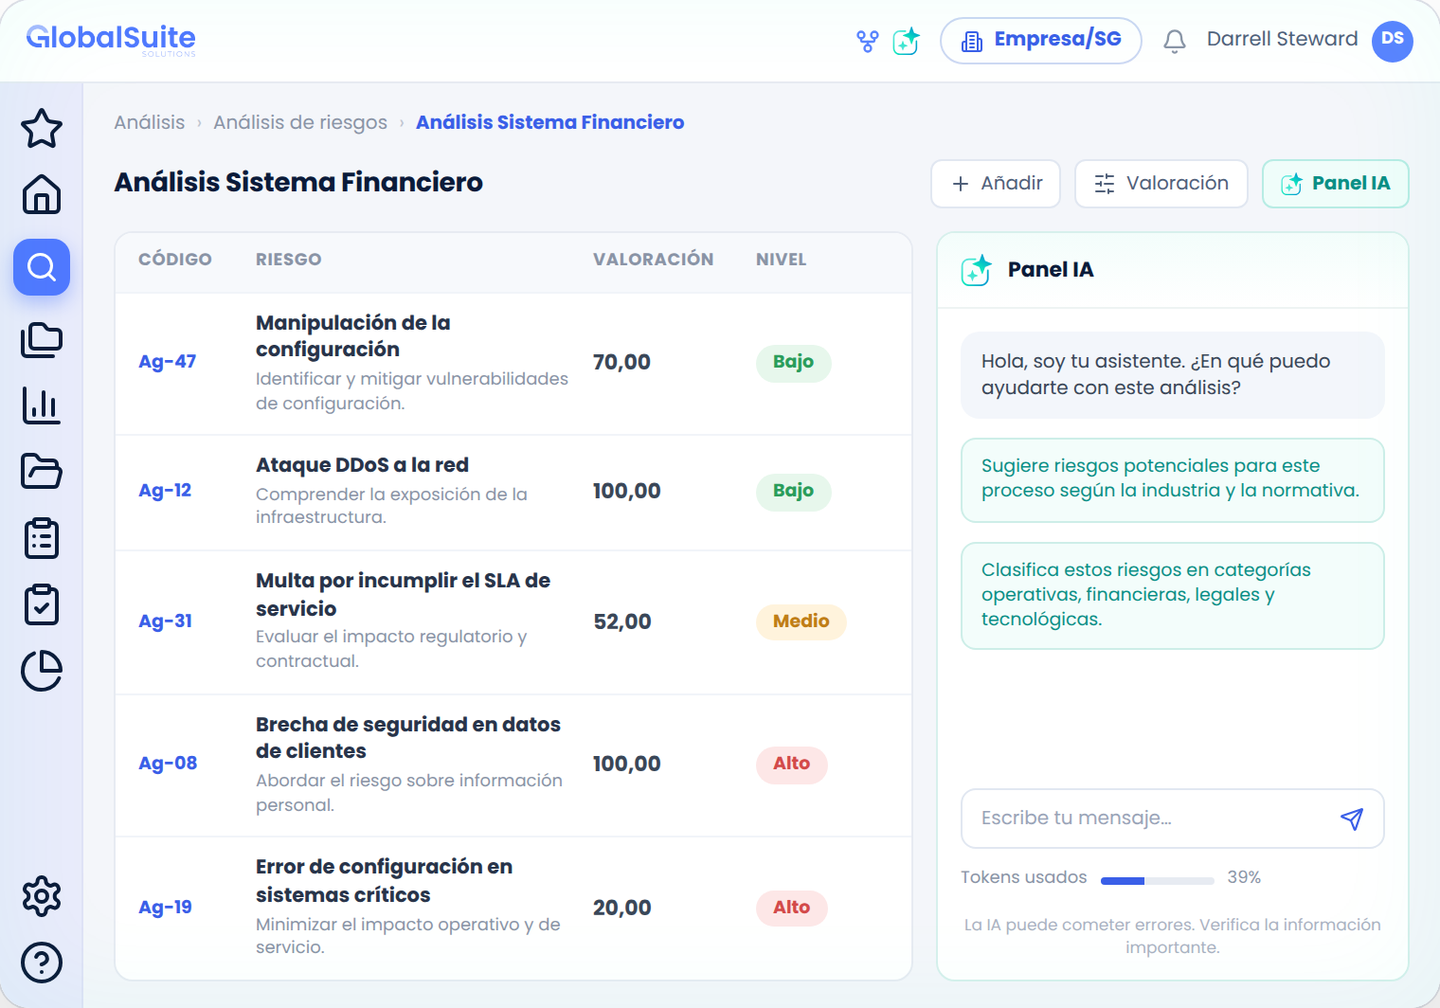
Die KI von GlobalSuite® arbeitet in jedem Modul und mit Ihren Daten, auf dem Bildschirm, auf dem Sie ohnehin arbeiten. Sie schlägt vor, Ihr Team prüft: Jeder Vorschlag ist nachvollziehbar und wird protokolliert.
- RisikenSchlägt Risiken und Kontrollen passend zu Branche und Regelwerk vor und ordnet sie nach Auswirkung.
- RichtlinienEntwirft Richtlinien nach ISO 27001 und weiteren Frameworks, mit Verweisen auf die Norm.
- LückenGleicht Ihre Kontrollen mit jedem Framework ab und zeigt fehlende Nachweise, bevor es der Auditor tut.
- In ZahlenSimuliert tausende Szenarien: erwarteter Verlust, VaR und ROI jedes Behandlungsplans.
Interne Kontrollen
Ein Kontrollkatalog für alle Normen.
Eine Kontrolle ist eine konkrete Maßnahme, die ein Risiko senkt oder eine Anforderung erfüllt: Zugriffsrechte quartalsweise prüfen, Backups verschlüsseln, Mitarbeitende zu Phishing schulen. In GlobalSuite® wird jede Kontrolle nur einmal angelegt, mit Verantwortlichem, Turnus und Nachweisen, und mit allen Anforderungen verknüpft, die sie abdeckt.
Wenn ISO 27001, NIS2 und DORA dasselbe verlangen, dokumentieren Sie es einmal, und es gilt für alle drei. Kommt das Audit, liegt der Nachweis schon dort, wo er hingehört.
Genutzt inSicherheitComplianceDatenschutzAudit
Workflow-Automatisierung
Regeln, die Ihrem Team die Routinearbeit abnehmen.
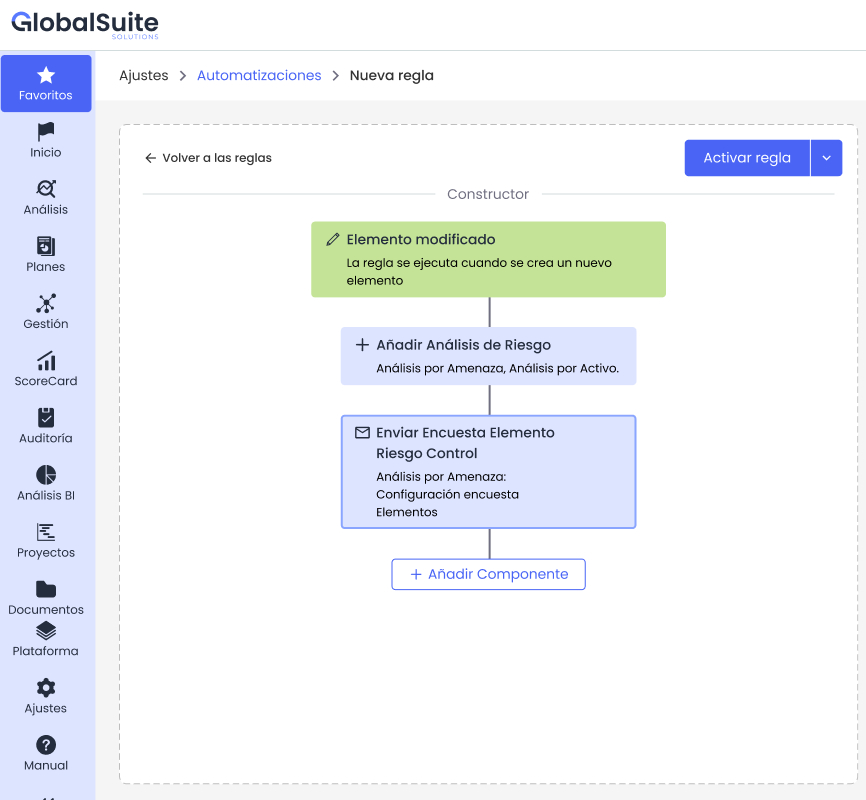
Eine Automatisierung ist eine Regel nach dem Muster „wenn das passiert, tu jenes“. Sie entsteht in einem visuellen Editor, ganz ohne Programmieren: Sie legen fest, was sie auslöst, welche Bedingungen gelten und was die Plattform tun soll. Jede Ausführung wird protokolliert, mit wem, wann und welchem Ergebnis, und dient so gleich als Nachweis.
- AuslöserEin Risiko, Prozess, Lieferant oder Asset wird angelegt oder geändert.
- BedingungenNur wenn das Risiko auf hoch steigt, wenn der Lieferant kritisch ist …
- ZweigeVerschiedene Wege, je nachdem, welche Bedingung zutrifft.
- AktionenBenachrichtigen, eine Umfrage starten, Kontrollen zuweisen oder einen Plan eröffnen.
Zum BeispielEin Lieferant wird als kritisch eingestuft: Seine Bewertung startet, und das Team für Drittparteien wird informiert. Niemand muss daran denken.
Genutzt inRisikoKontinuitätDrittparteien
So funktionieren AutomatisierungenAssessments und Umfragen
Fragebögen, die verschickt, beantwortet und zusammengeführt werden, ganz ohne Tabellen.
So sammeln Sie Informationen aus der ganzen Organisation, ohne jemandem per E-Mail hinterherzulaufen. Jeder Verantwortliche bekommt nur, was ihn betrifft (seine Prozesse, seine Assets, seine Kontrollen), und antwortet direkt in der Plattform, mit den Skalen Ihrer Methodik. Die Antworten werden nirgendwohin kopiert: Sie aktualisieren direkt die Risiken, Kontrollen oder die BIA, aus denen sie stammen.
-
Gestalten und starten
Sie legen fest, was bewertet wird (Assets, Risiken, Kontrollen, die BIA oder ein Lieferant), wer antwortet und bis wann. Im nächsten Jahr starten Sie sie mit derselben Konfiguration neu.
-
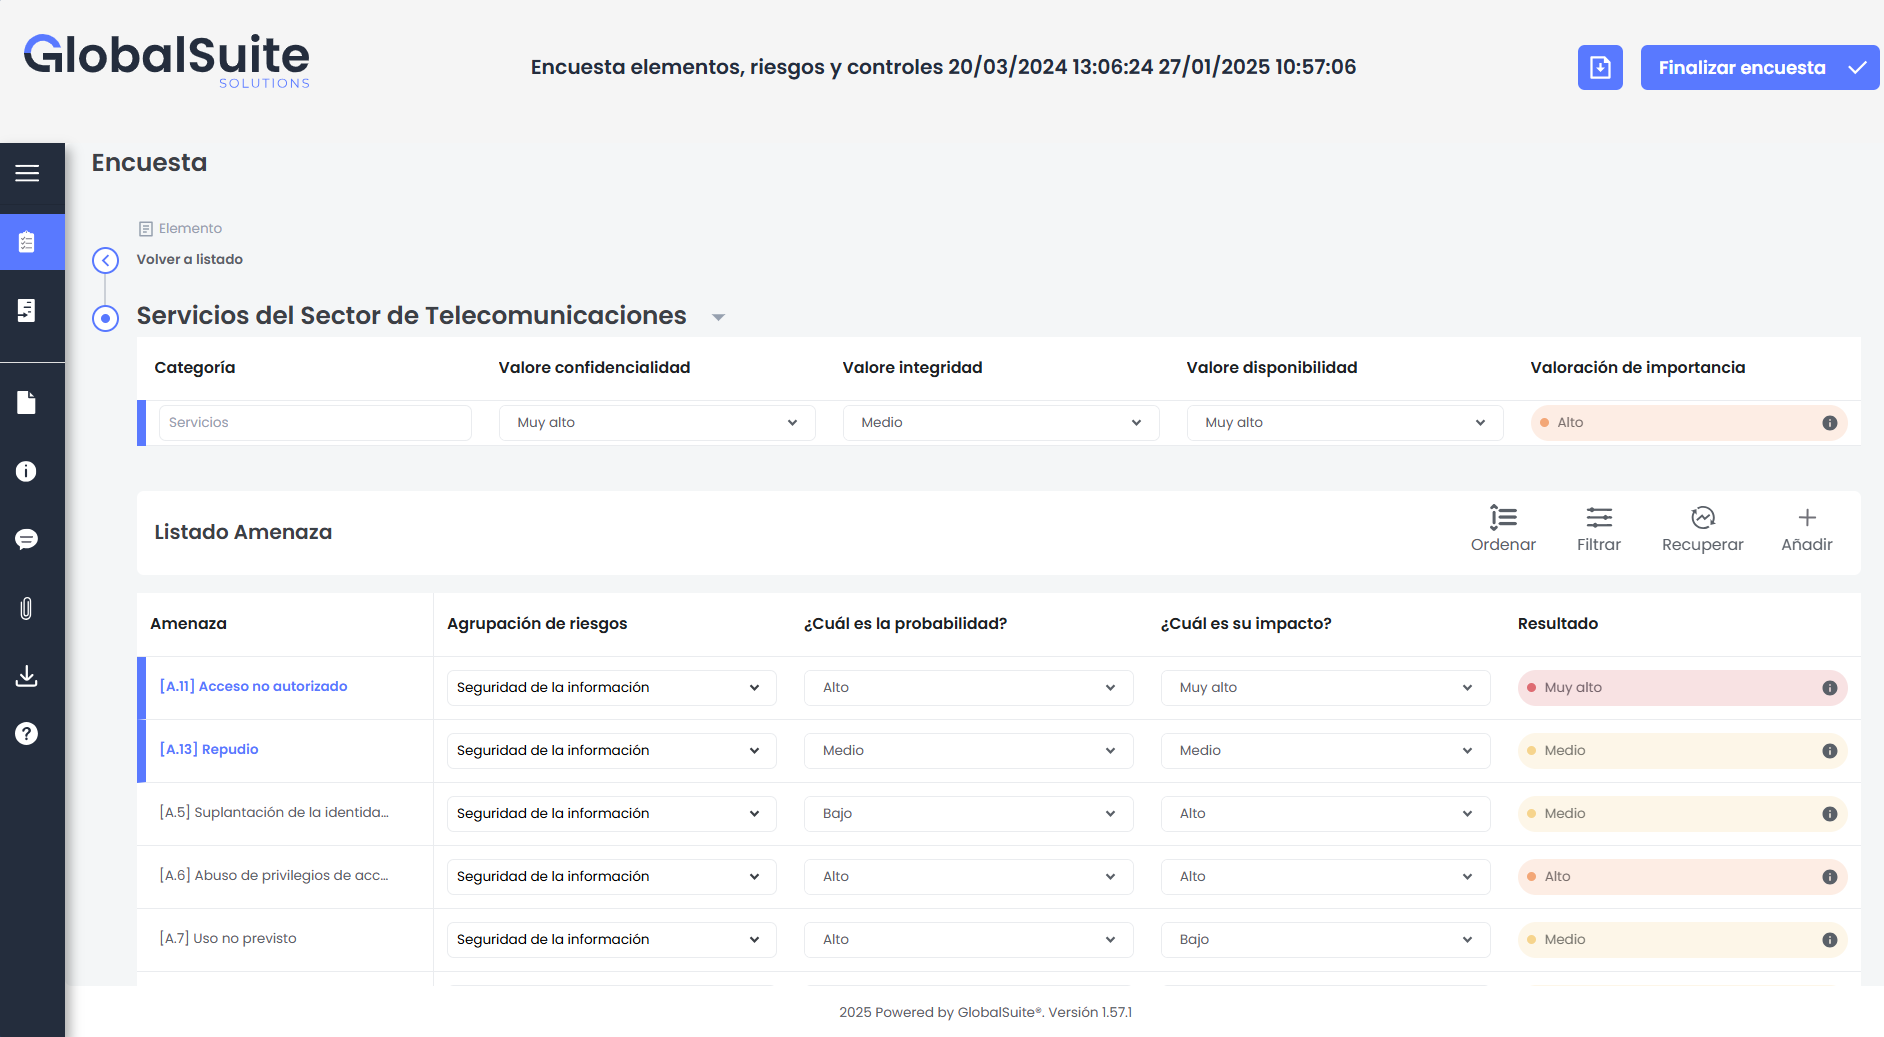
Jeder beantwortet seinen Teil
Verantwortliche sehen ihre Assets und Bedrohungen und bewerten Wahrscheinlichkeit und Auswirkung per Auswahlliste. Das Ergebnis berechnet sich sofort nach Ihrer Methodik.
-
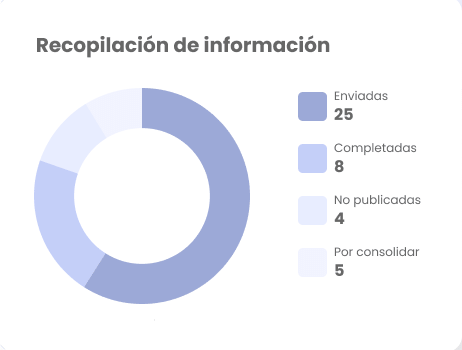
Verfolgen und zusammenführen
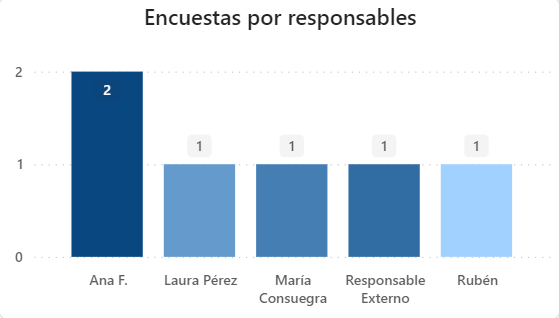
Sie sehen, wie viele verschickt, abgeschlossen oder noch zusammenzuführen sind, auch je Verantwortlichem. Beim Zusammenführen gehen die Bewertungen unverändert in die Analyse ein.
Wofür sie genutzt werdenBIA für die Kontinuität · Risikobewertung · Selbstbewertung von Kontrollen · Due Diligence von Lieferanten · Compliance · Kritisches Personal
Genutzt inKontinuitätRisikoDrittparteienCompliance
Berichte und Dashboards
Was in Ihrem GRC passiert, auf einen Blick und mit tagesaktuellen Daten.
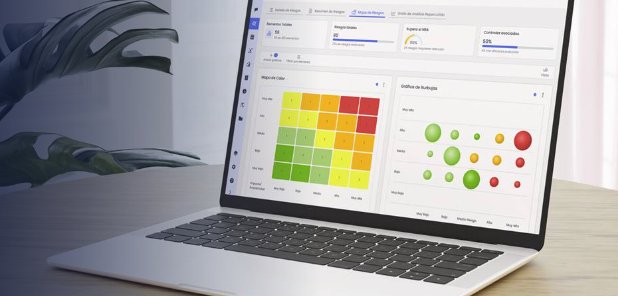
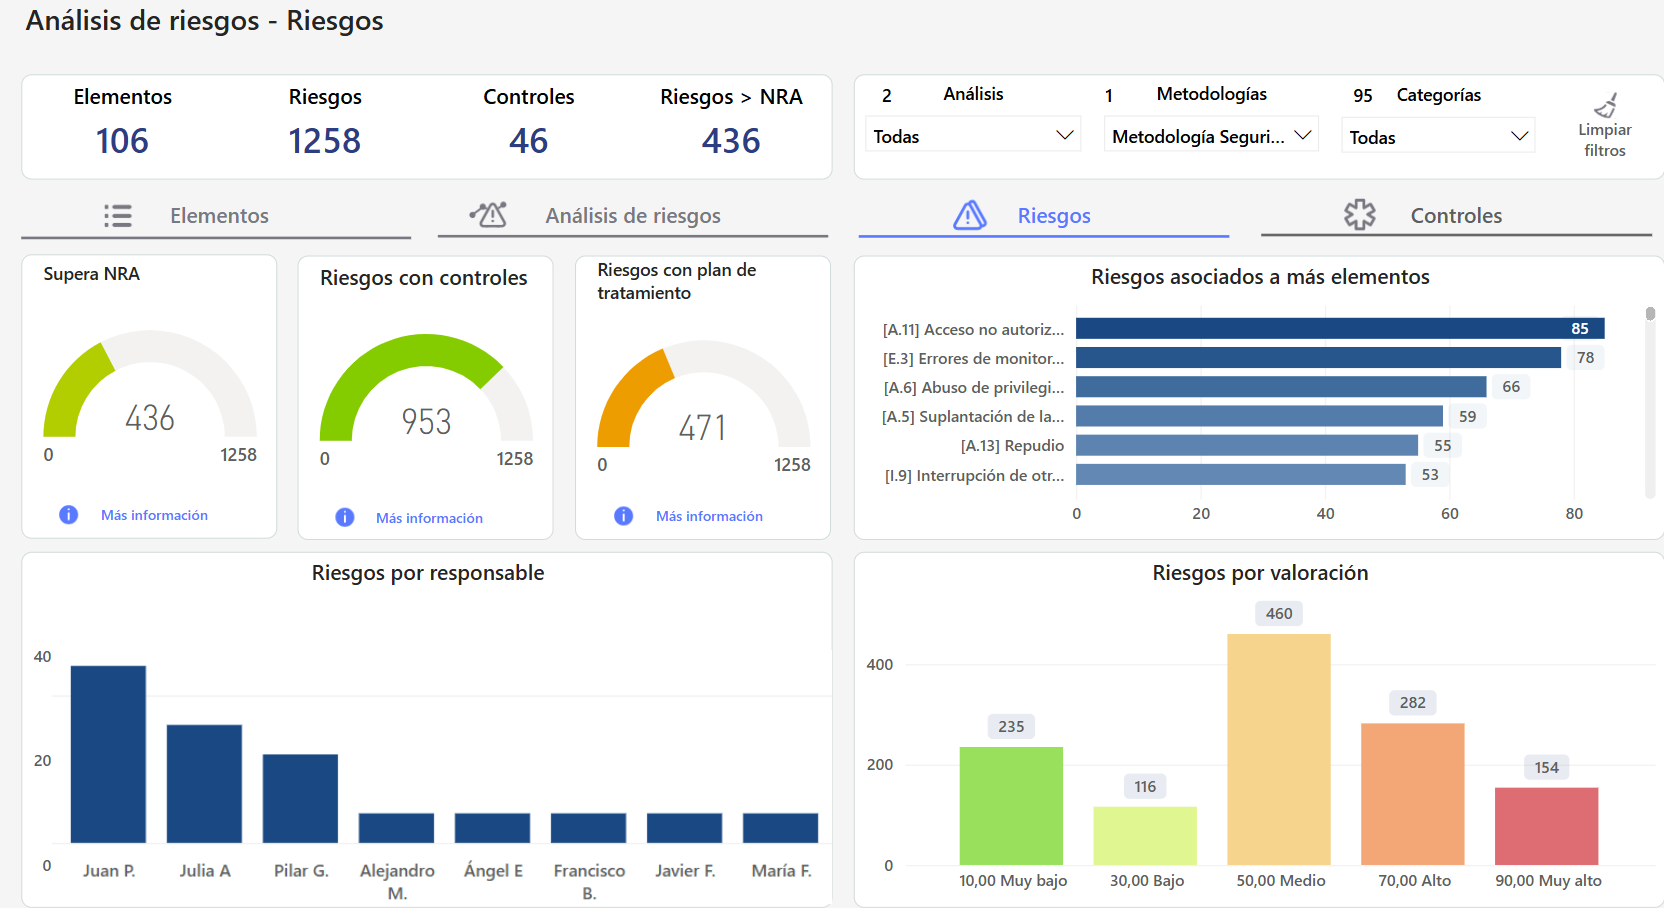
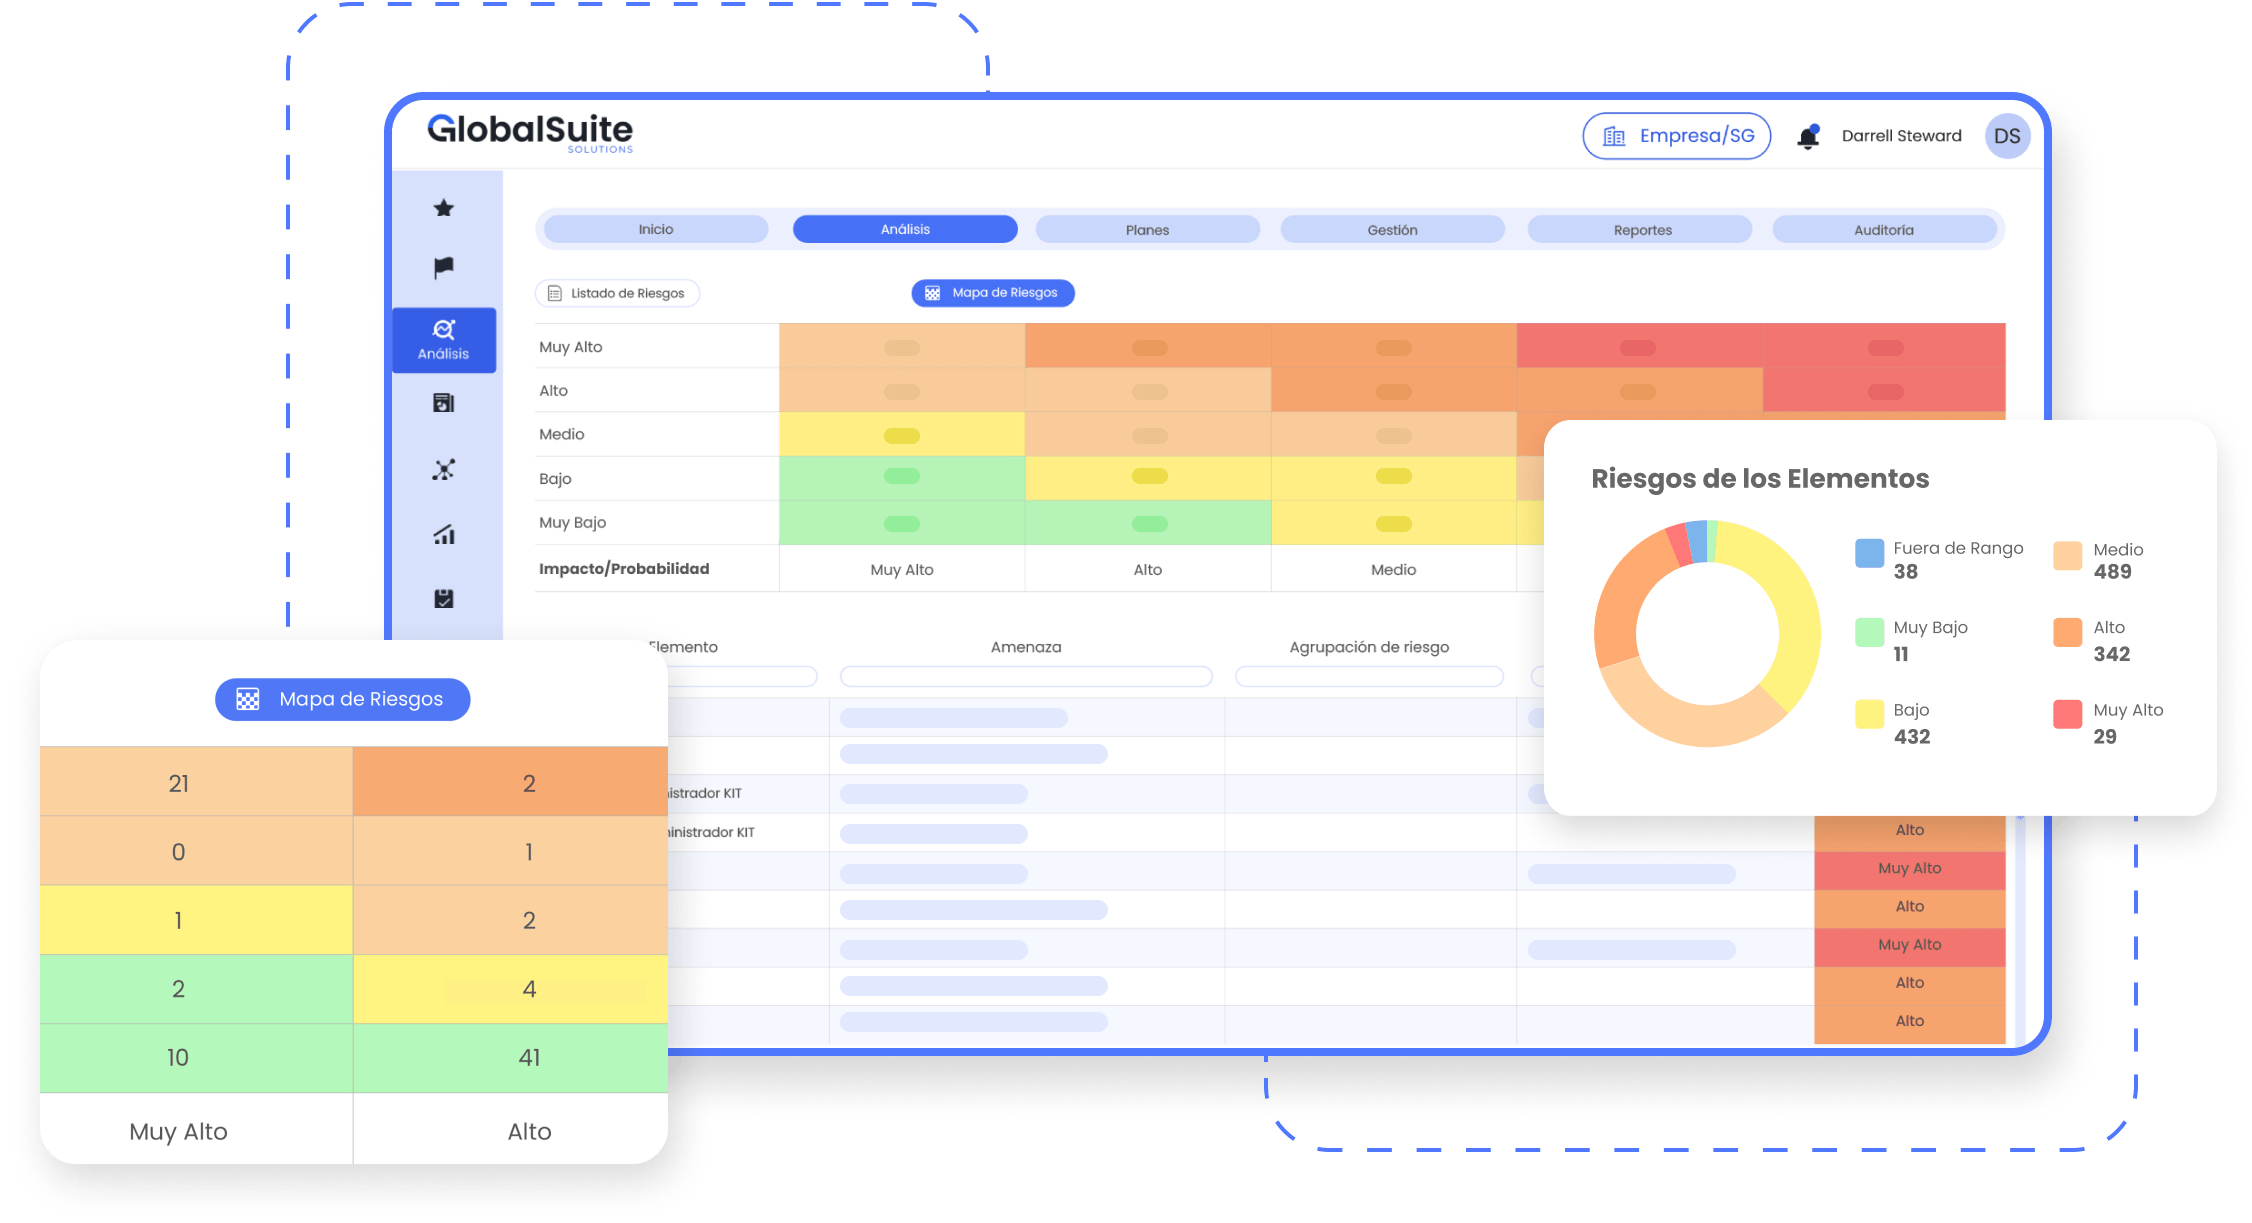
Es gibt zwei Wege, die Informationen herauszuholen. Die Dashboards, direkt in der Plattform, sind zum Erkunden: Sie filtern nach Analyse, Methodik oder Kategorie, und die Diagramme ändern sich sofort. Die Word-Berichte sind zum Weitergeben: mit Ihrer Vorlage und Ihrem Layout, fertig für die Geschäftsleitung oder den Auditor.
- Risiken über dem akzeptierten Niveau. Wie viele die Risikotoleranz überschreiten, wie viele Kontrollen und wie viele einen Behandlungsplan haben.
- Wer hat was. Risiken, Umfragen und Aufgaben je Verantwortlichem, um die Arbeit auf Basis von Daten zu verteilen.
- Fertige Dashboards. Risikoanalyse und -bewertung, Umfragen, Dokumentenmanagement, BIA und Compliance.
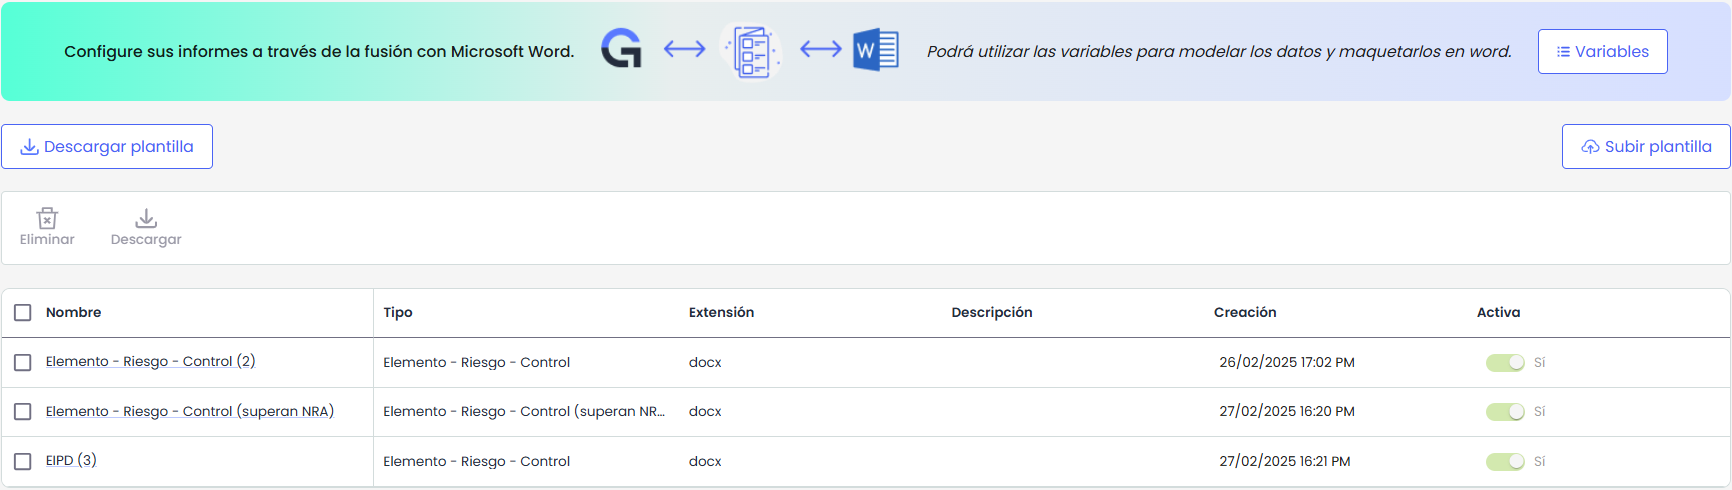
Word-Berichte mit Ihrer Vorlage
Sie gestalten den Bericht wie gewohnt in Microsoft Word und setzen Variablen dort, wo die Daten hin sollen: das Asset, seine Risiken, seine Kontrollen, das Risikoniveau. GlobalSuite® füllt ihn mit den aktuellen Informationen. Für die DSFA, für den Bericht über Risiken über dem akzeptierten Niveau oder für das, was der Auditor verlangt.
Und wenn Sie Daten aus GlobalSuite® mit denen anderer Tools im Unternehmen verknüpfen wollen, lassen sich Dashboards mit diesen zusätzlichen Quellen aufbauen.
Risikominderung
Maßnahmenpläne für Risiken über der Schwelle.
Sie bewerten jedes Risiko nach Ihrer eigenen Methodik, und die Plattform zeigt Ihnen zuerst die, die über dem akzeptierten Niveau liegen. Für diese wird ein Plan eröffnet, und das Risiko gilt erst als erledigt, wenn der Plan abgeschlossen und das Risiko neu bewertet ist.
- Bewertung nach Ihren Kriterien. Skalen für Auswirkung und Wahrscheinlichkeit, angepasst an Ihre Regelwerke und Prioritäten.
- Klare Prioritäten. Zuerst, was die Risikotoleranz überschreitet, mit Auswirkung und Wahrscheinlichkeit im Blick.
- Pläne mit Verantwortlichen. Maßnahmen, Verantwortlicher und Termin, mit aktuellem Fortschritt bis zum Abschluss.
Genutzt inRisikoSicherheitDrittparteien
Vorfallmanagement
Von der Meldung bis zur Lösung, alles verknüpft.
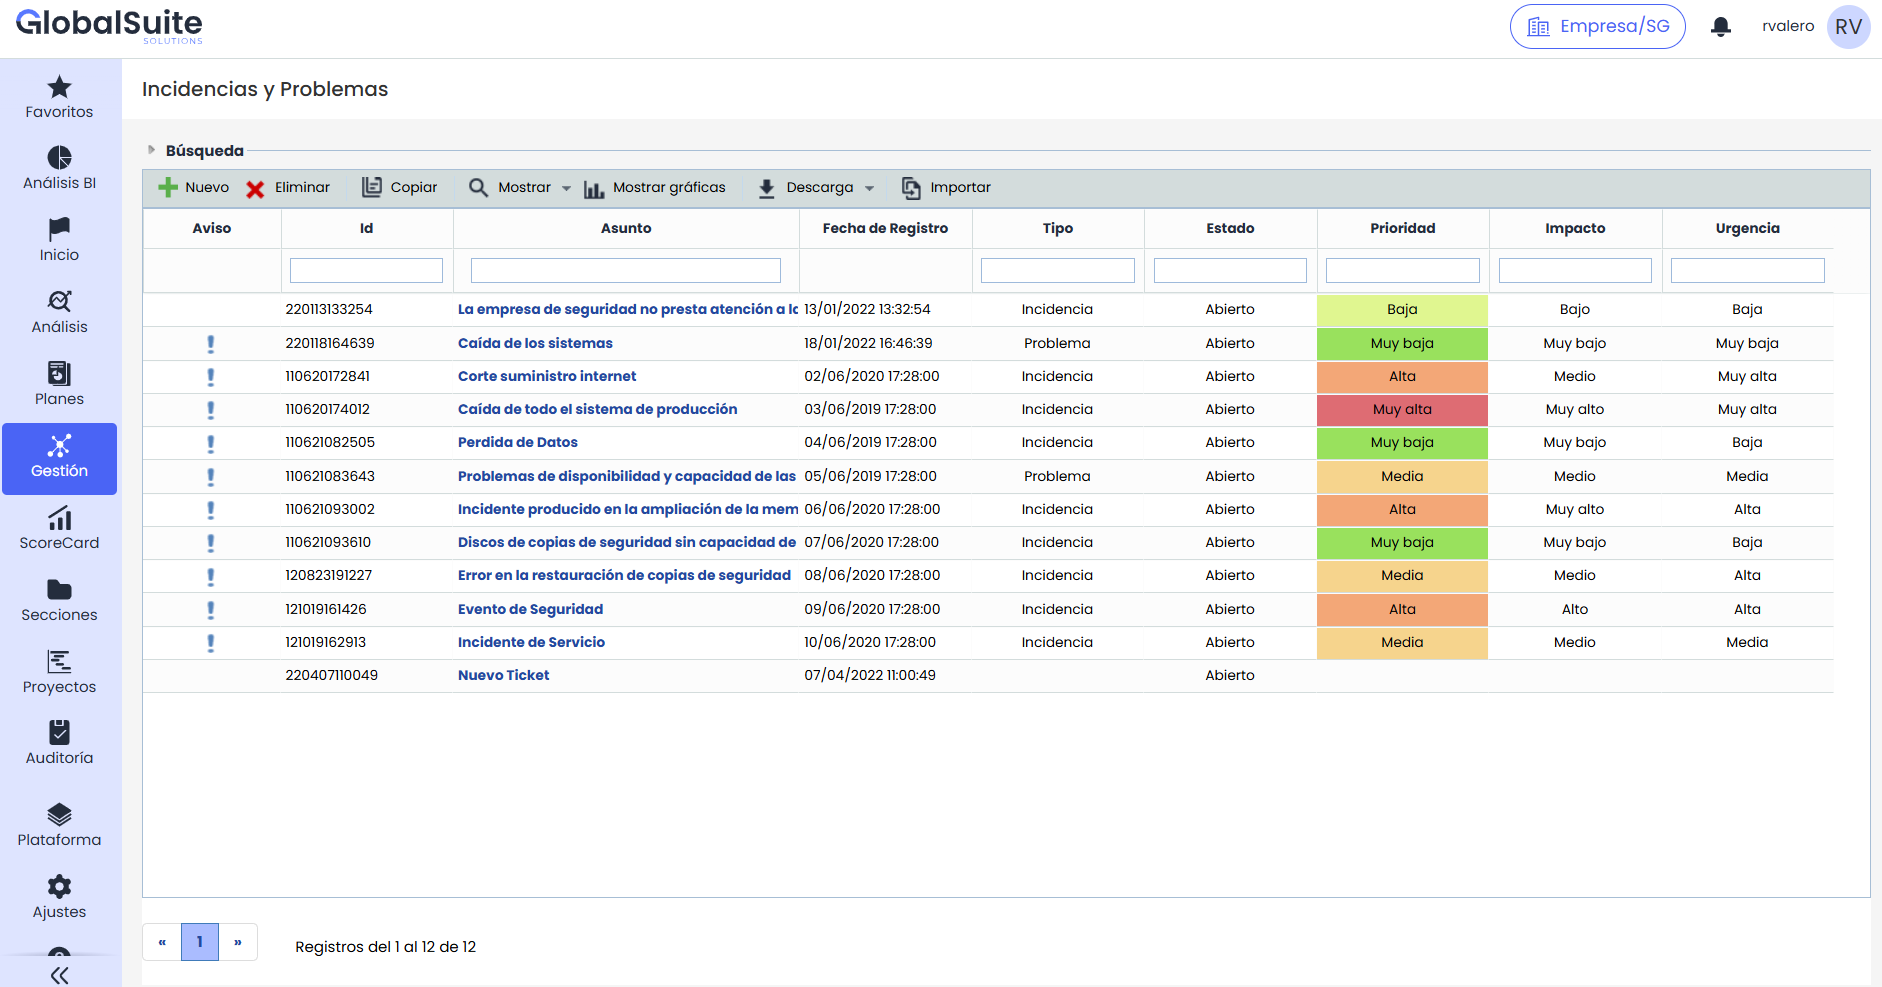
Ein Systemausfall, eine Datenpanne oder der Ausfall eines Lieferanten wird sofort erfasst, mit Typ, Priorität und betroffenen Bereichen. Der Vorfall bleibt mit den Risiken verknüpft, die ihn erklären, und mit dem Kontinuitätsplan, der greifen muss. Improvisieren ist nicht nötig.
- Strukturierte Erfassung. Typ, Priorität, betroffene Bereiche und Verantwortlicher ab der ersten Minute.
- Mit der Kontinuität verbunden. Der Vorfall aktiviert den Plan und die Abläufe, die Sie bereits festgelegt haben.
- Nachverfolgung und Lernen. Ein Dashboard mit dem Status jedes Vorfalls und seiner Lösungszeit, dazu die Historie, um beim nächsten Mal besser vorbereitet zu sein.
Genutzt inKontinuitätSicherheitRisiko
Integrationen
GlobalSuite® verbindet sich mit den Tools, die Sie schon nutzen.
Über den Marketplace installieren Sie zertifizierte Konnektoren und richten Synchronisierungen ein, ohne eigene Entwicklung. Sie sehen, welche aktiv sind, pausieren oder aktualisieren sie an derselben Stelle, und jeder Konnektor arbeitet mit Authentifizierung und verschlüsselter Kommunikation.
So landen Maßnahmenpläne in Jira, Schwachstellen aus Tenable fließen in Ihre Risikoanalyse und GRC-Daten kommen in Power BI zusammen.
Zum Integrations-Marketplace- JiraSynchronisiert Maßnahmenpläne
- Power BIIhre GRC-Daten in BI
- OktaIdentitäten und Zugriffe
- TenableSchwachstellen synchronisiert
- Microsoft ExcelDaten importieren und exportieren
- SharePointDokumentenmanagement
- Google DriveDokumente und Nachweise
- Google CloudInfrastruktur und Nachweise
- FACT24Krisenmanagement und Alarme
- MongoDBIhre Datenbanken anbinden
Mandantenfähig und mehrsprachig
Mehrere Gesellschaften und Sprachen in einer Installation.
Gemacht für Unternehmensgruppen mit Tochtergesellschaften. Jede Gesellschaft hat ihren eigenen Bereich, ihre Nutzer und ihre lokalen Vorschriften und arbeitet in ihrer Sprache. Auf Gruppenebene sehen Sie die konsolidierten Daten und vergleichen Gesellschaften, ohne jedes Land um Tabellen zu bitten.
Eine gemeinsame Basis
für Ihr gesamtes GRC.
Wir zeigen Ihnen diese Funktionen mit Ihren Normen und Prozessen.


