
FAQ GRCPerguntas frequentes
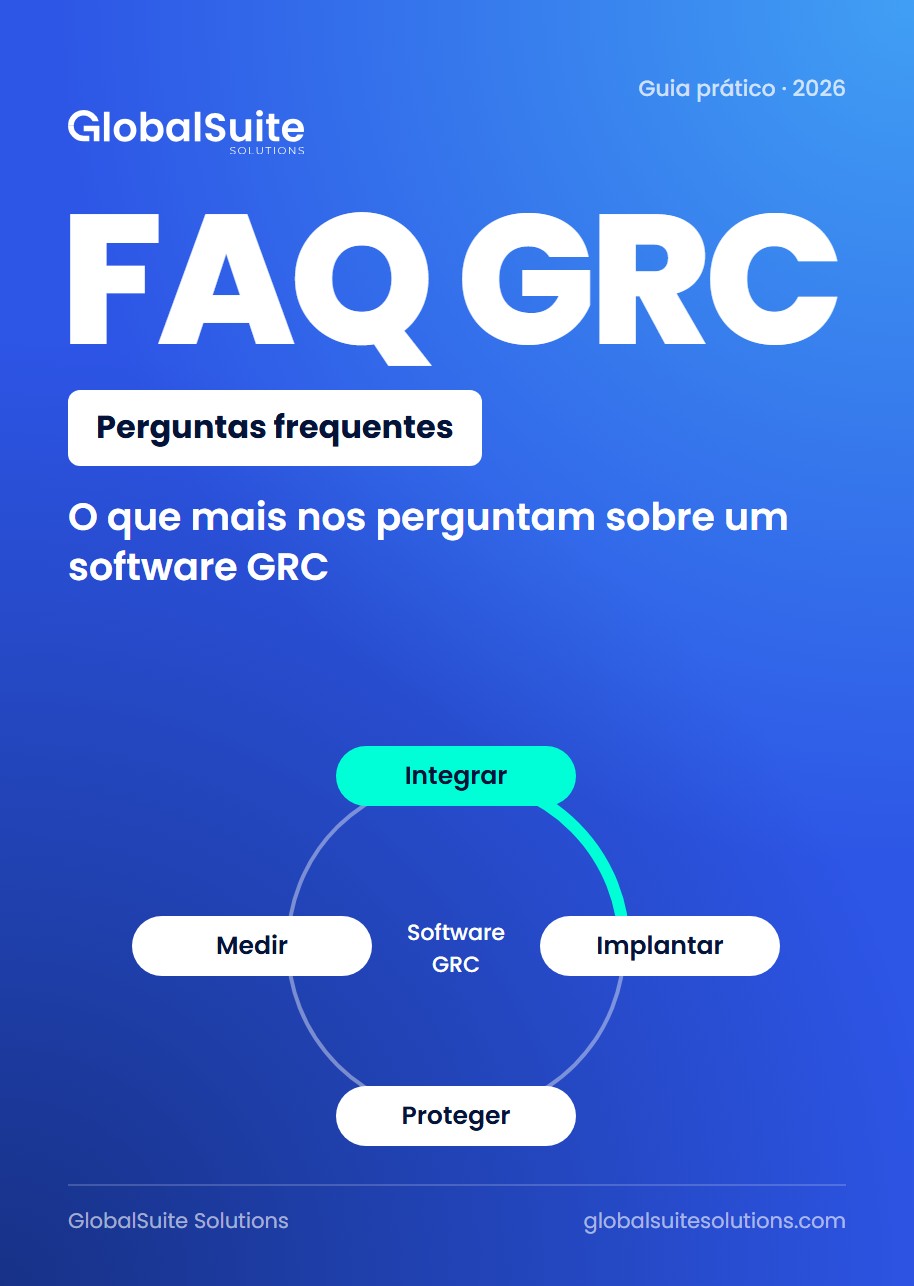
O que mais nos perguntam sobre um software GRC
Integrações, implantação, retorno, riscos e segurança dos dados: as respostas que damos em cada reunião.
Baixar o guiaPlataforma
Plataforma GRC tudo em um
IA integrada em todos os módulos
O motor comum de todos os módulos
GRC adaptado ao seu setor
Ligue a GlobalSuite® às suas ferramentas

Normas e referenciais
Normas ISO
Regulamentos
Documente uma vez, cumpra com todas.
Recursos
Empresa
 Caso de sucessoA EMT Madrid centraliza a gestão da proteção de dados na GlobalSuite®Ler o caso

 Avaliações G2O que dizem da GlobalSuite® os que a usam todos os diasLer avaliaçõesÉ cliente? Deixe a sua avaliação
Pesquisas populares
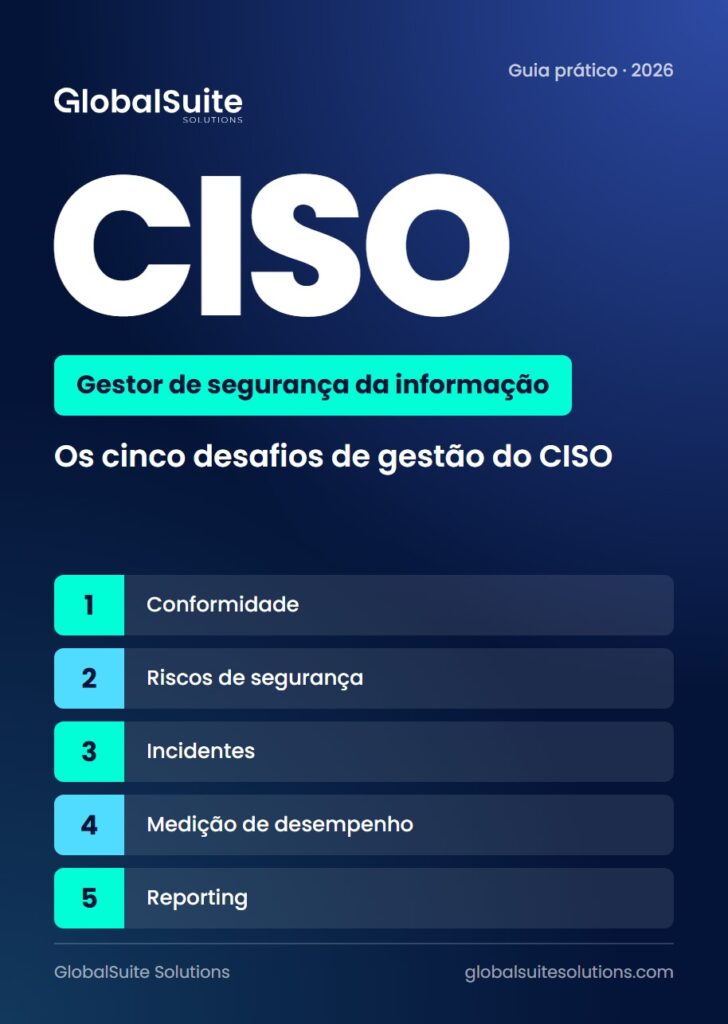
Guia prático · 2026
Gestor de segurança da informaçãoCinco situações reais que o gestor de segurança enfrenta no dia a dia e como resolvê-las com um software de gestão.
Baixar o guia grátisO CISO responde pela segurança da informação de toda a organização, com ameaças que não param de crescer e pouco tempo no cargo. Segundo a ISACA, um gestor de segurança da informação costuma ficar de um a dois anos na função.
Este guia trata da parte de gestão do trabalho. Os cinco desafios saem de projetos reais de consultoria e implantação: em cada um você vê a situação que encontramos, o desafio que ela traz e como foi resolvido com o GlobalSuite®.
No mesmo artigo da ISACA, 90% dos CISOs dizem que aceitariam ganhar menos em troca de um melhor equilíbrio entre vida profissional e pessoal. O estresse alto e as expectativas pouco realistas estão entre os principais motivos para deixar o cargo.
O guia trabalha com ISO 27001, ISO 31000, ISO 27004, COBIT 2019, NIST Cybersecurity Framework e PCI DSS.
Integrações, implantação, retorno, riscos e segurança dos dados: as respostas que damos em cada reunião.
Baixar o guia
Contexto, riscos, controles, canal de denúncias e auditorias de um sistema de compliance.
Baixar o guia
Prazos, papéis, níveis de risco e multas do AI Act, com um checklist para começar.
Baixar o guia