


L’identification et l’évaluation des risques (avec leur cartographie) font aujourd’hui partie des piliers incontournables de la gestion de toute entreprise. Dans un environnement de plus en plus mondialisé et soumis à des changements constants qui peuvent toucher les entreprises d’une manière ou d’une autre, savoir anticiper les situations susceptibles d’avoir un impact négatif donne un avantage concurrentiel qui aide à atteindre les objectifs.
Les organisations doivent donc être capables de mettre en place des procédures qui leur permettent d’identifier les menaces susceptibles d’affecter leurs processus, services ou activités, et d’analyser les mesures de contrôle déjà en place qui servent à réduire la probabilité et l’impact si ces menaces se concrétisent. Elles doivent aussi pouvoir adopter des mesures supplémentaires pour réduire les risques qui dépassent le niveau de risque acceptable fixé par l’entreprise.
Gestion et cartographie des risques avec l’ISO 31000
Pour cela, la norme ISO 31000 décrit en détail le processus de management du risque de façon systématique et fixe une série de principes dont le respect garantit une gestion efficace du risque. Cette norme n’est pas certifiable, mais elle apporte beaucoup aux entreprises. Comme elle l’indique elle-même, la finalité du management du risque est la création et la préservation de la valeur : il améliore la performance, encourage l’innovation et contribue à l’atteinte des objectifs. Quels sont les principes à respecter pour que cette gestion du risque soit efficace et efficiente ?
- Intégrée : le management du risque fait partie intégrante de toutes les activités de l’organisation.
- Structurée et globale, pour obtenir des résultats cohérents et comparables.
- Adaptée et proportionnée au contexte interne et externe de l’organisation.
- Inclusive, avec une participation appropriée de toutes les parties intéressées concernées.
- Dynamique, car les risques peuvent apparaître, évoluer ou disparaître, et l’organisation doit être capable d’anticiper, de détecter, de reconnaître ces changements et d’y répondre de façon appropriée.
- Fondée sur la meilleure information disponible, historique comme actuelle, ainsi que sur les attentes.
- Attentive aux facteurs humains et culturels, qui influencent fortement tous les niveaux et toutes les étapes du management du risque.
- Tournée vers l’amélioration continue.
Comment élaborer une cartographie des risques
Si l’on s’en tient à l’élaboration de la cartographie des risques proprement dite, elle comprend les étapes suivantes :
- Identification du risque : cette phase consiste à rechercher, reconnaître et décrire les différents risques qui peuvent empêcher l’organisation d’atteindre ses objectifs. Pour bien identifier les risques, il faut rencontrer les personnes qui connaissent en détail chacun des domaines ou processus de l’organisation et qui sont donc en mesure de mener cette identification.
- Analyse du risque : c’est la phase où l’on examine en détail l’incertitude, les sources de risque, les conséquences, les probabilités, les événements, les scénarios, les contrôles et leur efficacité. En substance, on détermine la probabilité que le risque survienne et l’impact de ses conséquences, en les notant et en les évaluant, afin d’établir le plus précisément possible le niveau de risque de l’organisation.
- Évaluation du risque : une fois l’analyse réalisée, il faut examiner les résultats obtenus pour prendre des décisions sur le traitement du risque. Cette phase d’analyse et de décision s’appelle l’évaluation du risque. En général, on retient quatre options de traitement :
- Réduire le niveau de risque en mettant en place les mesures jugées appropriées.
- Transférer le risque à un tiers, en souscrivant une assurance ou en externalisant l’activité pour que ce soit le prestataire qui gère le risque.
- Accepter le risque : l’organisation ne fait rien de plus et assume les conséquences si la menace se concrétise.
- Arrêter l’activité liée au risque, ce qui supprime la probabilité qu’il survienne.
- Traitement du risque : traiter le risque consiste à choisir et à mettre en œuvre des options pour y faire face. Pour les risques que l’organisation n’accepte pas, il faut établir un plan de traitement qui précise les mesures à mettre en place, les délais, les responsables et les activités à réaliser. Il faut ensuite suivre régulièrement l’exécution de ce plan pour connaître à tout moment l’état d’avancement de chaque mesure.
Comment lire une cartographie des risques
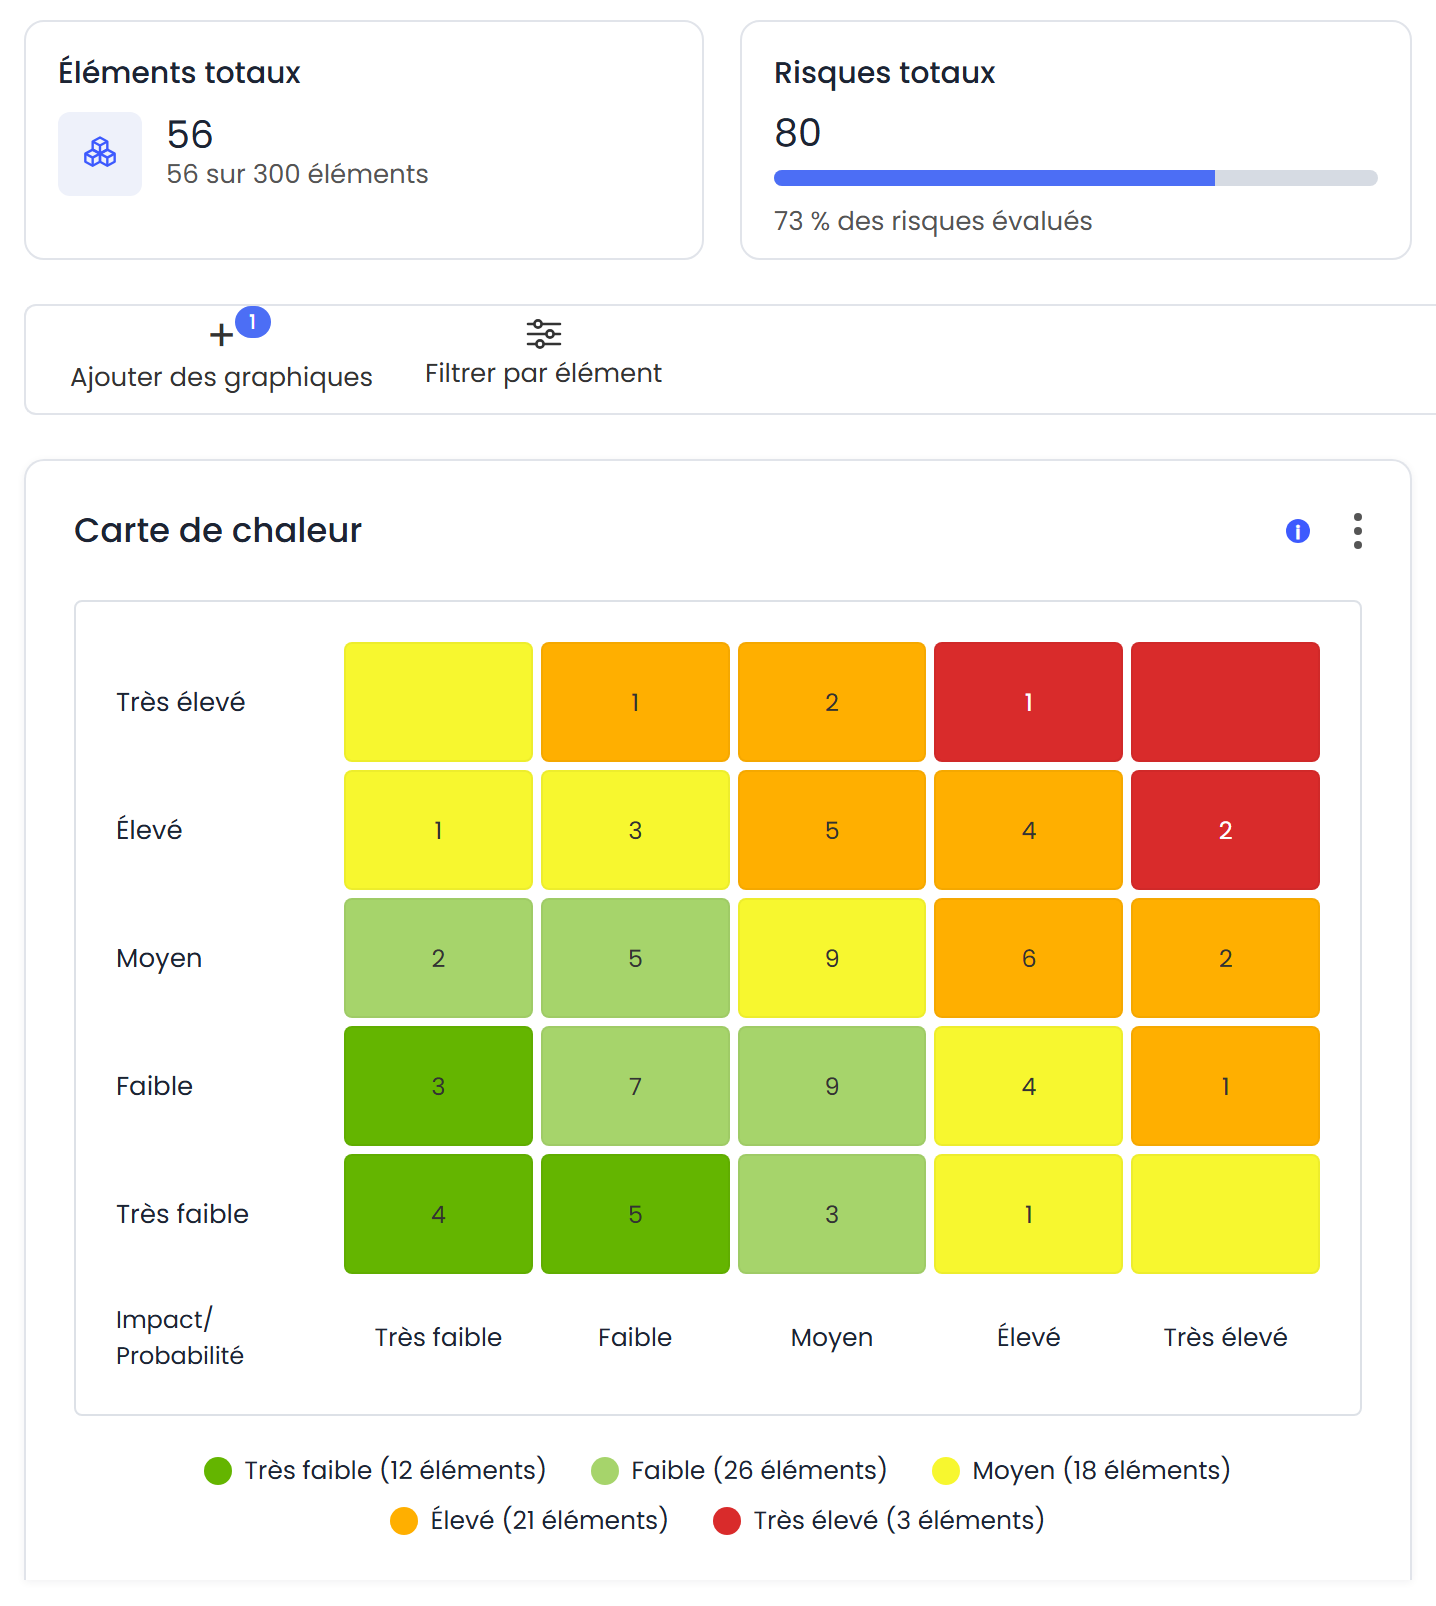
Le résultat de ces étapes se représente sur une matrice probabilité × impact : la carte de chaleur. Chaque risque se place dans la case qui correspond à son évaluation et la couleur de la case indique son niveau. On voit d'un coup d'œil ce qu'il faut traiter en premier.
Ce qui donne son sens à la carte, c'est la ligne qui sépare l'acceptable de ce qui ne l'est pas, c'est-à-dire l'appétit pour le risque traduit dans l'échelle de la carte. Si, dans l'exemple, l'organisation fixe son niveau acceptable à 9, le ransomware (R1), la fuite de données (R2), la fraude aux achats (R6) et les retards fournisseurs (R7) ont besoin d'un plan de traitement. Les autres sont acceptés et surveillés.
Il est utile de dessiner la carte deux fois : avec le risque avant les contrôles et avec celui qui reste après. La comparaison montre ce qu'apportent les contrôles, et c'est ce que l'on présente au comité. Nous l'expliquons avec un exemple dans risque inhérent et risque résiduel.
Les avantages d’un logiciel pour gérer la cartographie des risques
Une fois passé en revue tout le processus décrit par l’ISO 31000, on comprend vite que, pour l’appliquer de façon efficace et efficiente dans une organisation, il faut un outil informatique qui automatise le processus. Il s’agit d’un travail collaboratif entre plusieurs services, chacun avec ses propres responsabilités, et c’est la somme de toutes ces contributions qui permet d’atteindre l’objectif final.
Les avantages d’une plateforme logicielle de gestion des risques sont nombreux. En voici trois parmi les plus importants :
- Une identification centralisée de tous les risques à analyser. Les informations recueillies lors des réunions avec les différents responsables de domaine ou de processus peuvent être structurées sous forme de catalogue de risques, utilisé ensuite pour l’analyse. Ces catalogues constituent une base de connaissances des risques types de l’organisation, réutilisable pour de nouveaux domaines ou processus similaires.
- Un processus d’analyse des risques automatisé. Un outil logiciel doté de mesures d’intégrité suffisantes garantit que l’analyse réalisée par n’importe quel responsable donne toujours des résultats comparables, puisque le mode de calcul ne peut pas être modifié. Et si le processus est automatisé par l’envoi de questionnaires d’évaluation, le temps nécessaire pour réunir toutes les informations diminue.
- Une consolidation et une traçabilité de tous les risques. Avoir toutes les informations au même endroit permet de consolider l’ensemble des données de l’organisation et d’assurer la traçabilité des résultats. La production et la présentation de rapports consolidés deviennent simples et rapides, et l’on évite les erreurs manuelles liées à des informations dispersées.
Dans le module de gestion des risques de GlobalSuite®, la carte de chaleur est générée directement à partir de l'analyse : chaque case indique combien de risques elle contient, et ceux qui dépassent votre niveau acceptable apparaissent en rouge, sans avoir à les chercher.
Par ailleurs, chez GlobalSuite Solutions, nous vous accompagnons dans la mise en place de votre système de gestion des risques avec le logiciel, pour qu’il s’intègre parfaitement à votre organisation et vous apporte les avantages suivants :
- Vous augmenterez vos chances d’atteindre vos objectifs business ;
- Vous identifierez mieux les opportunités et les menaces ;
- Vous renforcerez la confiance des parties intéressées ;
- Vous améliorerez vos contrôles ;
- Vous affecterez et utiliserez efficacement les ressources consacrées au traitement des risques ;
- Vous améliorerez la prévention des pertes et la gestion des incidents.