

La sécurité de l'information protège l'information sous toutes ses formes (sur un serveur, sur papier ou dans la tête d'un salarié) pour qu'elle reste confidentielle, intègre et disponible. La cybersécurité protège les réseaux et les systèmes d'information, et les personnes qui les utilisent, contre les menaces qui passent par eux. Pour tout ce qui est numérique, les deux se recouvrent presque entièrement ; la différence se joue aux marges, et ce sont ces marges qui décident quelle réglementation vous concerne et qui répond de quoi.
Ce que disent les définitions officielles
La norme ISO/IEC 27000, qui fixe le vocabulaire de toute la famille ISO 27001, définit la sécurité de l'information comme la préservation de la confidentialité, de l'intégrité et de la disponibilité de l'information. Elle ne parle pas d'ordinateurs : l'objet, c'est l'information, où qu'elle se trouve.
La définition européenne de la cybersécurité figure à l'article 2, point 1, du règlement (UE) 2019/881, le règlement sur la cybersécurité : ce sont les actions nécessaires pour protéger les réseaux et les systèmes d'information, leurs utilisateurs et les autres personnes exposées aux cybermenaces. La directive NIS 2 ne crée pas sa propre définition : son article 6 renvoie à celle-ci. L'objet n'est plus seulement l'information, mais aussi les systèmes et les personnes.
Le glossaire du NIST reprend la même idée côté américain : la cybersécurité prévient les dommages aux ordinateurs et aux systèmes de communication électronique, et à l'information qu'ils contiennent, pour garantir leur disponibilité, leur intégrité, l'authentification, la confidentialité et la non-répudiation.
Où elles se recoupent, et où non
- Dossiers papier et archives physiques
- Conversations et savoir des personnes
- Documents imprimés ou envoyés par coursier
- Hameçonnage et usurpation par e-mail
- Rançongiciel et vol de données
- Mots de passe volés et accès non autorisés aux systèmes
- Fuites depuis des applications cloud
- Attaques qui arrêtent un automate ou une ligne de production
- Déni de service contre un site sans données sensibles
- Fraude contre les utilisateurs via vos systèmes
Un dossier papier oublié sur l'imprimante est un problème de sécurité de l'information qui n'a rien de « cyber ». Une conversation sur une opération confidentielle au restaurant non plus. À l'autre extrémité, l'attaque qui arrête un automate sur une ligne de production relève de la cybersécurité pure, même si aucune donnée ne fuit : ce qui est perdu, c'est le service. Et tout ce qui se trouve entre les deux (l'e-mail d'hameçonnage, le rançongiciel, le mot de passe volé) relève des deux à la fois.
| Sécurité de l'information | Cybersécurité | |
|---|---|---|
| Ce qu'elle protège | L'information, sur tout support | Les réseaux, les systèmes, leurs utilisateurs et les services qu'ils rendent |
| Objectif | Confidentialité, intégrité et disponibilité de l'information | Prévenir, détecter, répondre et se rétablir après des attaques passant par les systèmes |
| Menaces typiques | Erreurs humaines, fuites, vol physique, accès non autorisés et aussi cyberattaques | Logiciels malveillants, intrusions, déni de service, ingénierie sociale par voie numérique |
| Référentiels | ISO/IEC 27001 et 27002 | NIS 2, NIST CSF, ISO/IEC 27032 |
| Hors du champ de l'autre | Papier, conversations, archives physiques | Systèmes industriels et services qui s'arrêtent même sans perte d'information |
L'ISO 27001 inclut déjà la cybersécurité
La meilleure preuve que la sécurité de l'information est le parapluie le plus large se trouve dans l'annexe A de l'ISO 27001:2022. Ses 93 mesures sont réparties en quatre thèmes, et deux d'entre eux n'ont rien de technologique :
Plus d'un cinquième des mesures portent sur les personnes et les locaux : sélection du personnel, sensibilisation, périmètres physiques, bureau propre. Et l'ISO 27002, qui détaille ces mesures, attribue à chacune un attribut « concepts de cybersécurité » (identifier, protéger, détecter, répondre et rétablir), qui correspondent aux fonctions du NIST CSF. Autrement dit, un système de management de la sécurité de l'information bien construit couvre déjà la cybersécurité et lui donne un nom.
L'inverse est vrai aussi. L'article 21 de NIS 2, un texte de cybersécurité, impose des mesures de sécurité des ressources humaines, de contrôle d'accès et de gestion des actifs. En pratique, les deux disciplines demandent presque la même chose ; seul le point de départ change.
Ce qui change en pratique
Surtout le périmètre. Si votre obligation vient de NIS 2, l'accent est mis sur les systèmes qui portent vos services essentiels ou importants, et sur la notification des incidents au CSIRT. Si elle vient de l'ISO 27001, c'est vous qui fixez le périmètre, et il peut inclure des archives papier, des processus RH ou un centre d'appels.
Qui répond change aussi. Dans beaucoup d'entreprises, le RSSI porte les deux sujets, mais quand la cybersécurité dépend de la DSI et la sécurité de l'information de la conformité ou des risques, des trous apparaissent : le papier et les fournisseurs sans accès aux systèmes se retrouvent sans responsable, et les systèmes industriels de l'usine sans personne pour les évaluer sous l'angle du risque.
Ce que nous ferions
Un seul programme, pas deux. Il est logique de partir du système de management de la sécurité de l'information, parce que c'est le cadre le plus large, et de traiter la cybersécurité comme une partie de celui-ci, avec ses propres indicateurs et son propre plan de réponse. Ce qui n'a pas de sens, c'est de tenir deux analyses de risques, deux inventaires d'actifs et deux jeux de mesures qui disent la même chose en d'autres termes, l'un pour l'auditeur ISO 27001 et l'autre pour NIS 2.
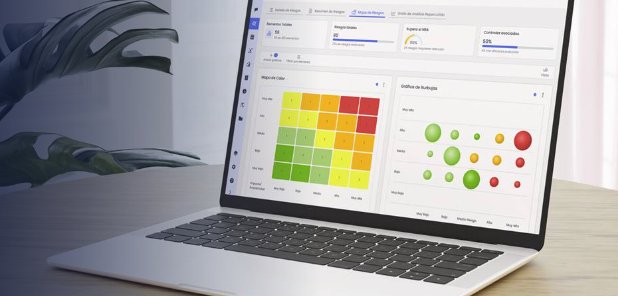
Dans le module de sécurité de l'information de GlobalSuite®, l'inventaire des actifs et l'analyse de risques sont uniques, et chaque mesure peut être reliée en même temps aux exigences de l'ISO 27001 et de NIS 2 : une même preuve sert ainsi à plusieurs audits. Si vous voulez voir ce que cela donnerait avec vos référentiels, écrivez-nous.
Sources officielles : ISO/IEC 27000, ISO/IEC 27001:2022, règlement (UE) 2019/881, article 2, directive (UE) 2022/2555 (NIS 2), articles 6 et 21 et glossaire du NIST. Contenu revu en octobre 2026.