


Não há dúvida de que a identificação e a avaliação de riscos (com os seus mapas de riscos) são hoje um dos pilares indispensáveis da gestão de qualquer empresa. Num contexto cada vez mais globalizado e exposto a mudanças constantes que podem afetar as empresas de uma forma ou de outra, conseguir se antecipar a situações com impacto negativo dá a elas uma vantagem competitiva que ajuda a alcançar seus objetivos.
Nesse sentido, as organizações precisam ser capazes de implementar procedimentos que permitam identificar as potenciais ameaças que podem impactar negativamente seus processos, serviços ou atividades, e analisar as medidas de controle já implementadas que servem para mitigar a probabilidade e o impacto caso essas ameaças se materializem. Além disso, devem ser capazes de adotar medidas adicionais para reduzir os riscos que ultrapassem o nível de risco aceitável para a empresa.
Gestão e mapa de riscos com a ISO 31000
Para isso, a norma ISO 31000 (no Brasil, ABNT NBR ISO 31000) oferece uma descrição detalhada do processo de gestão de riscos de forma sistemática e prevê uma série de princípios cujo cumprimento garante uma gestão de riscos eficaz. Vale destacar que, embora a norma não seja certificável, ela traz enormes benefícios para as empresas. Como diz a própria norma, “o propósito da gestão de riscos é a criação e a proteção de valor, a melhoria do desempenho, o incentivo à inovação e o apoio ao alcance dos objetivos”. Mas quais são os princípios a seguir para alcançar essa gestão de riscos eficaz e eficiente?
- Gestão de riscos integrada: a gestão de riscos deve ser parte integrante de todas as atividades da organização.
- Gestão estruturada e abrangente, que contribua para resultados coerentes e comparáveis.
- Gestão personalizada e proporcional ao contexto interno e externo da organização.
- Gestão inclusiva, que garanta a participação adequada de todas as partes interessadas envolvidas.
- Gestão dinâmica, já que os riscos podem surgir, mudar ou desaparecer, e a organização precisa ser capaz de se antecipar, detectar, reconhecer e responder a essas mudanças de forma apropriada.
- Melhor informação disponível, tanto histórica quanto atual, assim como as expectativas.
- Fatores humanos e culturais, que influenciam de forma significativa todos os níveis e etapas da gestão de riscos.
- Melhoria contínua.
Como elaborar um mapa de riscos
Entrando no processo de elaboração do mapa de riscos, ele é formado pelas seguintes etapas:
- Identificação do risco: esta fase consiste em buscar, reconhecer e descrever os diferentes riscos que podem interferir no alcance dos objetivos da organização. Para identificar corretamente os riscos, é preciso se reunir com as pessoas que conhecem bem as informações de cada área e/ou processo da organização e que, portanto, são capazes de conduzir essa identificação.
- Análise de riscos: é a fase em que se consideram em detalhe “a incerteza, as fontes de risco, as consequências, as probabilidades, os eventos, os cenários, os controles e a sua eficácia”. Em essência, estabelece-se a probabilidade de ocorrência do risco e o impacto das suas consequências, por meio da sua classificação e avaliação, com o objetivo de determinar da forma mais precisa possível o nível de risco da organização.
- Avaliação de riscos: depois da análise, é preciso examinar os resultados obtidos para tomar decisões sobre o tratamento dos riscos. Essa fase de análise e decisão é chamada de avaliação de riscos. De forma geral, há quatro formas de tratar os riscos encontrados:
- Reduzir o nível de risco implementando na organização as medidas consideradas adequadas.
- Transferir o risco para um terceiro, seja contratando um seguro ou terceirizando a atividade para que a organização contratada gerencie o risco.
- Aceitar o risco: a organização não faz nada e assume as consequências caso a ameaça se materialize.
- Cancelar a atividade associada ao risco, eliminando a probabilidade de ocorrência.
- Tratamento de riscos: tratar o risco significa selecionar e implementar opções para lidar com ele. Para os riscos que a organização não assume, é preciso estabelecer um plano de tratamento com as medidas a implementar, prazos, responsáveis e a descrição das atividades. Também é necessário acompanhar periodicamente a execução do plano para saber em que ponto está a implementação de cada medida.
Como ler um mapa de riscos
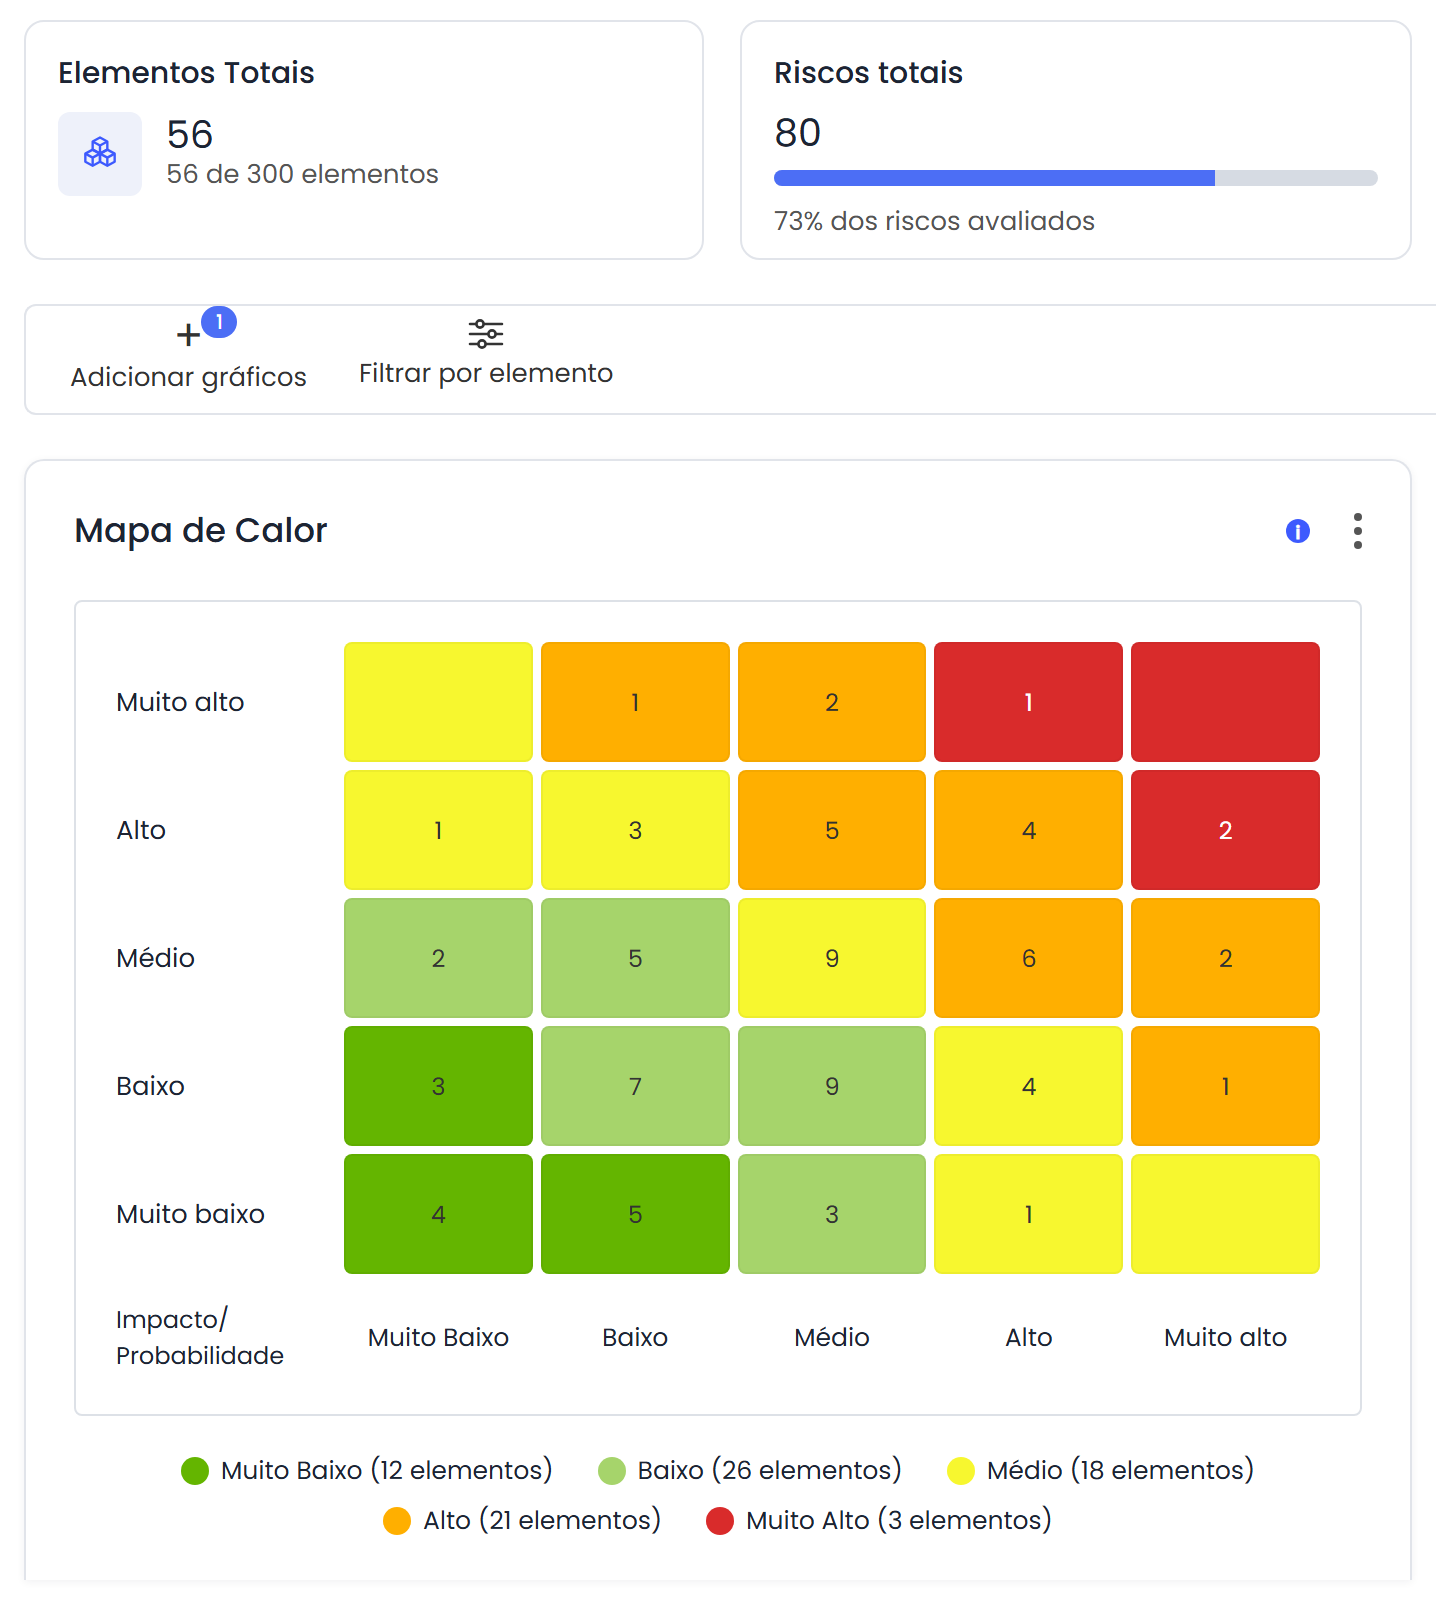
O resultado dessas etapas é desenhado numa matriz de probabilidade vezes impacto: o mapa de calor. Cada risco cai na célula que corresponde à sua avaliação, e a cor da célula indica o seu nível. Com uma olhada você vê o que precisa ser tratado primeiro.
O que dá sentido ao mapa é a linha que separa o aceitável do que não é, ou seja, o apetite de risco traduzido para a escala do mapa. Se no exemplo a organização fixa o seu nível aceitável em 9, o ransomware (R1), o vazamento de dados (R2), a fraude em compras (R6) e os atrasos de fornecedores (R7) precisam de um plano de tratamento. O restante é aceito e monitorado.
Vale a pena desenhar o mapa duas vezes: com o risco antes dos controles e com o que sobra depois deles. A comparação mostra quanto os controles estão contribuindo, e é isso que se apresenta ao comitê. Explicamos com um exemplo em risco inerente e risco residual.
Benefícios de gerenciar mapas de riscos com um software
Depois de revisar todo o processo descrito na ISO 31000, fica claro que, para implementá-lo de forma eficiente e eficaz na organização, é necessário usar uma ferramenta que automatize o processo. Trata-se de um trabalho colaborativo entre várias áreas da organização, cada uma com responsabilidades diferentes, que juntas alcançam o objetivo final.
Os benefícios de implementar uma plataforma de software de gestão de riscos são muitos. Destacamos três dos mais importantes:
- Identificação centralizada de todos os riscos que serão analisados. As informações obtidas nas reuniões com os responsáveis de cada área e/ou processo podem ser estruturadas em um catálogo de riscos que depois será usado na análise. Esses catálogos formam uma base de conhecimento dos riscos típicos da organização, que pode ser reaproveitada em novas áreas e/ou processos semelhantes no futuro.
- Um processo automatizado de análise de riscos. Uma ferramenta de software com medidas de integridade suficientes garante que a análise feita por qualquer responsável gere sempre resultados comparáveis, porque o cálculo não pode ser alterado. E se o processo for automatizado com o envio de questionários de avaliação, o tempo para reunir todas as informações diminui.
- Consolidação e rastreabilidade de todos os riscos. Ter todas as informações centralizadas num só lugar consolida os dados completos da organização e dá rastreabilidade aos resultados finais. Além disso, gerar e apresentar relatórios consolidados fica simples e rápido, e evita os erros manuais de tratar informações dispersas.
No módulo de Gestão de riscos do GlobalSuite® o mapa de calor sai diretamente da análise: cada célula mostra quantos riscos tem, e os que ultrapassam o seu nível aceitável aparecem em vermelho, sem que você precise procurá-los.
Na GlobalSuite Solutions também ajudamos você a implantar o seu sistema de gestão de riscos com o software, para que ele fique totalmente integrado à sua organização e traga as seguintes vantagens:
- Aumentar a probabilidade de alcançar os objetivos de negócio;
- Melhorar a identificação de oportunidades e ameaças;
- Aumentar a confiança das partes interessadas;
- Melhorar os controles;
- Alocar e usar de forma eficaz os recursos para o tratamento dos riscos e
- Melhorar a prevenção de perdas e a gestão de incidentes.