Vous gardez votre méthodologie
Votre registre, vos clauses, vos échelles de risque et vos propres contrôles. Vous partez de ce que vous avez déjà.
Plateforme
Plateforme GRC tout-en-un
L'IA intégrée à tous les modules
Le moteur commun à tous les modules
Une GRC adaptée à votre secteur
Connectez GlobalSuite® à vos outils

Normes et référentiels
Normes ISO
Réglementations
Documentez une fois, conformez-vous à toutes.
Ressources
Entreprise
 Témoignage clientEMT Madrid centralise sa gestion de la protection des données dans GlobalSuite®Lire le témoignage

 Avis G2Ce qu’en disent ceux qui utilisent GlobalSuite® au quotidienLire les avisClient ? Laissez votre avis
Recherches populaires
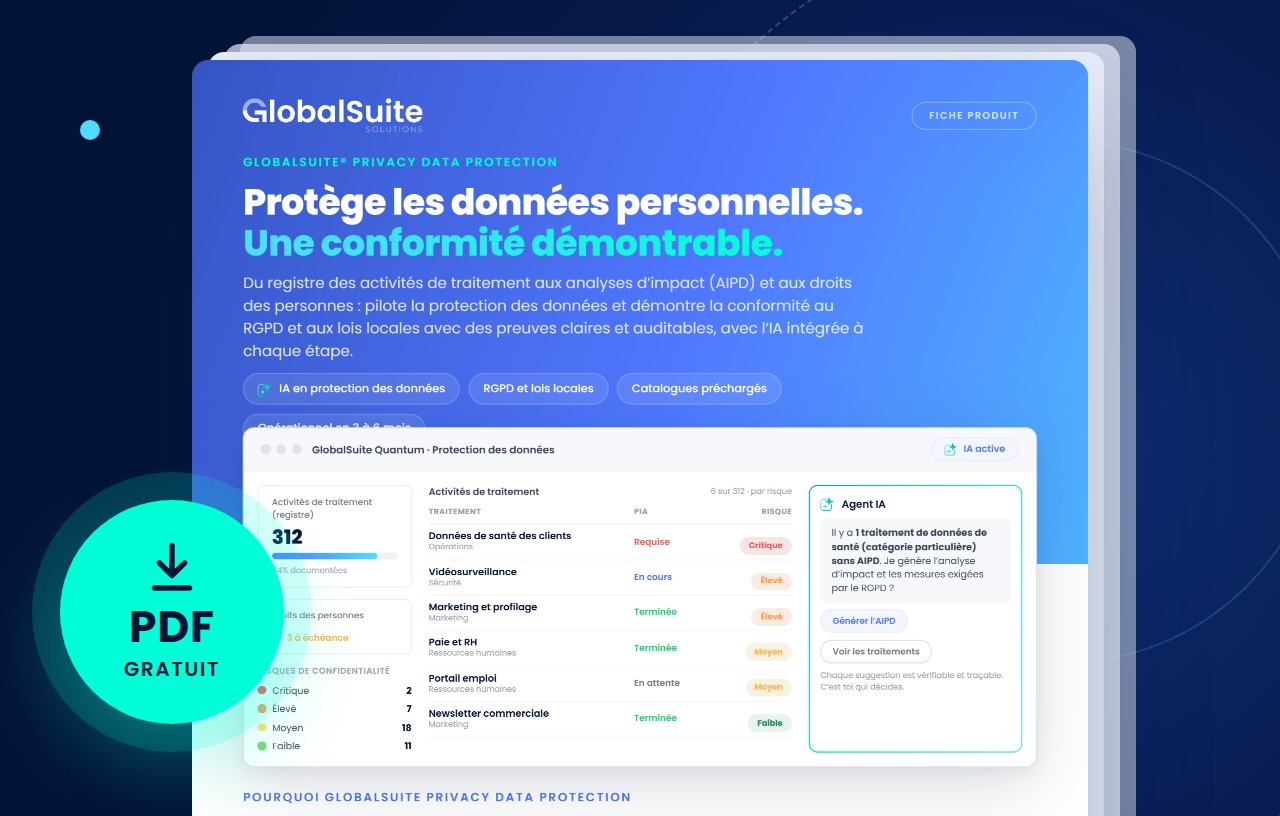
Tout ce qu'exigent le RGPD et la loi Informatique et Libertés au même endroit : registre des activités de traitement, bases légales, AIPD, sous-traitants, violations de données et l'audit annuel avec ses constats, prêt à présenter à l'autorité de contrôle.
4,4 · 105 avis sur G2
+2 000 entreprises font confiance à GlobalSuite®
Ce que demande le règlement, ce que vous avez déjà fait et ce qu'il reste à faire, sur une seule plateforme. Écrans avec données d'exemple.
Chaque article du règlement avec son applicabilité, son statut et son niveau de conformité, prêt à être démontré.
Chaque article du règlement avec son applicabilité, son statut et son niveau de conformité, prêt à être démontré.
L'audit annuel, traitement par traitement : risques revus, contrôles testés et constats ouverts.
La preuve de chaque base légale dans son dossier : mises en balance de l'intérêt légitime et consentements, avec version et approbation.
L'IA passe en revue vos indicateurs de consentement et propose ceux qui vérifient la conformité du bandeau, pas seulement le taux d'acceptation.
Comment la conformité progresse d'une évaluation à l'autre, article par article.
Les rapports sortent de modèles Word et Excel remplis avec les données de la plateforme : registre, rapport du DPO ou notification de violation.
Vous définissez le flux une fois, GlobalSuite® le répète : il demande, relance, collecte et met à jour. Votre équipe n'intervient que lorsqu'il faut décider.
Votre registre, vos clauses, vos échelles de risque et vos propres contrôles. Vous partez de ce que vous avez déjà.
Registre des activités, AIPD et rapport d'audit, à jour et prêts à télécharger.
Avant chaque audit, l'agent passe le registre en revue, repère les traitements sans base légale, sans AIPD ou hors délai et prépare le plan. Vous n'avez plus qu'à le valider.
Le registre, les AIPD et les contrats avec les sous-traitants sont la base de l'ISO 27701 et de l'ISO 27018. Dans GlobalSuite®, ils se font une seule fois et servent pour toutes.
Estimation interne de la part de chaque norme déjà couverte : une exigence compte entièrement si elle est couverte de la même façon, à moitié si elle ne l'est qu'en partie. Chaque norme ajoute ses propres exigences.
GlobalSuite® s'intègre par API à votre écosystème. Les données arrivent toutes seules, personne ne les recopie à la main.
 Power BI
Supervision
Vulnérabilités
Data lake
Et ce module fait partie de la plateforme GRC. Les traitements, systèmes et sous-traitants que vous créez pour le RGPD sont les mêmes que ceux qu'utilisent la sécurité et le risque tiers. Rien n'est donc maintenu deux fois.
Si demain vous voulez être certifié ISO 27701, l'essentiel du travail est déjà fait.
Le chemin, c'est votre équipe qui le parcourt. GlobalSuite® automatise votre système de management et, si besoin, nos consultants vous accompagnent à l'étape de votre choix.

Distribution · Équateur
Au-delà d'une expérience positive avec l'outil, je souligne l'aide rapide et précise du support pour répondre aux questions ou aux problèmes détectés.
María Lorena Paredes CastilloResponsable du service juridique · Grupo El Rosado
La plateforme est parfaite pour paramétrer. Je l'utilise pour me conformer à la LOPDP.
Elle réduit la dispersion des outils et centralise preuves, documentation, contrôles et évaluations en un seul endroit.
Très facile à utiliser, et quand nous avons eu un problème, le support nous a beaucoup aidés. Facile à déployer.
On le regarde avec vos risques et votre méthodologie ?
Demander une démoVotre question n'y est pas ? Parlez-nous de votre cas et nous y répondrons en partant de votre situation.
Parlez-nous de votre casDites-nous ce dont vous avez besoin et nous vous montrons comment GlobalSuite® y répond.