





COSO ERM : le risque, relié à votre stratégie
Appétence au risque, indicateurs clés, réponses et reporting au conseil sur une seule plateforme, avec les cinq composantes du COSO ERM.


Le COSO ERM et ce qu’on attend de vous
Le COSO ERM est le référentiel de gestion des risques d’entreprise du Committee of Sponsoring Organizations of the Treadway Commission. La version 2017, Integrating with Strategy and Performance, part d’une idée simple : on gère le risque au moment même où l’on fixe la stratégie et où l’on mesure la performance.
Ce n’est ni une loi ni une norme certifiable, mais c’est la référence qu’utilisent conseils d’administration, comités d’audit et autorités de contrôle pour vérifier que l’entreprise sait quel niveau de risque elle accepte et comment elle le surveille. Il s’articule autour de cinq composantes et vingt principes.
- Éditeur
- COSO, Committee of Sponsoring Organizations of the Treadway Commission
- Version
- 2017, Integrating with Strategy and Performance
- Structure
- 5 composantes et 20 principes
- Certifiable
- Non, c’est un référentiel
- Compatible avec
- COSO Contrôle interne 2013 et ISO 31000
1
Appétence au risque
Le conseil fixe le niveau de risque qu’il accepte pour atteindre la stratégie.
2
Identification
Chaque direction identifie et évalue les risques qui pèsent sur ses objectifs.
3
Réponse
On priorise, puis chaque risque est accepté, réduit, partagé ou évité.
4
Suivi
Indicateurs clés et reporting régulier au conseil et au comité d’audit.
Les cinq composantes du COSO ERM
1
Gouvernance et culture
Supervision du conseil, structures de responsabilité et culture du risque de l’organisation.
2
Stratégie et objectifs
L’appétence au risque se définit en même temps que la stratégie et les objectifs.
3
Performance
Identifier, évaluer, prioriser et traiter les risques qui touchent les objectifs.
4
Revue et ajustement
Vérifier que la gestion des risques tient la route quand l’activité évolue.
5
Information et reporting
L’information sur les risques arrive à temps à ceux qui décident.
Le COSO ERM dans GlobalSuite®
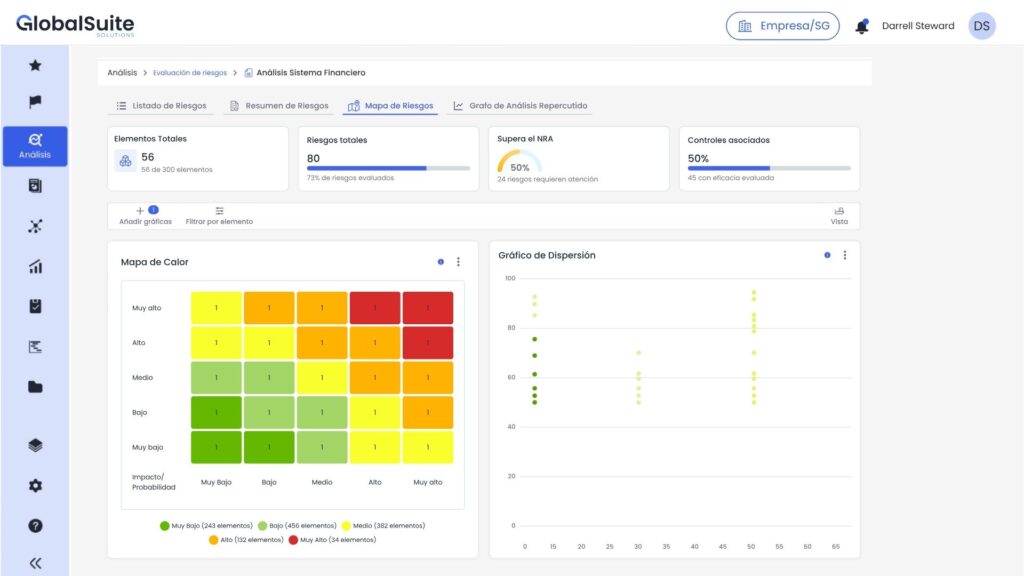
De l’appétence au risque au reporting au conseil, au même endroit, chaque risque relié à un objectif et à un responsable.
Risques›COSO ERM›Appétence au risque
Indicateurs clés de risque12 KRI · 2 hors tolérance
KRIIndicateurValeur / seuilValeur
K-01Clients représentant 50 % du chiffre d’affaires66
K-02Impayés à plus de 90 jours48
K-03Fournisseurs critiques sans alternative78
K-04Rotation des collaborateurs clés35
Risques›COSO ERM›Risques par objectif
Plan stratégique 2026-20284 objectifs · 27 risques
CodeRisqueObjectifNiveau
R-03
Retard d’ouverture de nouveaux marchés
Licences et partenaires locaux
CroissanceÉlevéR-07
Dépendance à un fournisseur
Composant sans alternative
OpérationsÉlevéR-11
Cyberattaque sur l’usine
Systèmes de contrôle industriel
OpérationsMoyenR-15
Évolution réglementaire dans l’UE
Reporting de durabilité
RéputationFaibleRisques›COSO ERM›Réponses
Plans de réponse9 actions · 4 clôturées
ActionResponsableÉchéanceStatut
Référencer un second fournisseurACA. Castro31 déc.En cours
Assurance-crédit exportJMJ. Martín15 nov.Clôturée
Segmenter le réseau de l’usineINI. Navarro28 févr.Ouverte
Plan de succession des postes clésBSB. Soler31 marsEn cours
Risques›COSO ERM›Reporting au conseil
2
KRI hors tolérance
5
Risques élevés
4
Actions clôturées
ComposanteStatutRevu
Gouvernance et cultureÀ joursept.
Stratégie et objectifsÀ jourjuil.
Revue et ajustementEn attentemars
Risque et stratégie au même endroit
Les objectifs du plan stratégique et les risques qui les menacent, reliés. Si un objectif change, vous voyez quels risques changent avec lui.
Votre méthode, pas la nôtre
Échelles d’impact et de probabilité, critères d’appétence et types de réponse paramétrables. Vous pouvez combiner COSO ERM et ISO 31000.
Des métiers au conseil
Chaque responsable met à jour ses risques et ses indicateurs, et le conseil a la vue d’ensemble sans que personne ne consolide de fichiers Excel à la main.
Le COSO ERM s’intègre à vos pratiques
COSO ERM
Appétence au risque, indicateurs clés, réponses et reporting au conseil.
Vous êtes iciISO 31000
La norme internationale de gestion des risques, compatible avec le COSO ERM.
Voir la solution →Gestion des risques
Le module GlobalSuite® sur lequel repose votre modèle COSO ERM.
Voir la solution →Audit interne
Évaluez l’efficacité de votre gestion des risques dans votre plan d’audit.
Voir la solution →
Questions fréquentes sur le COSO ERM
Quelle différence entre le COSO ERM et le COSO Contrôle interne ?
Le COSO Contrôle interne (2013) porte sur les contrôles qui garantissent la fiabilité de l’information et des opérations. Le COSO ERM (2017) va plus loin : il traite de la façon dont l’entreprise identifie et gère les risques qui touchent sa stratégie. Les deux se complètent et beaucoup d’organisations utilisent les deux.
Peut-on se faire certifier COSO ERM ?
Non. C’est un référentiel, pas une norme certifiable. En pratique, on évalue la maturité de la gestion des risques au regard de ses composantes et de ses principes, le plus souvent via l’audit interne.
Quelle différence avec l’ISO 31000 ?
Les deux visent le même but. L’ISO 31000 est une norme internationale plus courte et plus générale ; le COSO ERM est plus détaillé et très utilisé en gouvernance d’entreprise et en audit. Vous pouvez les combiner sans difficulté dans une même méthode.
Qu’est-ce que l’appétence au risque ?
Le niveau de risque que l’organisation accepte de prendre pour atteindre ses objectifs. Le conseil le fixe, puis il se traduit en seuils et en indicateurs clés de risque qui vous signalent à temps tout écart.
Par où commencer ?
Par les objectifs stratégiques et l’appétence au risque. Une fois ces points clairs, chaque direction identifie ses risques, on les évalue sur la même échelle et vous choisissez les indicateurs à suivre. Pour aller plus loin, lisez notre article Qu’est-ce que le modèle COSO ?
Risque et stratégie,
au même endroit.
Nous vous montrons votre appétence au risque et vos indicateurs dans GlobalSuite®.