







Controles SOX testados e prontos para o auditor
Matriz de riscos e controles, testes e certificações 302 e 404 em uma única plataforma, sem correr atrás de evidências por e-mail.


O que é a SOX e o que vão exigir de você
A lei Sarbanes-Oxley foi aprovada nos Estados Unidos em 2002 para proteger os investidores depois dos escândalos contábeis daqueles anos. Ela obriga as empresas com ações negociadas nos EUA a demonstrar que suas informações financeiras são confiáveis e que o controle interno por trás delas funciona. Se o seu grupo tem ações listadas lá, a sua subsidiária também entra no escopo.
O que mais dá trabalho é a seção 404: todo ano a administração avalia o controle interno sobre as informações financeiras e, nas empresas maiores, o auditor externo emite a própria opinião. Para isso, é preciso ter controles documentados, testes com evidências e deficiências bem classificadas.
- Lei
- Sarbanes-Oxley Act, Estados Unidos, 2002
- Supervisão
- A SEC; o PCAOB regula os auditores
- Aplica-se a
- Empresas listadas nos EUA e suas subsidiárias, inclusive as estrangeiras
- Framework
- Normalmente o COSO 2013, Controle Interno
- Frequência
- Certificação trimestral e avaliação anual
1
Escopo
Você escolhe as contas e os processos significativos e o risco de erro em cada um.
2
Documentação
Você descreve os processos e monta a matriz de riscos e controles.
3
Testes
Você testa o desenho e a eficácia de cada controle-chave e guarda a evidência.
4
Certificação
A administração assina e o auditor externo revisa o resultado.
As três seções que mais pesam
302
Certificação da administração
O CEO e o CFO certificam as demonstrações financeiras e os controles sobre as informações divulgadas em cada relatório periódico.
404
Avaliação do controle interno
Todo ano a administração avalia o controle interno sobre as informações financeiras. Nas empresas maiores, o auditor externo dá a sua opinião.
906
Responsabilidade penal
Assinar uma certificação sabendo que ela não é verdadeira pode resultar em multas e prisão para quem assina.
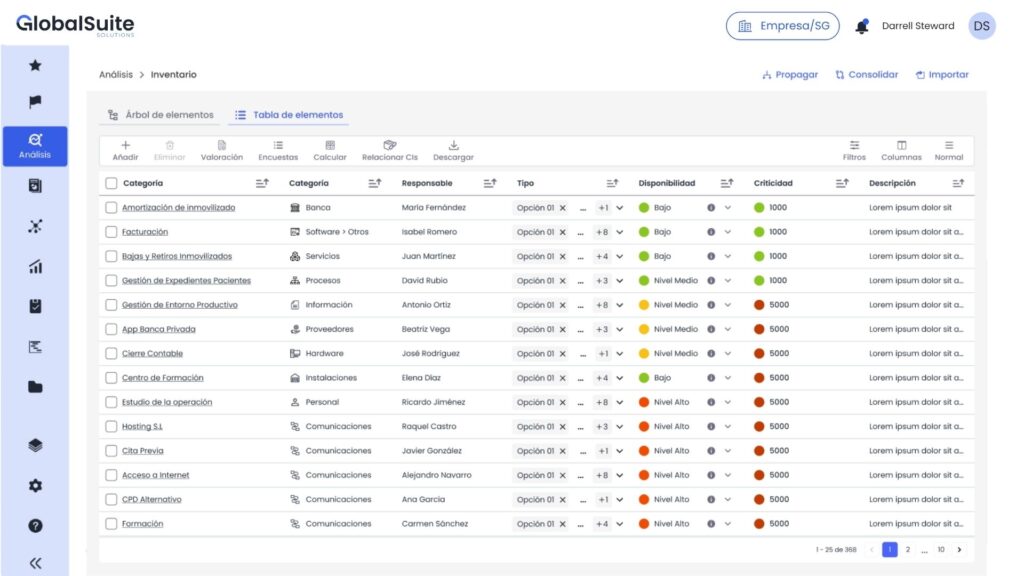
Prepare a SOX no GlobalSuite®
Do escopo à certificação em um só lugar, com cada controle ligado ao seu responsável, ao seu teste e à sua evidência.
Compliance›SOX›Escopo
Processos significativosExercício 2026 · 4 processos no escopo
CódigoProcessoContaRisco
PR-01
Receitas e recebimentos
Reconhecimento de receita
VendasAltoPR-02
Compras e pagamentos
Notas fiscais e fornecedores
FornecedoresMédioPR-03
Folha de pagamento
Admissões, desligamentos e pagamentos
PessoalMédioPR-04
Fechamento contábil
Lançamentos manuais e ajustes
VáriasAltoCompliance›SOX›Matriz de riscos e controles
Controles-chave38 controles · 21 chave
ControleResponsávelFrequênciaTipo
Conciliação bancária revisadaJRJ. RamosMensalManual
Aprovação de lançamentos manuaisMRM. RuizDiáriaManual
Bloqueio de pedidos sem créditoALA. LópezContínuaAutomático
Revisão de acessos ao ERPCPC. PérezTrimestralManual
Compliance›SOX›Testes de eficácia
16
Sem exceções
3
Com exceções
2
Pendentes
TesteResultadoData
Conciliação bancária · amostra de 2 mesesEficaz14 out
Lançamentos manuais · amostra de 251 exceção9 out
Revisão de acessos ao ERP · T3Eficaz2 out
Cálculo de provisõesPendente—
Compliance›SOX›Deficiências
Deficiências e remediação3 abertas · fechamento do exercício em dezembro
CódigoDeficiênciaClassificaçãoStatus
DF-01
Lançamento sem aprovação
Controle de lançamentos manuais
DeficiênciaEm andamentoDF-02
Usuário genérico no ERP
Segregação de funções
SignificativaAbertaDF-03
Conciliação fora do prazo
Tesouraria
DeficiênciaEncerradaUm controle, várias normas
O mesmo controle atende à SOX, às exigências locais de controle interno sobre as informações financeiras e à sua auditoria interna. Você documenta e testa uma vez só.
Subcertificações em cascata
Cada responsável de processo assina a sua parte antes da administração. Fica registrado quem assinou o quê e quando.
O auditor entra e encontra tudo
Testes, amostras e evidências organizados por controle, para que o auditor externo não precise pedir um por um.
A SOX se encaixa no que você já faz
SOX
Escopo, matriz de controles, testes, deficiências e certificações 302 e 404.
Você está aquiAuditoria interna
Planeje e execute suas auditorias com os mesmos testes e evidências da SOX.
Ver solução →Gestão de riscos
Os riscos das informações financeiras dentro do mapa de riscos de toda a empresa.
Ver solução →Compliance
As obrigações da SOX junto com as demais normas que o grupo precisa cumprir.
Ver solução →
Perguntas frequentes sobre a SOX
A quem se aplica a SOX?
Às empresas registradas na SEC por terem ações negociadas nos Estados Unidos, inclusive as estrangeiras. As subsidiárias desses grupos, também as brasileiras, costumam ter de documentar e testar seus controles para que o grupo possa certificar.
O que exatamente a seção 404 exige?
Que a administração avalie todo ano a eficácia do controle interno sobre as informações financeiras e publique o resultado no relatório anual. Nas empresas de maior porte, o auditor externo também emite uma opinião sobre esse controle interno.
Qual é a diferença entre deficiência significativa e fraqueza material?
Existe uma fraqueza material quando há uma possibilidade razoável de que um erro relevante nas demonstrações financeiras não seja evitado nem detectado a tempo. A deficiência significativa é menos grave, mas relevante o bastante para ser comunicada aos responsáveis pela governança da empresa.
Qual framework de controle é usado?
A maioria das empresas usa o COSO 2013, a estrutura integrada de controle interno do COSO. Ele também é a referência de muitas exigências locais de controle interno sobre as informações financeiras, então boa parte do trabalho é reaproveitada.
Dá para gerenciar a SOX em planilhas?
Dá, e é assim que muitas empresas começam. O problema aparece com várias subsidiárias, centenas de controles e um auditor pedindo evidências todo ano. Ter controles, testes e deficiências em um só lugar evita versões duplicadas e perda de informação. Veja mais contexto no nosso artigo O que é a Lei SOX ou Lei Sarbanes-Oxley?.
Chegue à auditoria SOX
com tudo testado.
Mostramos a sua matriz de controles e os seus testes no GlobalSuite®.