







Meça sua cibersegurança com o NIST CSF 2.0
Perfil atual, perfil-alvo e plano de ação em uma única plataforma, com as seis funções do framework ligadas aos seus controles reais.


O que é o NIST CSF e o que vão pedir a você
O Cybersecurity Framework do NIST, o instituto de padrões dos Estados Unidos, é um framework para gerenciar o risco de cibersegurança. A versão 2.0, publicada em fevereiro de 2024, agora vale para organizações de qualquer porte e setor e traz uma sexta função, Governar.
É voluntário e não tem certificação, mas virou a linguagem comum para falar de cibersegurança com a matriz, os clientes e as seguradoras, principalmente se você trabalha com empresas norte-americanas. O que vão pedir é um perfil: onde você está, onde quer chegar e como vai fechar essa distância.
- Publicado por
- NIST, Departamento de Comércio dos EUA
- Versão
- CSF 2.0, fevereiro de 2024
- Estrutura
- 6 funções, 22 categorias e 106 subcategorias
- Natureza
- Voluntário, sem certificação
- Resultado
- Perfil atual, perfil-alvo e plano de ação
1
Escopo
Você define que parte da organização entra e o que o negócio exige.
2
Perfil atual
Você avalia cada subcategoria com os controles e as evidências de hoje.
3
Perfil-alvo
Você define aonde quer chegar, de acordo com seu risco e suas obrigações.
4
Plano de ação
A distância entre os dois perfis vira um plano priorizado.
As seis funções
GV
Governar
Estratégia, papéis, políticas e supervisão do risco de cibersegurança, inclusive na cadeia de suprimentos.
ID
Identificar
Ativos, riscos e oportunidades de melhoria.
PR
Proteger
Acessos, conscientização, proteção de dados e plataformas.
DE
Detectar
Monitoramento contínuo e análise de eventos.
RS
Responder
Gestão, análise, comunicação e contenção de incidentes.
RC
Recuperar
Retorno à normalidade e comunicação da recuperação.
Níveis de implementação (Tiers):
1 · Parcial
2 · Informado por riscos
3 · Repetível
4 · Adaptativo
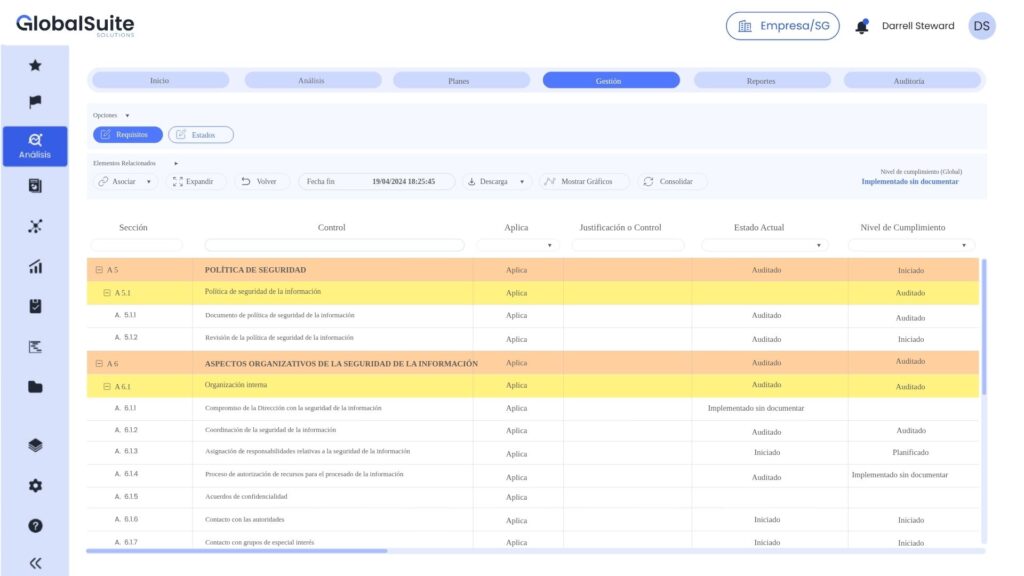
Seu perfil NIST CSF no GlobalSuite®
Do escopo ao plano de ação em um só lugar, com cada subcategoria ligada aos seus controles, ao responsável e à evidência.
Compliance›NIST CSF 2.0›Perfil atual
Perfil atual106 subcategorias · 81 avaliadas
CódigoSubcategoriaResponsávelStatus
GV.RM-01
Objetivos de gestão de riscos acordados
Governar · estratégia de risco
CROParcialID.AM-01
Inventário de hardware
Identificar · gestão de ativos
TIImplementadaPR.AA-01
Identidades e credenciais gerenciadas
Proteger · acessos
CISOImplementadaDE.CM-01
Monitoramento de redes
Detectar · monitoramento contínuo
SOCPendenteCompliance›NIST CSF 2.0›Atual x alvo
2
Funções no alvo
4
Abaixo do alvo
25
Subcategorias sem avaliar
FunçãoNomeAtual / alvoNível
GVGovernar2
IDIdentificar3
PRProteger3
DEDetectar2
RSResponder2
Compliance›NIST CSF 2.0›Plano de ação
Plano de ação16 ações · 5 concluídas
AçãoResponsávelPrazoStatus
Apetite a risco de cibersegurança aprovadoFCF. Castro15 dezEm andamento
Monitoramento da rede das unidadesEPE. Prieto30 novAberta
Requisitos de cibersegurança nos contratos com fornecedoresIMI. Méndez10 dezEm andamento
Simulado de resposta a incidentesSGS. Gil8 novConcluída
Compliance›NIST CSF 2.0›Correlações
CorrelaçõesAvaliações reaproveitadas de outras normas
Subcategoria e controle relacionadoStatusNorma
PR.AA-01 · Gestão de identidadesReaproveitadaISO 27001
RS.MA-01 · Resposta a incidentesReaproveitadaNIS2
ID.AM-01 · Inventário de hardwareReaproveitadaISO 27001
GV.SC-01 · Risco da cadeia de suprimentosRevisarDORA
Avalie uma vez só
Se você já gerencia ISO 27001, NIS2 ou DORA no GlobalSuite®, reaproveita essas avaliações nas subcategorias relacionadas.
Governar, com dados
A nova função GV se apoia no módulo de riscos: apetite, responsáveis e acompanhamento junto à diretoria.
A cadeia de suprimentos incluída
Avalie seus fornecedores no módulo de risco de terceiros e leve o resultado direto para GV.SC.
O NIST CSF se encaixa no que você já faz
NIST CSF
Perfil atual e alvo, plano de ação e correlações com outras normas.
Você está aquiISO 27001
O sistema de gestão certificável com o qual compartilha boa parte dos controles.
Ver solução →NIS2
A obrigação europeia de cibersegurança para setores essenciais e importantes.
Ver solução →DORA
O regulamento da UE sobre resiliência operacional digital do setor financeiro.
Ver solução →
Perguntas frequentes sobre o NIST CSF
O NIST CSF é obrigatório?
Não. É um framework voluntário e não tem certificação. Mesmo assim, muitas organizações o adotam porque a matriz, os clientes ou as seguradoras pedem, ou porque querem uma linguagem comum para falar de cibersegurança com a diretoria.
O que muda na versão 2.0?
A 2.0, publicada em fevereiro de 2024, amplia o escopo para qualquer organização, não só infraestruturas críticas, e acrescenta a função Governar, que reúne estratégia, papéis, políticas e o risco da cadeia de suprimentos.
O que são os Tiers?
São quatro níveis (parcial, informado por riscos, repetível e adaptativo) que descrevem o rigor com que a organização governa e gerencia seu risco de cibersegurança. Não são uma nota de conformidade. Servem para você se situar e decidir até onde quer chegar.
O que é um perfil?
É a fotografia da organização em relação às subcategorias do framework. O perfil atual mostra onde você está; o perfil-alvo, onde quer chegar. A distância entre os dois é o seu plano de ação.
Qual a relação com a ISO 27001?
Os dois compartilham muitos controles, e o próprio NIST publica referências que relacionam as subcategorias do framework com outras normas. Se você já tem um SGSI, boa parte do trabalho está feita.
Ele me ajuda a cumprir a NIS2?
Ajuda, porque muitas medidas coincidem, mas não substitui. A NIS2 tem obrigações próprias, como a notificação de incidentes e a responsabilidade dos órgãos de administração, que precisam ser cobertas à parte.
O Cybersecurity Framework é uma publicação do National Institute of Standards and Technology (NIST) dos Estados Unidos.
Seu perfil NIST CSF,
sempre em dia.
Mostramos seu perfil atual e seu perfil-alvo no GlobalSuite®.