
RSSIResponsable de la sécurité de l’information
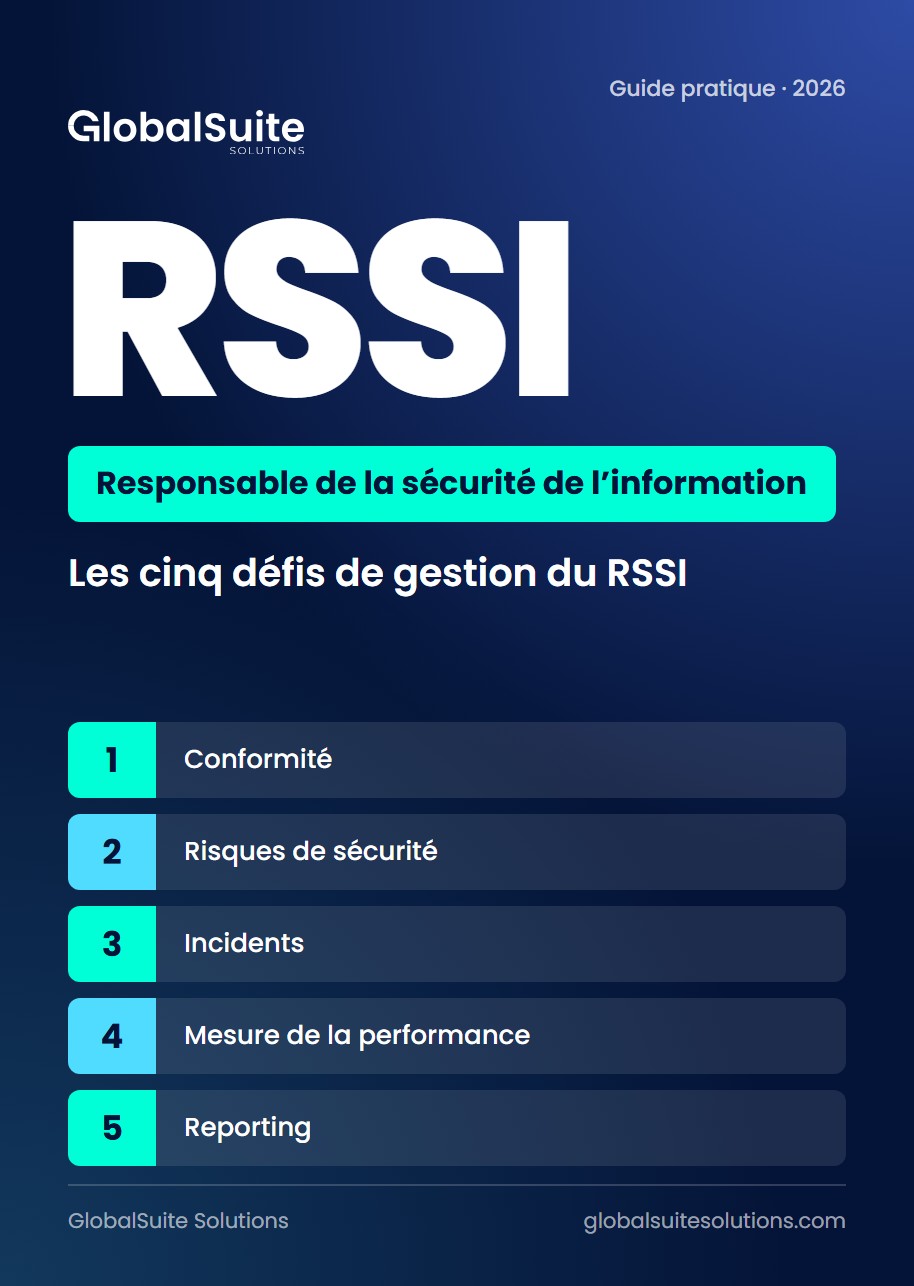
Les cinq défis de gestion pour le Responsable de la Sécurité de l’Information
Conformité, risques, incidents, performance et reporting : cinq cas réels et leur solution.
Télécharger le guidePlateforme
Plateforme GRC tout-en-un
L'IA intégrée à tous les modules
Le moteur commun à tous les modules
Une GRC adaptée à votre secteur
Connectez GlobalSuite® à vos outils

Normes et référentiels
Normes ISO
Réglementations
Documentez une fois, conformez-vous à toutes.
Ressources
Entreprise
 Témoignage clientEMT Madrid centralise sa gestion de la protection des données dans GlobalSuite®Lire le témoignage

 Avis G2Ce qu’en disent ceux qui utilisent GlobalSuite® au quotidienLire les avisClient ? Laissez votre avis
Recherches populaires
Découvrez comment nos ressources gratuites aident votre organisation à garantir la conformité, à automatiser les processus et à renforcer sa résilience.
Conformité, risques, incidents, performance et reporting : cinq cas réels et leur solution.
Télécharger le guide
Transformer la gestion et la conformité réglementaire
Lire plus
Transformation de la gestion : Un parcours de réussite vers l'efficacité et la sécurité.
Lire plus
Alignement sur les normes de protection des données et de sécurité de l'information
Lire plus
Ce qu'est TISAX, qui l'exige, les étapes de l'inscription aux labels, le lien avec l'ISO 27001, le renouvellement tous …
Lire plus
Automatisation de la gestion du SMSI avec GlobalSuite®
Lire plus
Les types de contrôles de sécurité, leurs objectifs avec des exemples, les 93 contrôles de l'Annexe A de l'ISO/IEC 2700…
Lire plus
Vision globale des systèmes de management dans une plateforme unique
Lire plus
Comment les chapitres 4 à 10 de l'ISO/IEC 27001:2022 s'inscrivent dans le cycle PDCA (Plan, Do, Check, Act), avec ce qu…
Lire plus
La déclaration d'applicabilité (SoA) de l'ISO 27001 recense les 93 mesures de l'annexe A et indique pour chacune si ell…
Lire plus