


Que sont les indicateurs de risque ?
Les indicateurs clés de risque, appelés KRI (Key Risk Indicators), servent à mesurer le niveau de risque d’une organisation face à une menace ou à un événement qui pourrait survenir et l’affecter. Un indicateur de risque doit être défini en fonction de l’appétit pour le risque de l’organisation.
À quoi servent les indicateurs de risque ?
Un KRI doit alerter le gestionnaire des risques d’un changement de tendance de la menace, afin de pouvoir engager des actions de traitement ou de prévention.
À partir d’une cartographie des risques de l’entreprise complète et mise à jour régulièrement, les indicateurs de risque doivent signaler tout risque qui sort des limites acceptables.
Une cartographie des risques compte souvent des dizaines de menaces, qui touchent tous les services de l’entreprise. Il faut y identifier les risques clés pour l’organisation, et chacun de ces risques clés doit avoir son indicateur.
On pourrait définir un KRI pour chaque menace de la cartographie, mais comme elles sont généralement nombreuses, on risquerait de perdre de vue les risques les plus importants et de diluer l’intérêt des KRI.
Comment définir les indicateurs de risque ?
Un KRI peut se définir de plusieurs façons, selon l’aspect de la menace qui nous intéresse le plus. La grande majorité des méthodes d’analyse des risques reposent sur l’évaluation de la probabilité que la menace se produise et de l’impact qu’elle aurait sur l’entité une fois matérialisée. On peut donc définir des KRI sur ces deux aspects :
- Liés à la probabilité, pour mesurer les variations de la probabilité, lorsque l’organisation veut à tout prix éviter que l’événement se produise, par exemple un manquement légal.
- Liés à l’impact, pour mesurer les variations de l’impact de la menace. On les utilise quand l’organisation ne peut pas se permettre que la menace dégrade ses processus métier, par exemple en cas de catastrophe naturelle.
- On peut aussi définir le KRI directement sur la valeur du risque associée à la menace. C’est utile quand on tient autant à l’éviter qu’à en limiter l’impact, par exemple pour les cyberattaques contre les systèmes informatiques.
- Enfin, on peut associer le KRI à l’efficacité des mesures, des protections ou des contrôles que l’organisation a mis en place pour empêcher les menaces de se matérialiser ou pour en limiter les effets. Une baisse d’efficacité de ces mesures peut exposer l’organisation à la menace.
Tout KRI doit comporter au moins un seuil d’alerte. S’il est dépassé, à la hausse ou à la baisse selon le cas, ou simplement atteint, le gestionnaire des risques sait que la situation doit être analysée, et cette analyse peut conduire à engager des actions sur les contrôles liés à la menace.
Un KRI peut avoir plusieurs seuils lorsqu’on veut repérer une situation intermédiaire, définie par l’appétit pour le risque, entre une exposition excessive au risque et un contrôle excessif qui gaspillerait des ressources.
Pour que l’ensemble des KRI fonctionne, il ne suffit pas de décider ce que l’on mesure et avec quels seuils. Chaque indicateur a besoin au minimum d’un responsable, d’une fréquence de mesure et d’une source de données claire.
Le responsable des risques doit veiller à disposer de toutes les données à chaque période de mesure prévue et analyser les valeurs lorsque les seuils fixés sont franchis.
Un exemple de tableau de bord de KRI
Voici à quoi peut ressembler un tableau de bord de KRI simple. Chaque indicateur affiche sa valeur du dernier mois, la tendance des six derniers mois et son état. Les seuils suivent la logique de l'appétit pour le risque : l'orange signale que l'indicateur s'approche de l'appétit et le rouge qu'il atteint la tolérance.
Seuils : vert ≥ 99,5 % · rouge < 99,0 %
Seuils : vert ≤ 3 · rouge > 8
Seuils : vert ≤ 5 % · rouge > 10 %
Seuils : vert ≤ 8 % · rouge > 12 %
Seuils : vert ≤ 15 · rouge > 30
Regardez aussi la tendance. L'indicateur des vulnérabilités est encore orange, mais il est passé de 2 à 7 en six mois : si personne n'agit, il peut passer au rouge le mois prochain. La tendance alerte avant le seuil. Vous trouverez d'autres exemples par type de risque dans les quatre types de KRI pour votre cartographie des risques.
Les indicateurs de risque dans GlobalSuite®
Chez GlobalSuite Solutions, nous accompagnons la mise en place d’une cartographie des risques de l’entreprise en partant de zéro. Le projet permet d’identifier les risques clés de l’organisation et de proposer les indicateurs de risque pour les suivre.
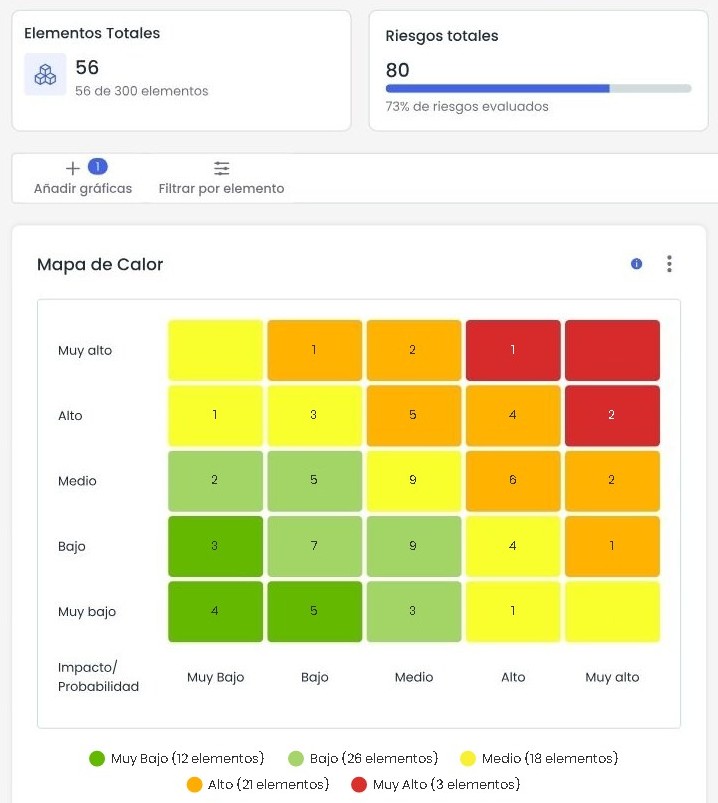
Dans le module de gestion des risques de GlobalSuite®, les KRI disposent de seuils d’alerte qui préviennent avant que le risque ne s’emballe, et les risques qui dépassent votre niveau acceptable apparaissent en rouge sur la carte de chaleur, sans avoir à les chercher. Pour le voir avec vos propres indicateurs, demandez une démo.