Vous gardez votre méthodologie
Vos échelles, votre matrice de risques, votre appétence et vos propres catalogues. L'ISO 31000 n'impose pas de méthodologie, GlobalSuite® non plus.
Plateforme
Plateforme GRC tout-en-un
L'IA intégrée à tous les modules
Le moteur commun à tous les modules
Une GRC adaptée à votre secteur
Connectez GlobalSuite® à vos outils
Normes et référentiels
Normes ISO
Réglementations
Documentez une fois, conformez-vous à toutes.
Ressources
Entreprise
 Témoignage clientEMT Madrid centralise sa gestion de la protection des données dans GlobalSuite®Lire le témoignage

 Avis G2Ce qu’en disent ceux qui utilisent GlobalSuite® au quotidienLire les avisClient ? Laissez votre avis
Recherches populaires
Savoir combien de risque vous acceptez et combien vous en portez aujourd'hui. Identification, analyse, traitement et suivi de tous vos risques au même endroit, selon le processus de l'ISO 31000.
4,4 · 105 avis sur G2
+2 000 entreprises font confiance à GlobalSuite®
Ce que demande la norme, ce que vous avez déjà fait et ce qu'il reste à faire, sur une seule plateforme. Écrans avec données d'exemple.
La norme ISO 31000 ne se certifie pas, elle se mesure. Chaque partie du cadre et du processus avec son statut et son niveau de maturité.
La norme ISO 31000 ne se certifie pas, elle se mesure. Chaque partie du cadre et du processus avec son statut et son niveau de maturité.
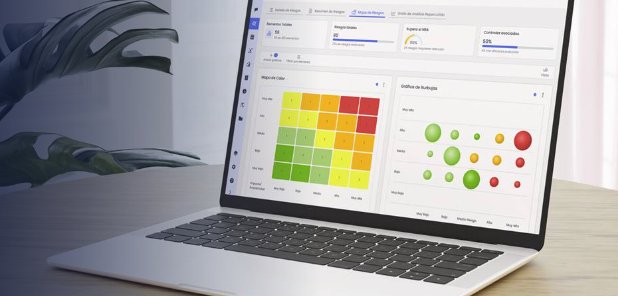
La probabilité et l’impact de chaque risque sur deux cartes de chaleur, inhérente et résiduelle, avec le contrôle qui le traite.
Vous choisissez un risque du domaine et l'IA propose des options de traitement pour le réduire. En les ajoutant au plan, le risque résiduel est recalculé.
Chaque indicateur de risque avec son état, sa tendance et sa dernière valeur, et son graphique par rapport au seuil.
Chaque domaine avec son responsable des risques et la part de l’exposition qu’il concentre, prêt pour le comité.
Des modèles Word et Excel pour le comité des risques et le conseil, remplis avec des données à jour.
Vous définissez le flux une fois, GlobalSuite® le répète : il demande, relance, collecte et met à jour. Votre équipe n'intervient que lorsqu'il faut décider.
Vos échelles, votre matrice de risques, votre appétence et vos propres catalogues. L'ISO 31000 n'impose pas de méthodologie, GlobalSuite® non plus.
Cartographie des risques, profil face à l'appétence et rapport au conseil, à jour et prêts à télécharger.
Avant chaque comité, l'agent passe les risques en revue, repère ceux qui n'ont ni propriétaire, ni contrôle, ni KRI et prépare le plan. Vous n'avez plus qu'à valider.
La méthode de gestion des risques est celle qu'exigent COSO ERM, l'ISO 27001 ou l'ISO 22301. Dans GlobalSuite®, chaque risque et chaque contrôle servent pour toutes.
Estimation interne de la part de chaque norme déjà couverte : une exigence compte entièrement si elle est couverte de la même façon, à moitié si elle ne l’est qu’en partie. Chaque norme ajoute ses propres exigences.
GlobalSuite® s'intègre par API à votre écosystème. Les données arrivent toutes seules, personne ne les recopie à la main.
 Power BI
Supervision
Vulnérabilités
Data lake
Et ce module fait partie de la plateforme GRC. Son processus sert de base à tous les autres : sécurité, continuité, tiers ou conformité utilisent les mêmes risques, échelles et contrôles. Vous avez donc une seule vue du risque de l'entreprise.
Si demain on vous demande l'ISO 27001, DORA ou COSO ERM, la méthode de gestion des risques est déjà en place.
Le chemin, c'est votre équipe qui le parcourt. GlobalSuite® automatise votre système de management et, si besoin, nos consultants vous accompagnent à l'étape de votre choix.

Transport ferroviaire · +14 000 salariés
Avec la mise en place des processus de gestion des risques et de conformité, et compte tenu de la taille de l'entreprise et de la diversité de ses activités, il nous fallait un logiciel qui rende la gestion des risques plus efficace.
Diego Molero AlonsoDirecteur de l'audit interne, de la conformité et des risques métier · Renfe
Simple et centrée sur l'essentiel. Je l'ai déployée dans une grande entreprise (plus de 30 000 salariés dans le monde) en 2 mois, avec l'appui des consultants GlobalSuite.
Elle nous permet d'adapter les matrices de risques, les méthodes d'évaluation, les workflows et le reporting à chaque client, ce qui compte beaucoup car chaque organisation gère le risque à sa façon.
Ce qui nous a le plus apporté, c'est la facilité de configuration de la méthode de calcul de l'analyse de risques, et le fait qu'elle accepte plus de deux méthodologies.
On le regarde avec vos risques et votre méthodologie ?
Demander une démo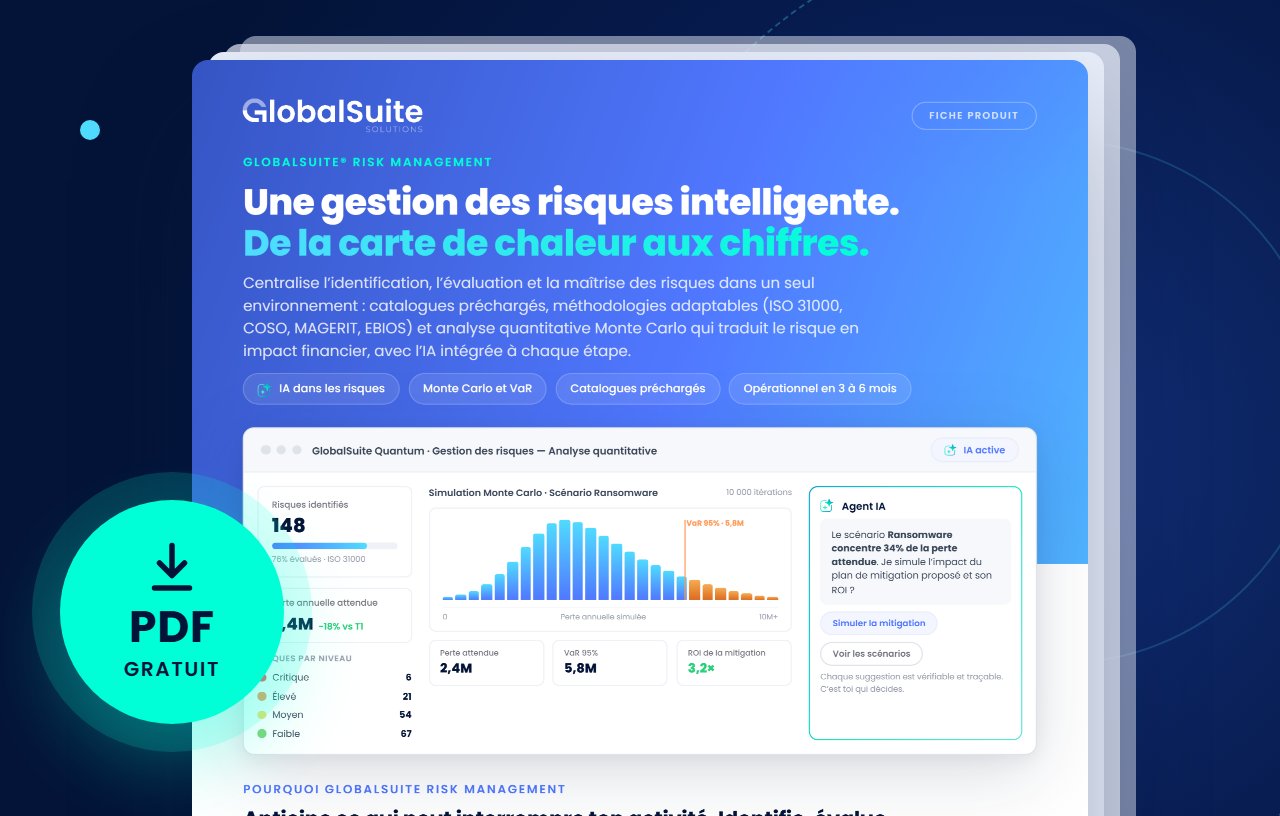 Fiche produitGlobalSuite® RiskIdentification, analyse, traitement et KRI de tous vos risques au même endroit, avec l’ISO 31000 préchargée.Télécharger le PDF
Une méthode pas à pas pour évaluer risques et contrôles et présenter les résultats à la direction.
Télécharger le guideVotre question n'y est pas ? Parlez-nous de votre cas et nous y répondrons en partant de votre situation.
Parlez-nous de votre casDites-nous ce dont vous avez besoin et nous vous montrons comment GlobalSuite® y répond.


