


À la recherche du bon cadre de risques IT
Toutes les organisations sont exposées à des risques ; ce qui les distingue, c’est la manière de les gérer. Une organisation mature dispose d’un processus de gestion des risques qui permet d’informer la direction de ces risques et d’en tenir compte dans la prise de décision.
En outre, les organisations qui intègrent la gestion des risques à leurs décisions peuvent créer des opportunités et prendre un avantage concurrentiel sur celles qui ne les gèrent pas correctement.
Compte tenu de la dépendance actuelle aux technologies de l’information, les risques IT auxquels les organisations font face ont pris une importance considérable dans l’atteinte des objectifs métier. Le caractère transversal de ces risques et la complexité de leur gestion en font une tâche difficile. C’est pourquoi les organisations envisagent de mettre en place des cadres de travail permettant d’évaluer les risques, de les traiter et d’obtenir des résultats.
L’une des étapes clés de la mise en œuvre d’un cadre de gestion IT consiste à concilier les processus technologiques et métier, en alignant l’environnement IT sur les besoins de l’entreprise pour créer de la valeur.
COBIT 2019 d’ISACA
Sans expérience préalable, définir tous ces processus et leurs interrelations n’a rien d’évident. Les organisations cherchent donc à les mettre en œuvre à partir de référentiels connus, déjà adoptés par le secteur et dont les résultats sont éprouvés. C’est le cas de COBIT, qui a fait l’objet d’une mise à jour en 2019.
À l’origine, COBIT a été publié en 2012 par l’ISACA en réponse aux nouvelles normes apparues dans le secteur : le modèle de capacité des processus proposé par l’ISO 15504 SPICE et la distinction établie par l’ISO 38500 entre gouvernance et gestion. Ainsi, un processus n’a pas seulement deux états (mis en œuvre ou non) : on distingue plusieurs niveaux de mise en œuvre selon sa maturité. COBIT propose pour cela six niveaux, de 0, le niveau de capacité le plus élémentaire, à 5, où le processus est entièrement défini et sa performance mesurée pour l’améliorer dans une démarche d’amélioration continue.
Ce référentiel ne vise pas à remplacer les différentes normes, mais à les articuler, comme ISO 20000, ISO 27000, etc., en identifiant les résultats souhaitables et en proposant des méthodes pour les atteindre.
COBIT repose sur six principes qui structurent un système de gouvernance :
- Créer de la valeur et satisfaire les parties prenantes
- Couvrir l’entreprise de bout en bout
- Système de gouvernance dynamique
- Séparer la gouvernance de la gestion
- Adaptation aux besoins de l’entreprise
- Système de gouvernance intégré
La gouvernance garantit l’alignement des processus et des objectifs de l’organisation sur les besoins, les conditions et les intérêts des parties prenantes. Il faut par ailleurs tenir compte de la direction, dont les efforts portent sur l’obtention de bénéfices et l’optimisation des risques et des ressources.
Dans son édition 2019, COBIT s’appuie sur plus de 25 ans d’expérience et compte 40 objectifs pour que les objectifs liés à la technologie et à l’information contribuent à ceux de l’organisation. Ces objectifs sont organisés selon différentes perspectives, comme le montre l’image suivante :
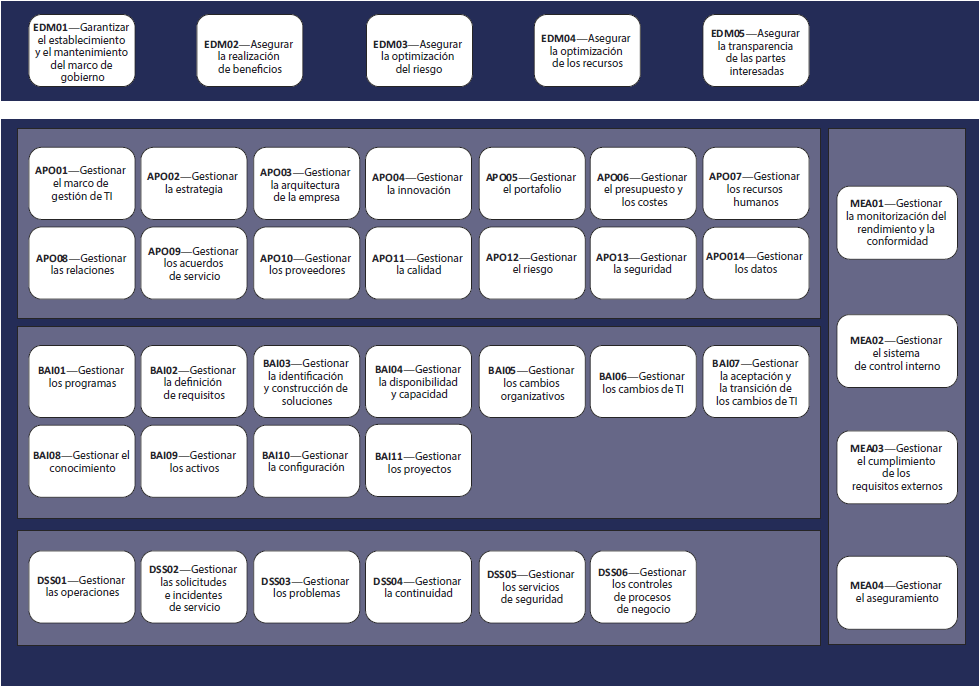
*Source : COBIT 2019, ISACA International
Pour créer et maintenir un système de gouvernance, COBIT définit un ensemble de composants de base. Le référentiel établit en outre leurs interrelations et définit les différents produits de travail qu’ils utilisent. Ces composants sont :
- Processus
- Structures organisationnelles
- Principes, politiques et procédures
- Information
- Culture, éthique et comportement
- Personnes, aptitudes et compétences
- Services, infrastructure et applications
Comme le montre sa définition, la gestion des risques est un processus essentiel qui relie gouvernance et gestion, en rattachant les besoins métier à l’opérationnel pour garantir l’atteinte des objectifs.
Que le cadre de gestion des risques repose ou non sur ce référentiel, l’organisation doit disposer des mécanismes adaptés pour gérer les processus mis en place : définir les processus, identifier les objectifs, y associer les risques, concevoir des tableaux de bord qui facilitent la prise de décision, etc. Cela n’est possible qu’avec des outils collaboratifs, paramétrables et permettant une gestion intégrée de l’ensemble des processus.
La gestion des changements, de la capacité ou de la disponibilité, de la configuration, des actifs ou des risques sont des processus qui exigent un haut niveau d’automatisation et d’interconnexion pour tirer parti des efforts réalisés, car la plupart partagent des activités communes.
Chez GlobalSuite Solutions, nous vous proposons les outils et l’accompagnement nécessaires pour mettre en œuvre un cadre de gestion des risques IT transversal à toute l’organisation et paramétré pour obtenir les résultats attendus, afin de faciliter la prise de décision et de gérer vos risques de manière adéquate.