


Auf der Suche nach dem passenden IT-Risiko-Framework
Jede Organisation hat Risiken – der Unterschied liegt darin, wie sie damit umgeht. Eine reife Organisation verfügt über einen Risikomanagementprozess, der die Geschäftsleitung über diese Risiken informiert und sicherstellt, dass sie bei Entscheidungen berücksichtigt werden.
Organisationen, die ihr Risikomanagement in die Entscheidungsfindung einbeziehen, können zudem Chancen schaffen und sich einen Wettbewerbsvorteil gegenüber jenen verschaffen, die ihre Risiken nicht angemessen steuern.
Angesichts der heutigen Abhängigkeit von der Informationstechnologie haben IT-Risiken für das Erreichen der Geschäftsziele erheblich an Bedeutung gewonnen. Da diese Risiken bereichsübergreifend und komplex zu steuern sind, ist das keine leichte Aufgabe. Deshalb erwägen Organisationen die Einführung von Frameworks, mit denen sich Risiken bewerten, behandeln und Ergebnisse erzielen lassen.
Ein entscheidender Schritt bei der Einführung eines IT-Management-Frameworks besteht darin, technologische und geschäftliche Prozesse zusammenzuführen und die IT-Umgebung an den Geschäftsanforderungen auszurichten, um Wert zu schaffen.
COBIT 2019 von ISACA
Ohne Vorerfahrung ist es nicht einfach, all diese Prozesse und ihre Wechselbeziehungen zu definieren. Organisationen setzen sie daher auf Basis bekannter Standards um, die sich in der Branche bereits bewährt haben. Ein Beispiel dafür ist COBIT, das 2019 aktualisiert wurde.
Ursprünglich wurde COBIT 2012 von ISACA veröffentlicht – als Antwort auf neue Standards in der Branche: das von der ISO vorgeschlagene Prozessfähigkeitsmodell 15504 SPICE und die Unterscheidung der ISO 38500 zwischen Governance und Management. Prozesse kennen damit nicht nur zwei Zustände (umgesetzt oder nicht), sondern verschiedene Umsetzungsstufen je nach Reifegrad. COBIT sieht dafür sechs Stufen vor: von 0, der grundlegendsten Fähigkeitsstufe, bis 5, auf der der Prozess vollständig definiert ist und seine Leistung im Rahmen einer kontinuierlichen Verbesserung gemessen und gesteigert wird.
Dieser Standard soll die verschiedenen Normen nicht ersetzen, sondern miteinander verbinden, etwa ISO 20000, ISO 27000 usw. Er benennt wünschenswerte Ergebnisse und bietet Methoden, um sie zu erreichen.
COBIT beruht auf sechs Prinzipien, die ein Governance-System strukturieren:
- Wert schaffen und die Anforderungen der Stakeholder erfüllen
- Das Unternehmen durchgängig abdecken
- Dynamisches Governance-System
- Governance und Management trennen
- An die Bedürfnisse des Unternehmens angepasst
- Ganzheitliches Governance-System
Governance sorgt dafür, dass Prozesse und Ziele der Organisation an den Bedürfnissen, Rahmenbedingungen und Interessen der Stakeholder ausgerichtet sind. Daneben ist die Geschäftsleitung zu berücksichtigen, deren Fokus auf der Realisierung von Nutzen sowie der Optimierung von Risiken und Ressourcen liegt.
COBIT 2019 bündelt mehr als 25 Jahre Erfahrung und umfasst 40 Ziele, damit die Ziele von Technologie und Information zu den Zielen der Organisation beitragen. Diese Ziele sind, wie die folgende Abbildung zeigt, in verschiedene Perspektiven gegliedert:
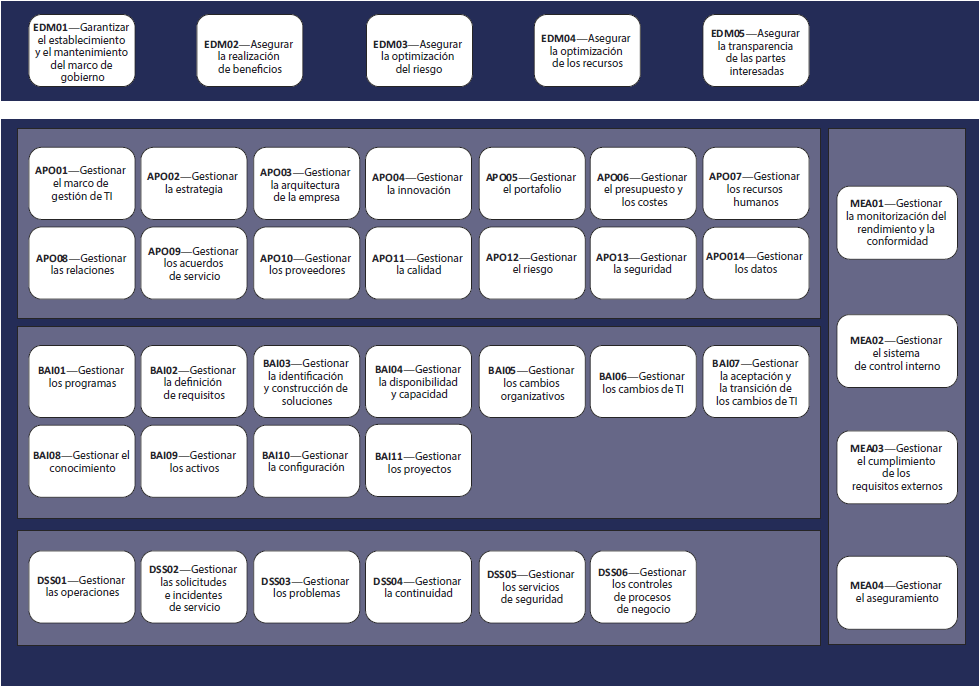
*Quelle: COBIT 2019, ISACA International
Um ein Governance-System aufzubauen und aufrechtzuerhalten, definiert COBIT eine Reihe von Basiskomponenten. Der Standard setzt diese Elemente zudem zueinander in Beziehung und legt die Arbeitsprodukte fest, die sie nutzen. Diese Komponenten sind:
- Prozesse
- Organisationsstrukturen
- Prinzipien, Richtlinien und Verfahren
- Informationen
- Kultur, Ethik und Verhalten
- Menschen, Fähigkeiten und Kompetenzen
- Services, Infrastruktur und Anwendungen
Wie die Definition zeigt, ist das Risikomanagement ein zentraler Prozess, der Governance und Management verbindet und die Geschäftsanforderungen mit dem operativen Bereich verknüpft, um die Erreichung der Ziele sicherzustellen.
Unabhängig davon, ob das Risikomanagement-Framework auf diesem Standard basiert, braucht die Organisation geeignete Mechanismen, um die eingeführten Prozesse zu steuern: Prozesse definieren, Ziele festlegen, Risiken zuordnen, Dashboards für die Entscheidungsfindung aufbauen usw. Das gelingt nur mit kollaborativen, konfigurierbaren Tools, die eine integrierte Steuerung aller Prozesse ermöglichen.
Change-, Kapazitäts- oder Verfügbarkeits-, Konfigurations-, Asset- und Risikomanagement sind Prozesse, die ein hohes Maß an Automatisierung und Verzahnung erfordern, damit sich der Aufwand auszahlt – denn die meisten von ihnen haben gemeinsame Aktivitäten.
GlobalSuite Solutions bietet Ihnen die Tools und die Beratung, die Sie benötigen, um ein IT-Risikomanagement-Framework einzuführen, das die gesamte Organisation abdeckt und so konfiguriert ist, dass es die erwarteten Ergebnisse liefert, Entscheidungen unterstützt und Ihre Risiken angemessen steuert.