Você não refaz sua metodologia
Seus ativos, sua metodologia de riscos, seus catálogos de ameaças e controles e seus próprios formatos. Você começa com o que já tem.
Plataforma
Plataforma GRC tudo em um
IA integrada em todos os módulos
O motor comum de todos os módulos
GRC adaptado ao seu setor
Ligue a GlobalSuite® às suas ferramentas

Normas e referenciais
Normas ISO
Regulamentos
Documente uma vez, cumpra com todas.
Recursos
Empresa
 Caso de sucessoA EMT Madrid centraliza a gestão da proteção de dados na GlobalSuite®Ler o caso

 Avaliações G2O que dizem da GlobalSuite® os que a usam todos os diasLer avaliaçõesÉ cliente? Deixe a sua avaliação
Pesquisas populares
Ativos, ameaças, controles, lacunas, incidentes e fornecedores em um só lugar, com cada medida vinculada ao seu risco e à sua evidência. Da primeira análise de lacunas ao acompanhamento do plano.
4,4 · 105 avaliações no G2
+2.000 empresas confiam na GlobalSuite®
O que cada framework pede, o que você já fez e o que falta, em uma só plataforma. Telas com dados de exemplo.
Cada categoria do NIST CSF 2.0 com sua aplicabilidade, seu status e seu grau de conformidade.
Cada categoria do NIST CSF 2.0 com sua aplicabilidade, seu status e seu grau de conformidade.
Seu catálogo frente a cada framework, função por função: onde você está coberto e onde há lacunas.
Você escolhe um cenário de risco cibernético e a IA sugere controles do NIST CSF 2.0 para cobri-lo. Ao adicioná-los ao plano, o risco residual é recalculado.
Cada medida do plano com seu indicador e seu responsável. Se alguma atrasar, você vê na hora.
Cada incidente com sua prioridade, o serviço afetado e um aviso quando a regulamentação exige notificá-lo.
Um painel com a conformidade de cada framework e o status dos controles, pronto para a diretoria.
Você define o fluxo uma vez e o GlobalSuite® repete: solicita, lembra, coleta e atualiza. Sua equipe só entra quando é preciso decidir.
Seus ativos, sua metodologia de riscos, seus catálogos de ameaças e controles e seus próprios formatos. Você começa com o que já tem.
Análise de riscos, análise de lacunas, plano de adequação e painel para a diretoria, atualizados e prontos para baixar.
Antes de cada comitê, o agente revisa riscos e controles, encontra as evidências que faltam ou expiraram e prepara o plano. Você só valida.
Os ativos, os riscos, os controles, os incidentes e os fornecedores que você gerencia aqui são os que a ISO 27001, a NIS2 ou o DORA pedem. No GlobalSuite®, você trabalha uma vez e isso vale para todos.
Estimativa própria de quanto de cada norma fica coberto: cada requisito conta inteiro se estiver coberto da mesma forma e pela metade se só em parte. Cada norma traz requisitos próprios.
Vídeos de um minuto para a ver em ação: da análise de riscos que lhe propõe riscos e controles ao assistente que responde com os seus dados.
Descubra a GlobalSuite® AI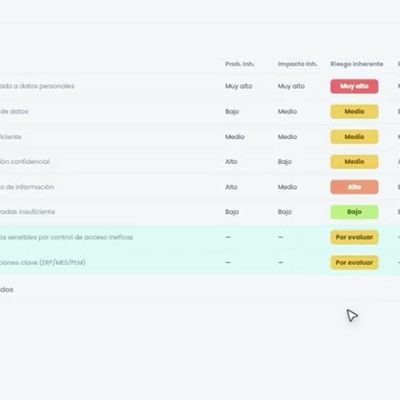 1:01Análise de riscos com IARiscos e controles sugeridos segundo o contexto do seu negócio
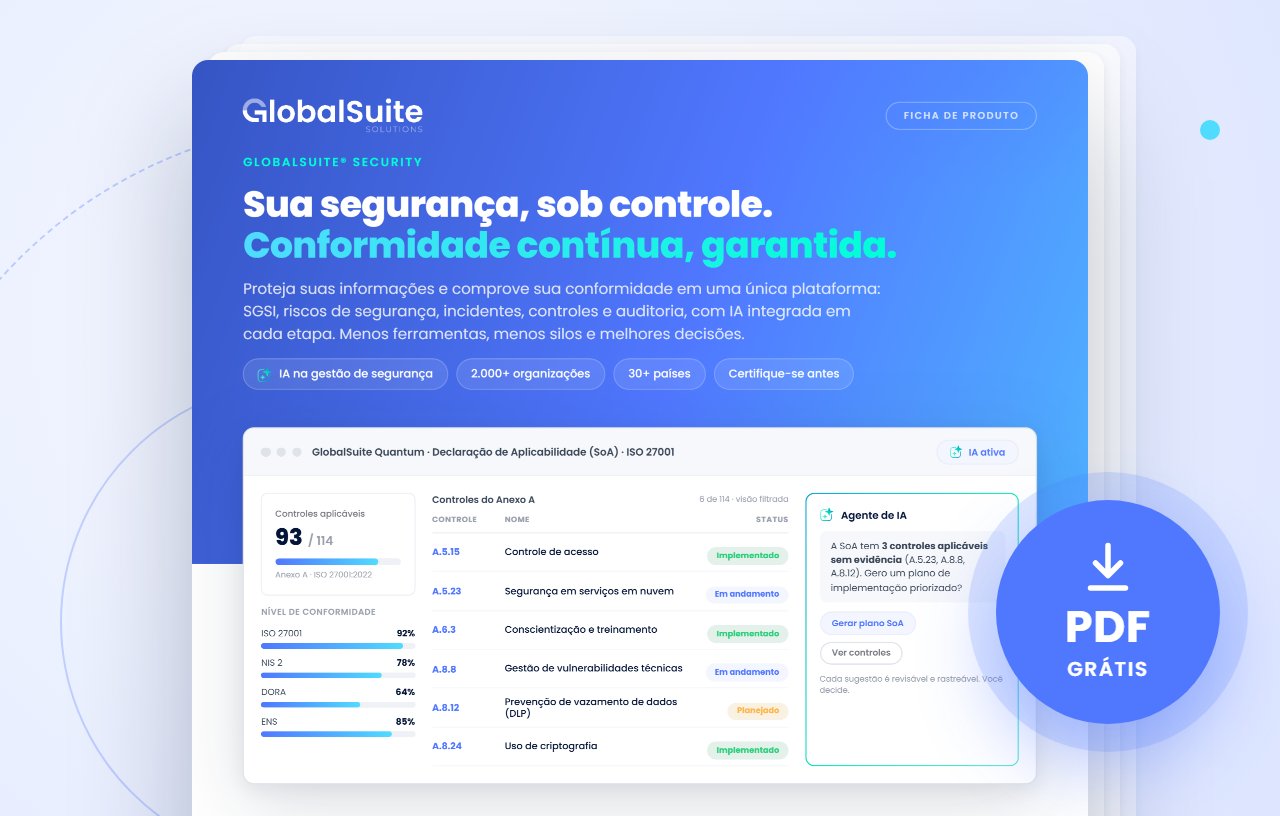
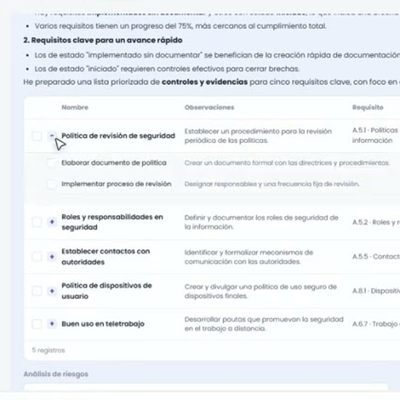 1:06Declaração de Aplicabilidade com IAA SoA da ISO 27001 preparada com IA
 0:47Assistente IA para GRCPergunte em linguagem natural e obtenha respostas com os seus dados
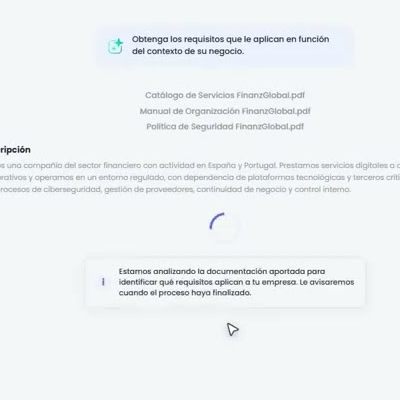 1:19Gestão de documentos com IAResuma, extraia e compare documentos
O GlobalSuite® se integra via API ao seu ecossistema. Os dados entram sozinhos e ninguém precisa copiá-los à mão.
 Power BI
Monitoramento
Vulnerabilidades
Data lake
E o módulo faz parte da plataforma GRC. Os ativos, riscos, controles e fornecedores que você cadastra aqui são os mesmos que a ISO 27001, a NIS2, o DORA ou o risco de terceiros usam.
Se amanhã pedirem um novo framework, você começa com tudo isso já dentro.
O caminho é percorrido pela sua equipe. O GlobalSuite® automatiza seu sistema de gestão e, se você precisar, nossos consultores acompanham você na etapa que escolher.
Cibersegurança · América Latina
Um sistema de gestão de segurança da informação facilita estabelecer e manter um quadro de proteção para a nossa informação e a dos nossos clientes, de forma metódica e persistente.
Andrés Suárez AlarcónCompliance e Riscos de Negócio · NEOSECURE by SEK
Gosto da forma como a GlobalSuite se adapta às minhas metodologias. Ajuda a minha organização a melhorar o SGSI.
Os resultados da análise de riscos vêm de cálculos matemáticos, não são aleatórios, o que a torna válida para apresentar em uma certificação.
Desde o primeiro dia, o onboarding foi excelente e percebemos a plataforma muito depressa graças à equipe de suporte, de primeira linha. A interface é limpa e intuitiva, fácil de usar para todos.
Vamos vê-lo com os seus riscos e a sua metodologia?
Solicitar demoSua dúvida não está aqui? Conte-nos seu caso e respondemos olhando para a sua situação.
Conte-nos seu casoConte-nos o que você precisa e mostramos como o GlobalSuite® resolve isso.