
FAQ GRCPerguntas frequentes
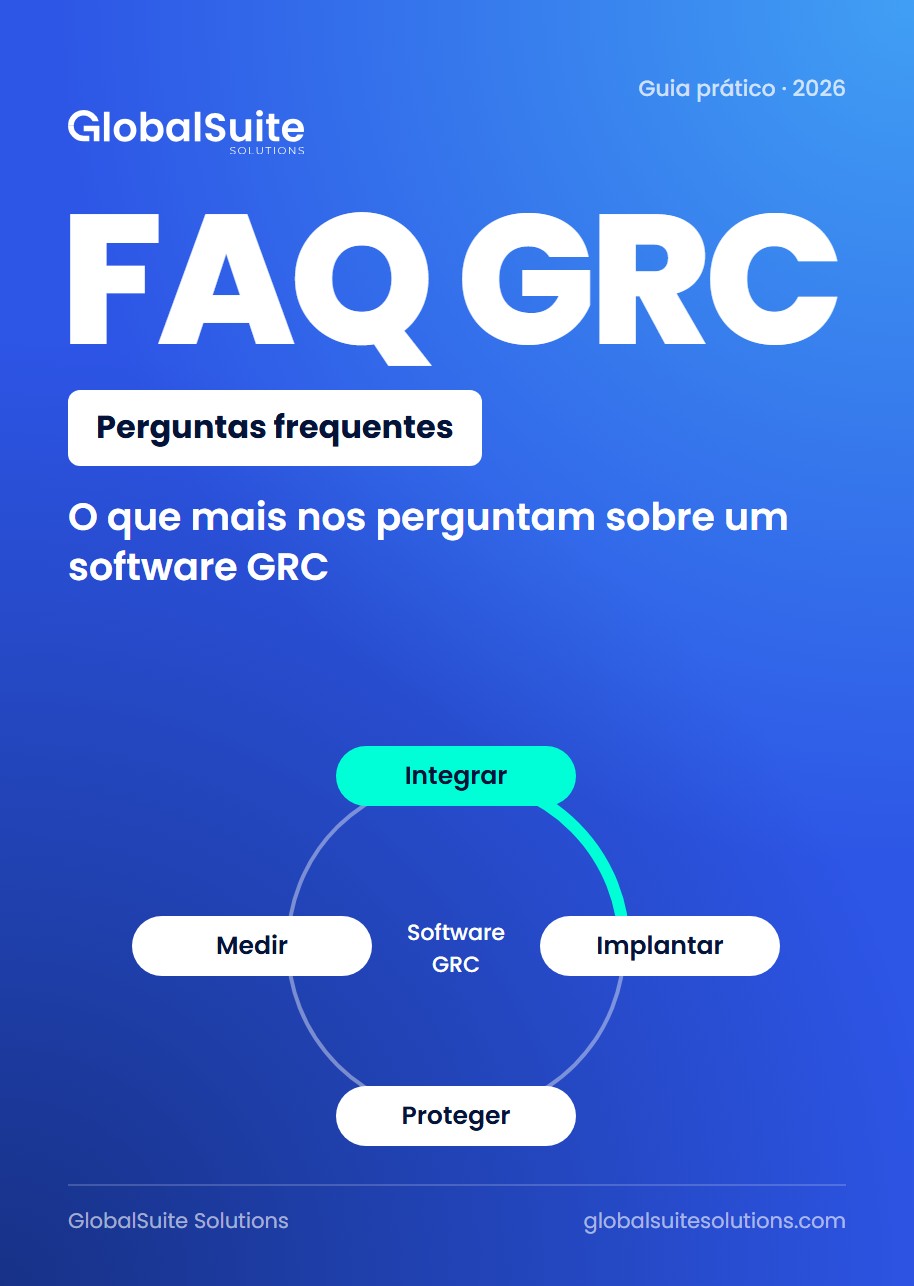
O que mais nos perguntam sobre um software GRC
Integrações, implantação, retorno, riscos e segurança dos dados: as respostas que damos em cada reunião.
Baixar o guiaPlataforma
Plataforma GRC tudo em um
IA integrada em todos os módulos
O motor comum de todos os módulos
GRC adaptado ao seu setor
Ligue a GlobalSuite® às suas ferramentas

Normas e referenciais
Normas ISO
Regulamentos
Documente uma vez, cumpra com todas.
Recursos
Empresa
 Caso de sucessoA EMT Madrid centraliza a gestão da proteção de dados na GlobalSuite®Ler o caso

 Avaliações G2O que dizem da GlobalSuite® os que a usam todos os diasLer avaliaçõesÉ cliente? Deixe a sua avaliação
Pesquisas populares
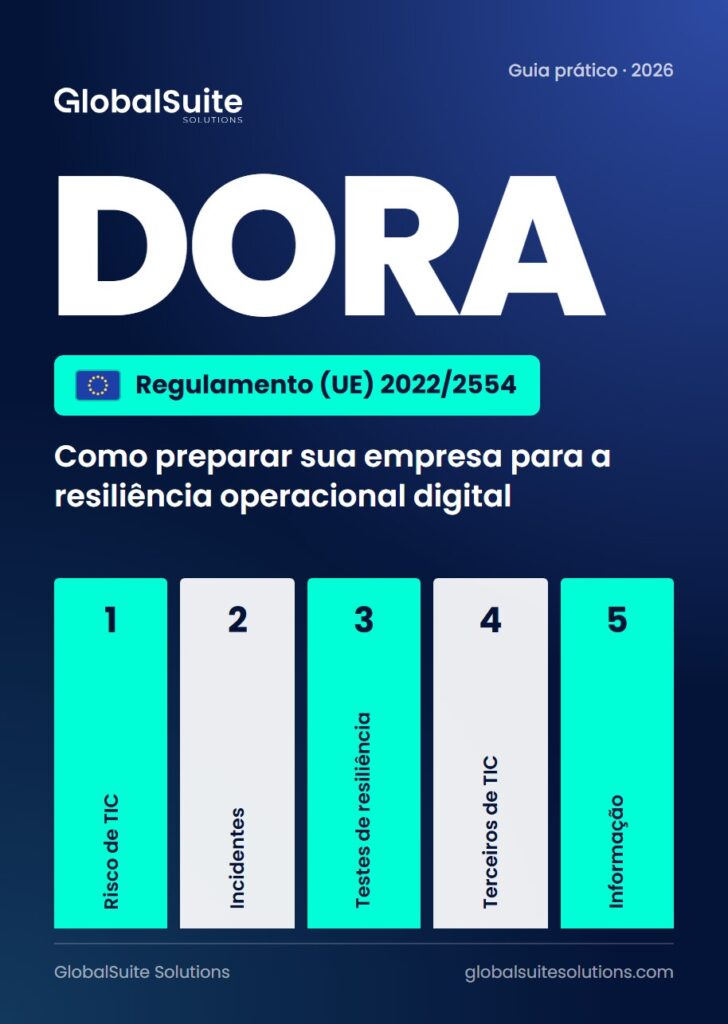
Guia prático · 2026
Regulamento (UE) 2022/2554O que o DORA exige das instituições financeiras e um checklist para ver em que ponto a sua está.
Baixar o guia grátisO DORA (Digital Operational Resilience Act) é o regulamento europeu de resiliência operacional digital do setor financeiro. Ele define como as instituições devem gerenciar o risco de TIC, notificar incidentes, testar sua resiliência e controlar seus fornecedores de tecnologia.
Este guia resume o que o regulamento exige, o que sua instituição precisa colocar em prática e por onde começar. Foi pensado para as equipes de riscos, compliance e segurança que vão levá-lo ao dia a dia.
Desde essa data, o DORA é de cumprimento obrigatório para as instituições financeiras da União Europeia.
O guia relaciona o DORA com ISO 27001, ISO 27005, ISO 31000, ISO 22301, ISO 22313 e ISO 22317, o GDPR, a LOPDGDD espanhola e a Diretiva NIS2. Se você já trabalha com alguma delas, já fez boa parte do caminho.
Integrações, implantação, retorno, riscos e segurança dos dados: as respostas que damos em cada reunião.
Baixar o guia
Contexto, riscos, controles, canal de denúncias e auditorias de um sistema de compliance.
Baixar o guia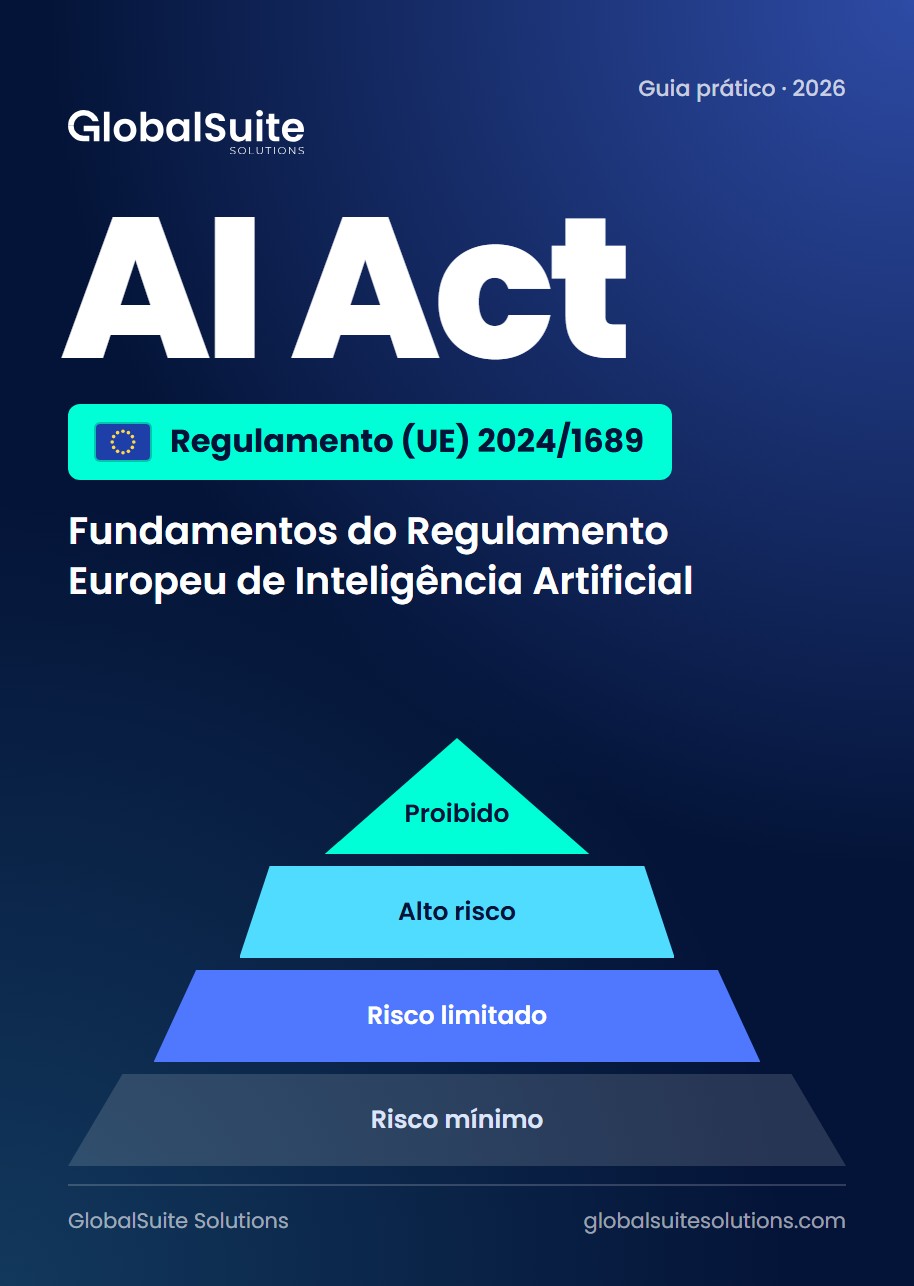
Prazos, papéis, níveis de risco e multas do AI Act, com um checklist para começar.
Baixar o guia