Articles
Plateforme
Plateforme GRC tout-en-un
L'IA intégrée à tous les modules
Le moteur commun à tous les modules
Une GRC adaptée à votre secteur
Connectez GlobalSuite® à vos outils

Normes et référentiels
Normes ISO
Réglementations
Documentez une fois, conformez-vous à toutes.
Ressources
Entreprise
 Témoignage clientEMT Madrid centralise sa gestion de la protection des données dans GlobalSuite®Lire le témoignage

 Avis G2Ce qu’en disent ceux qui utilisent GlobalSuite® au quotidienLire les avisClient ? Laissez votre avis
Recherches populaires
Contenu informatif et actualisé sur la gestion, la conformité et la cybersécurité. Dans cette rubrique, vous trouverez des analyses, des conseils pratiques et des guides conçus pour vous aider à améliorer vos processus et à prendre des décisions éclairées
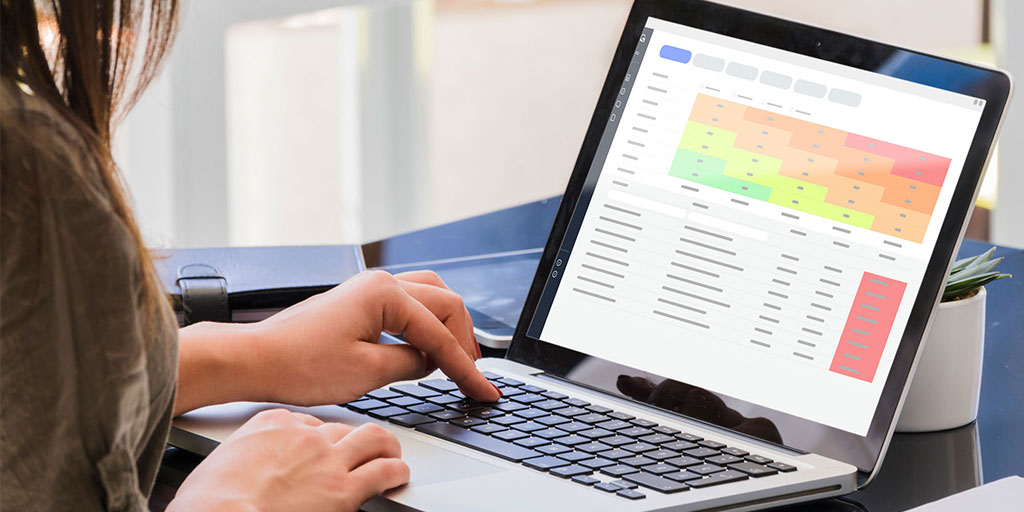
Comment élaborer une cartographie des risques selon l'ISO 31000, comment la lire avec un exemple de carte de chaleur et…
Lire plus
Comment les chapitres 4 à 10 de l'ISO/IEC 27001:2022 s'inscrivent dans le cycle PDCA (Plan, Do, Check, Act), avec ce qu…
Lire plus