Vous gardez votre méthodologie
Vos échelles, votre matrice de risques et vos propres contrôles à côté de ceux de l'Annexe A. Vous partez de ce que vous avez déjà.
Plateforme
Plateforme GRC tout-en-un
L'IA intégrée à tous les modules
Le moteur commun à tous les modules
Une GRC adaptée à votre secteur
Connectez GlobalSuite® à vos outils

Normes et référentiels
Normes ISO
Réglementations
Documentez une fois, conformez-vous à toutes.
Ressources
Entreprise
 Témoignage clientEMT Madrid centralise sa gestion de la protection des données dans GlobalSuite®Lire le témoignage

 Avis G2Ce qu’en disent ceux qui utilisent GlobalSuite® au quotidienLire les avisClient ? Laissez votre avis
Recherches populaires
Exigences, risques, contrôles, preuves et audits au même endroit, avec les tâches et les rappels de l'année qui tournent tout seuls.
4,4 · 105 avis sur G2
+2 000 entreprises font confiance à GlobalSuite®
Ce que demande la norme, ce que vous avez déjà fait et ce qu'il reste à faire, sur une seule plateforme. Écrans avec données d'exemple.
Chaque exigence de la norme avec son applicabilité, son état et son niveau de conformité.
Chaque exigence de la norme avec son applicabilité, son état et son niveau de conformité.
L'IA lit votre documentation et propose les mesures qui vous sont applicables, avec leur justification. Vous vérifiez et validez.
Vous choisissez un risque de l'actif et l'IA propose les contrôles de l'annexe A qui l'atténuent. En les ajoutant au plan, le risque résiduel est recalculé.
Chaque preuve dans son dossier, étiquetée avec la norme, avec sa version, son responsable et son circuit d'approbation.
L'audit interne dans le même outil : éléments, risques revus, mesures testées et constats.
Chaque politique et chaque procédure passent par leur circuit de revue et d'approbation avant publication.
Le niveau de conformité de chaque partie de la norme, en graphiques prêts pour le comité.
Vous définissez le flux une fois, GlobalSuite® le répète : il demande, relance, collecte et met à jour. Votre équipe n'intervient que lorsqu'il faut décider.
Vos échelles, votre matrice de risques et vos propres contrôles à côté de ceux de l'Annexe A. Vous partez de ce que vous avez déjà.
Déclaration d'applicabilité, rapport de risques et tableau de bord pour la direction, à jour et prêts à télécharger.
Avant chaque audit, l'agent passe en revue la déclaration d'applicabilité, repère les contrôles sans preuve et prépare le plan. Vous n'avez plus qu'à valider.
Votre SMSI couvre déjà une bonne partie de ce qu'exigent NIS2 et DORA. Dans GlobalSuite®, chaque contrôle est relié à toutes les normes qui le demandent. Vous ne repartez donc pas de zéro.
Estimation interne de la part de chaque norme déjà couverte : une exigence compte entièrement si elle est couverte de la même façon, à moitié si elle ne l’est qu’en partie. Chaque norme ajoute ses propres exigences.
GlobalSuite® s'intègre par API à votre écosystème. Les données arrivent toutes seules, personne ne les recopie à la main.
 Power BI
Supervision
Vulnérabilités
Data lake
Et ce module fait partie de la plateforme GRC. Les actifs, risques et fournisseurs que vous créez pour l'ISO 27001 sont les mêmes que ceux qu'utilisent la continuité, la protection des données ou le risque tiers.
Si demain on vous demande NIS2 ou DORA, tout cela est déjà en place.
Le chemin, c'est votre équipe qui le parcourt. GlobalSuite® automatise votre système de management et, si besoin, nos consultants vous accompagnent à l'étape de votre choix.
Cybersécurité · Amérique latine
Un système de management de la sécurité de l'information permet d'établir et de maintenir un cadre de protection pour nos informations et celles de nos clients, de façon méthodique et durable.
Andrés Suárez AlarcónConformité et risques métier · NEOSECURE by SEK
J'apprécie la façon dont GlobalSuite s'adapte à mes méthodologies. Elle aide mon organisation à améliorer son SMSI.
Les résultats de l'analyse de risques reposent sur des calculs mathématiques, pas sur le hasard, ce qui en fait un outil valable face à une certification.
Dès le premier jour, l’onboarding a été excellent : nous avons compris la plateforme très vite grâce à une équipe de support de premier ordre. L’interface est claire et intuitive, facile à utiliser pour tout le monde.
On le regarde avec vos risques et votre méthodologie ?
Demander une démo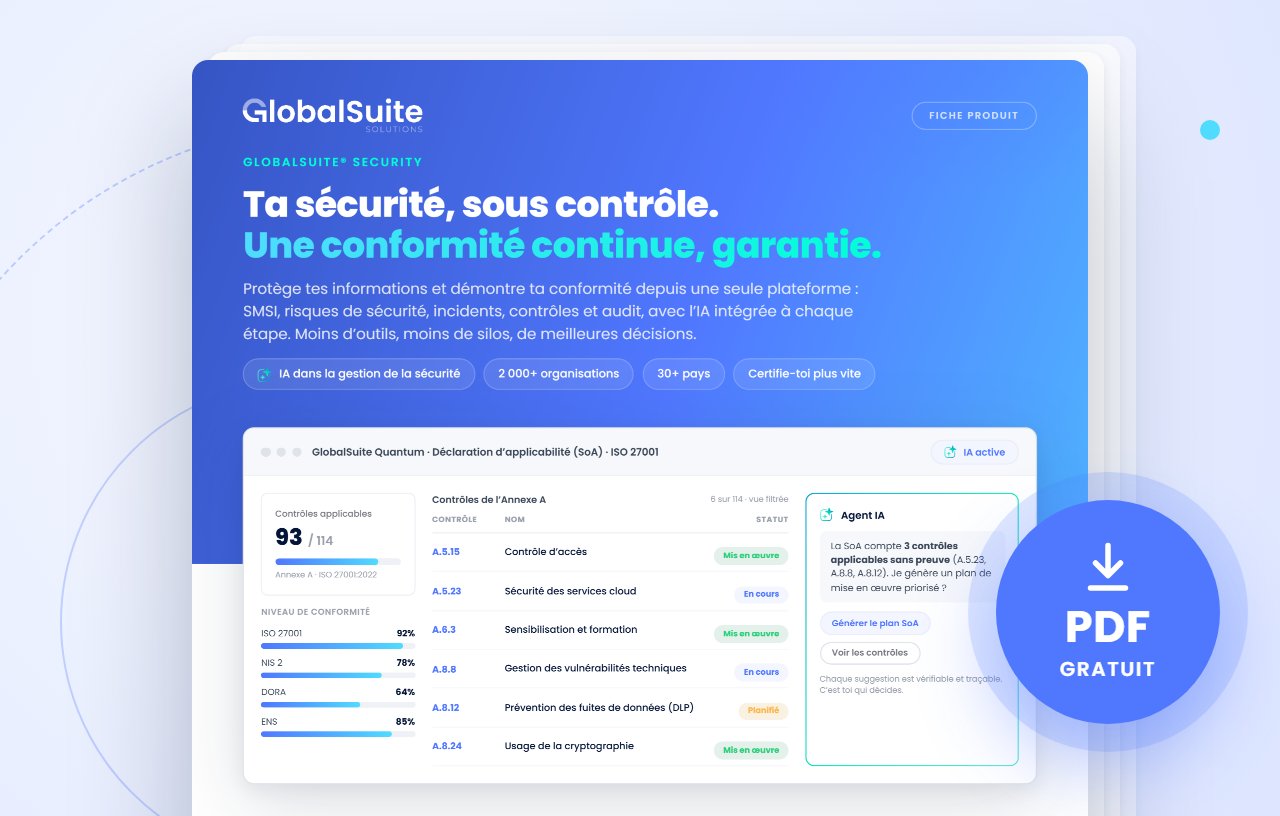 Fiche produitGlobalSuite® SecurityLes actifs, contrôles et preuves de votre SMSI au même endroit, avec l’ISO 27001 préchargée.Télécharger le PDF
Conformité, risques, incidents, performance et reporting au quotidien du RSSI.
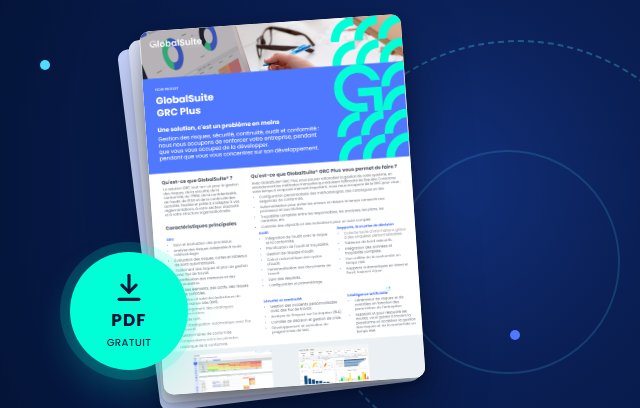
Télécharger le guide
Ce qu'est DORA, ses piliers clés et une checklist d'actions.
Télécharger le guideVotre question n'y est pas ? Parlez-nous de votre cas et nous y répondrons en partant de votre situation.
Parlez-nous de votre casDites-nous ce dont vous avez besoin et nous vous montrons comment GlobalSuite® y répond.