
FAQ GRCQuestions fréquentes
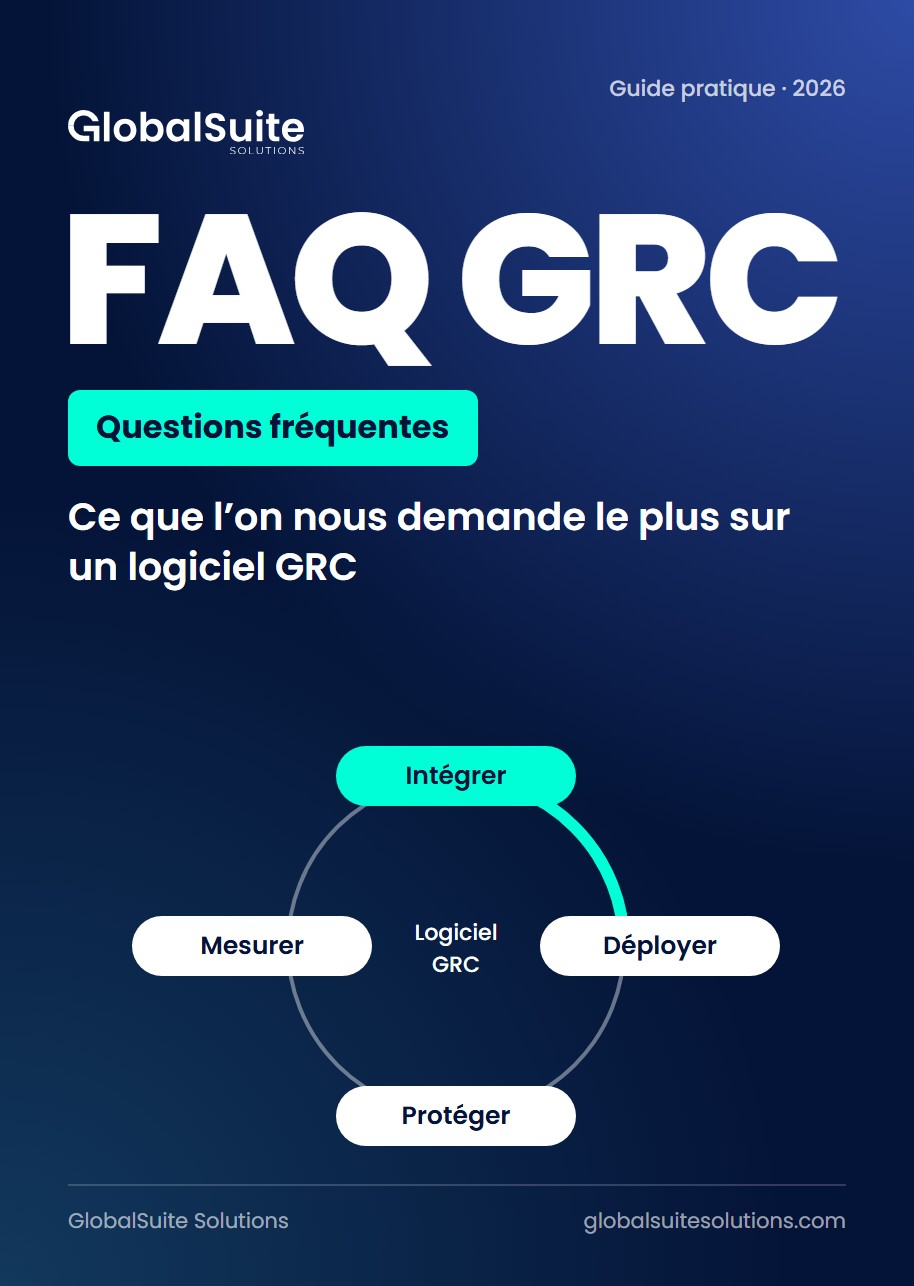
Ce que l’on nous demande le plus sur un logiciel GRC
Intégrations, déploiement, retour sur investissement, risques et sécurité des données, en questions-réponses.
Télécharger le guidePlateforme
Plateforme GRC tout-en-un
L'IA intégrée à tous les modules
Le moteur commun à tous les modules
Une GRC adaptée à votre secteur
Connectez GlobalSuite® à vos outils

Normes et référentiels
Normes ISO
Réglementations
Documentez une fois, conformez-vous à toutes.
Ressources
Entreprise
 Témoignage clientEMT Madrid centralise sa gestion de la protection des données dans GlobalSuite®Lire le témoignage

 Avis G2Ce qu’en disent ceux qui utilisent GlobalSuite® au quotidienLire les avisClient ? Laissez votre avis
Recherches populaires
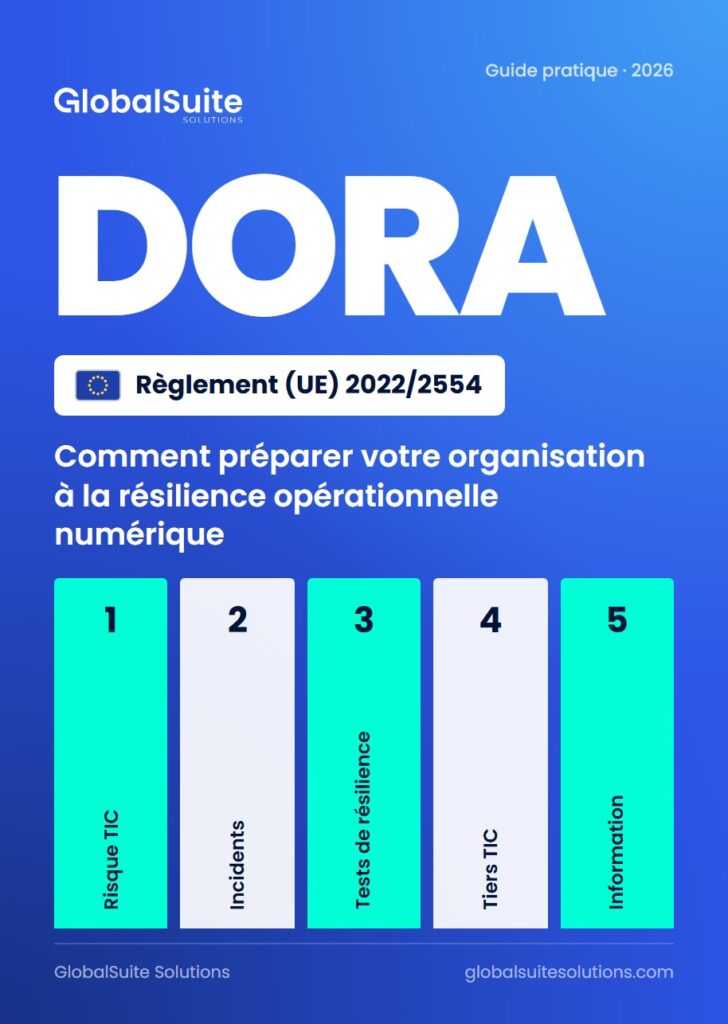
Guide pratique · 2026
Règlement (UE) 2022/2554Ce qu’exige le règlement sur la résilience opérationnelle numérique et par où commencer pour s’y conformer.
Télécharger le guide gratuitDORA est le règlement européen sur la résilience opérationnelle numérique du secteur financier. Il fixe la manière dont les entités financières de l’Union européenne doivent gérer le risque lié aux TIC, notifier les incidents, tester leur résilience et contrôler leurs prestataires technologiques.
Ce guide pratique résume ce qu’exige le règlement, ce que ton entité doit mettre en place et par où commencer. Il s’adresse aux équipes risques, conformité et sécurité chargées de l’appliquer sur le terrain.
Depuis cette date, DORA est obligatoire pour les entités financières de l’Union européenne. Il s’appuie sur les bonnes pratiques européennes et internationales de cyber-résilience et de résilience opérationnelle.
Le guide relie DORA à ISO 27001, ISO 27005, ISO 31000, ISO 22301, ISO 22313 et ISO 22317, au RGPD, à la LOPDGDD espagnole et à la directive NIS2. Si tu travailles déjà avec l’une d’elles, une bonne partie du chemin est faite.
Intégrations, déploiement, retour sur investissement, risques et sécurité des données, en questions-réponses.
Télécharger le guide
Périmètre, risques, contrôles, dispositif d’alerte, indicateurs et audits de ton système de conformité.
Télécharger le guide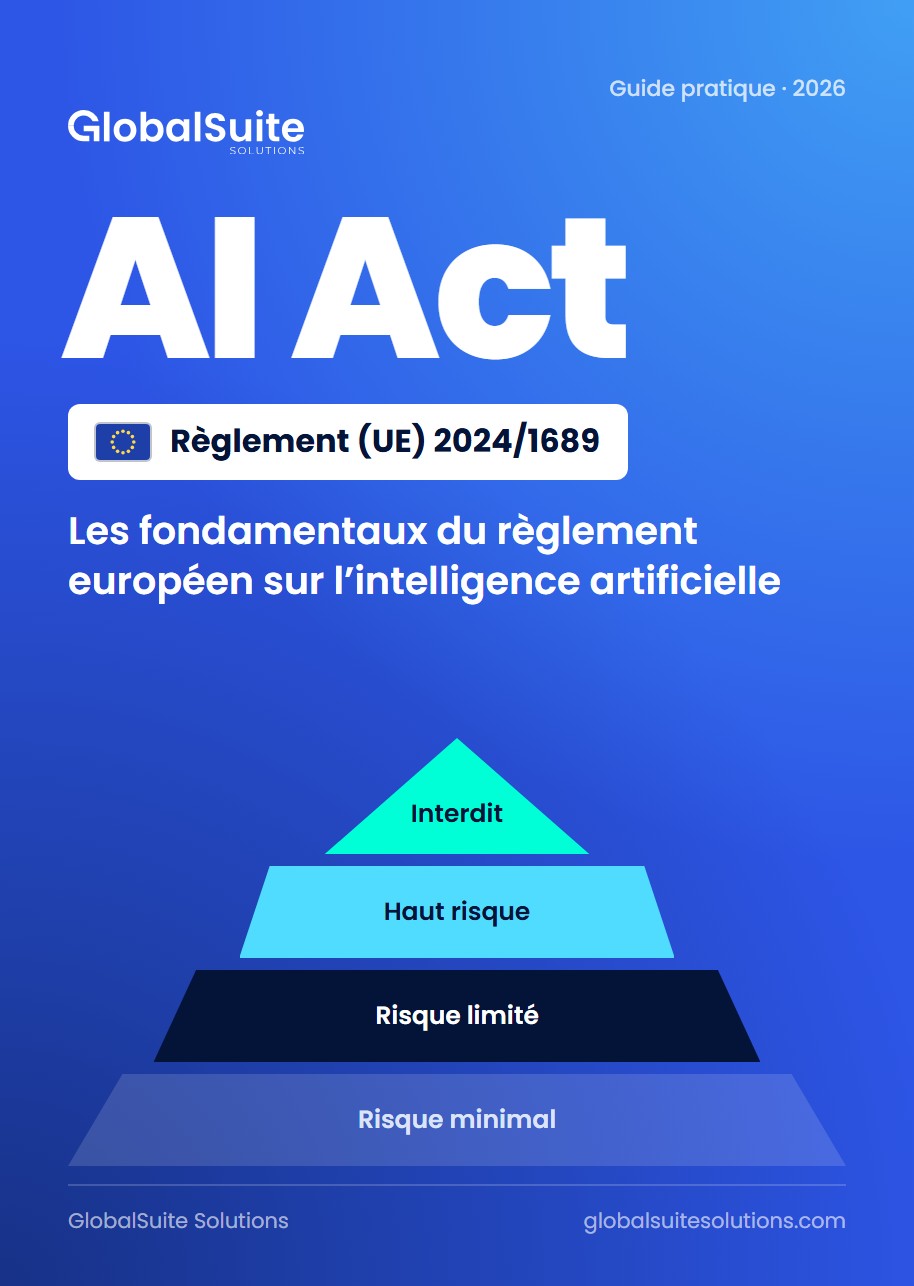
Calendrier, rôles, niveaux de risque et sanctions de l’AI Act, avec un plan pour démarrer.
Télécharger le guide