


Un mapa de riesgos es una matriz de probabilidad por impacto en la que se coloca cada riesgo de la organización según su valoración. Sirve para ver de un vistazo qué riesgos hay que tratar primero y cuáles se pueden aceptar. Aquí explicamos cómo se elabora con ISO 31000, cómo se lee y te dejamos una plantilla de matriz de riesgos en Excel para empezar.
Mapa y matriz de riesgos se usan casi como sinónimos. Si se quiere afinar, la matriz es la cuadrícula con sus escalas y el mapa es lo que sale al colocar en ella los riesgos ya valorados.
Gestión y mapa de Riesgos con ISO 31000
A tales efectos, la norma UNE-ISO 31000 ofrece una descripción detallada del proceso de gestión de riesgos de forma sistemática y prevé una serie de principios cuyo cumplimiento garantiza una eficaz gestión del riesgo. Cabe destacar que, si bien dicha norma no es certificable, proporciona a las empresas enormes beneficios. Como la propia norma indica, “el propósito de la gestión del riesgo es la creación y la protección del valor, la mejora del desempeño, fomentar la innovación y contribuir al logro de objetivos”. Pero ¿Cuáles son los principios que hay que atender para lograr esta gestión del riesgo eficaz y eficiente?
- Gestión del riesgo integrada: la gestión del riesgo debe ser parte integral de todas las actividades de la organización.
- Gestión estructurada y exhaustiva que contribuya a resultados coherentes y comparables.
- Gestión adaptada y proporcional al contexto interno y externo de la organización.
- Gestión inclusiva que logre una participación apropiada por parte de todas las partes interesadas implicadas.
- Gestión dinámica, dado que los riesgos pueden aparecer, cambiar o desaparecer y la entidad deberá ser capaz de anticiparse, detectar, reconocer y responder a estos cambios de forma apropiada.
- Mejor información disponible, tanto histórica como actualizada, así como las expectativas.
- Factores humanos y culturales que influyen considerablemente en todos los niveles y etapas de la gestión del riesgo.
- Mejora continua.
Cómo elaborar un mapa de riesgos
Centrándonos ya en el propio proceso de elaboración del mapa de riesgos, es preciso señalar que el mismo consta de las siguientes etapas:
- Identificación del riesgo: dicha fase consiste en la búsqueda, reconocimiento y descripción de los distintos riesgos que puedan interferir en la consecución de los objetivos de la organización. Para una correcta identificación de los diferentes riesgos, será preciso reunirse con aquellas personas que conozcan de forma apropiada toda la información sobre cada una de las áreas y/o procesos de la organización y, por ende, sean capaces de llevar a cabo dicho proceso de identificación.
- Análisis de riesgo: Esta es la fase en la que se considera detalladamente “la incertidumbre, fuentes de riesgos, consecuencias, probabilidades, eventos, escenarios, controles y su eficacia”. En esencia, se establece la probabilidad de ocurrencia del riesgo, así como el impacto de sus consecuencias, a través de su calificación y su evaluación. Ello con la finalidad de establecer de la manera más precisa posible, el nivel de riesgo de la entidad.
- Evaluación del riesgo: Tras la realización del análisis de riesgo, es necesario analizar los resultados obtenidos para tomar decisiones en relación con el tratamiento de riesgo. Esta fase de análisis y decisión, se denomina evaluación del riesgo. De forma general, se plantean cuatro formas de tratamiento para los riesgos obtenidos:
- Reducir el nivel de riesgo implantando en la organización las medidas que se consideren oportunas.
- Transferir el riesgo a un tercero, bien puede ser a través de la contratación de un seguro o directamente externalizar la actividad para que sea la organización contratada la que gestione el riesgo.
- Aceptar el riesgo, de forma que la organización no realiza actividad alguna y asume las consecuencias en caso de que la amenaza se materialice.
- Cancelar la actividad asociada con el riesgo, eliminando la probabilidad de ocurrencia.
- Tratamiento del riesgo: tratar el riesgo supone la selección e implementación de opciones que permitan abordar el riesgo. Dicho tratamiento del riesgo implica que respecto a aquellos riesgos que no sean asumidos por la entidad, se debe establecer un plan de tratamiento que incluya la definición de medidas a implementar, plazos, responsables y descripción de las actividades a realizar. En este sentido, será necesario llevar un seguimiento periódico de la ejecución del plan de tratamiento que permita conocer el estado actual de la implantación de cada una de las medidas.
Cómo se lee un mapa de riesgos
El resultado de esas etapas se pinta en una matriz de probabilidad por impacto: el mapa de calor. Cada riesgo cae en la casilla que le corresponde según su valoración y el color de la casilla indica su nivel. De un vistazo se ve qué hay que tratar primero.
Lo que da sentido al mapa es la línea que separa lo aceptable de lo que no, es decir, el apetito de riesgo traducido a la escala del mapa. Si en el ejemplo la organización fija su nivel aceptable en 9, el ransomware (R1), la fuga de datos (R2), el fraude en compras (R6) y los retrasos de proveedores (R7) necesitan un plan de tratamiento. El resto se acepta y se vigila.
Conviene pintar el mapa dos veces: con el riesgo antes de los controles y con el que queda después. La comparación muestra cuánto están aportando los controles y es lo que se presenta al comité. Lo explicamos con un ejemplo en riesgo inherente y riesgo residual.
Matriz de riesgos: ejemplo y plantilla en Excel
La matriz más extendida es la de 5×5: cinco niveles de probabilidad y cinco de impacto. El nivel de cada riesgo es el producto de los dos, así que va de 1 a 25. Nuestra recomendación es empezar por ahí. Con una de 3×3 casi todo acaba en la casilla del centro y no sirve para priorizar, y con más de cinco niveles la gente duda entre valores vecinos y las valoraciones de un área dejan de ser comparables con las de otra.
| Nivel | Valor | Lo habitual |
|---|---|---|
| Bajo | 1 a 4 | Se acepta y se revisa en la siguiente evaluación. |
| Medio | 5 a 9 | Se acepta si queda dentro del apetito de riesgo y se vigila. |
| Alto | 10 a 14 | Necesita un plan de tratamiento con responsable y plazo. |
| Crítico | 15 a 25 | Se lleva al comité y se trata de inmediato. |
Lo difícil no es la fórmula. Es conseguir que dos personas den el mismo valor al mismo riesgo. Para eso cada número de la escala tiene que significar algo concreto: «puede pasar una vez al año» en lugar de «media», o «parada de un servicio crítico» en lugar de «alto». Sin esas definiciones, cada área usa su propia vara de medir y el mapa consolidado no se sostiene.
La plantilla trae:
- Escalas de probabilidad e impacto con la definición de cada valor, para que las ajustes a tu organización, y la casilla de tu nivel aceptable.
- Un registro de riesgos que calcula el nivel antes y después de los controles y te dice qué riesgos hay que tratar.
- La matriz, que se rellena sola con el número de riesgos de cada casilla.
Viene con los siete riesgos del ejemplo de arriba ya cargados, para que veas cómo funciona antes de meter los tuyos.
Beneficios de la gestión de mapas de riesgos con un software
Tras la revisión de todo el proceso enmarcado en la norma UNE-ISO 31000, se hace inevitable pensar que, para su implementación eficiente y eficaz en nuestra organización, es necesario el uso de una herramienta informática que automatice el proceso. Éste se trata de un trabajo colaborativo entre varias áreas de la organización, donde cada una tiene unas responsabilidades diferentes, pero que, en definitiva, la suma de todas ellas consigue el objetivo final.
Los beneficios de implementar una plataforma software de gestión de riesgos son muy numerosos. A continuación, se destacan tres de los más importantes:
- Identificación centralizada de todos los riesgos que serán objeto de análisis. La información obtenida de las reuniones de trabajo con los diferentes responsables de área y/o proceso puede estructurarse en forma de catálogo de riesgos que serán utilizados posteriormente para el análisis de los riesgos. Estos catálogos permitirán tener una base de conocimiento de los riesgos tipo de la organización, los cuales podrán reaprovecharse para nuevas áreas y/o procesos similares en el futuro.
- Establecimiento de un proceso automatizado para el análisis de riesgos. Contar con una herramienta software, con las suficientes medidas de integridad, permitirá que el análisis de riesgos realizado por cualquier responsable arroje siempre resultados comparables, al evitar la modificación del cálculo de estos. Además, si este proceso se automatiza a través del envío de cuestionarios de evaluación, permite la reducción de tiempos para la obtención de toda la información.
- Consolidación y trazabilidad de todos los riesgos. Disponer de toda la información centralizada en un mismo lugar permite que la información completa de la organización esté consolidada y se obtenga trazabilidad de los resultados finales. Además, la realización y presentación de informes consolidados se realizará de forma sencilla y rápida, además de evitar errores manuales en el tratamiento de la información obtenida de forma disgregada.
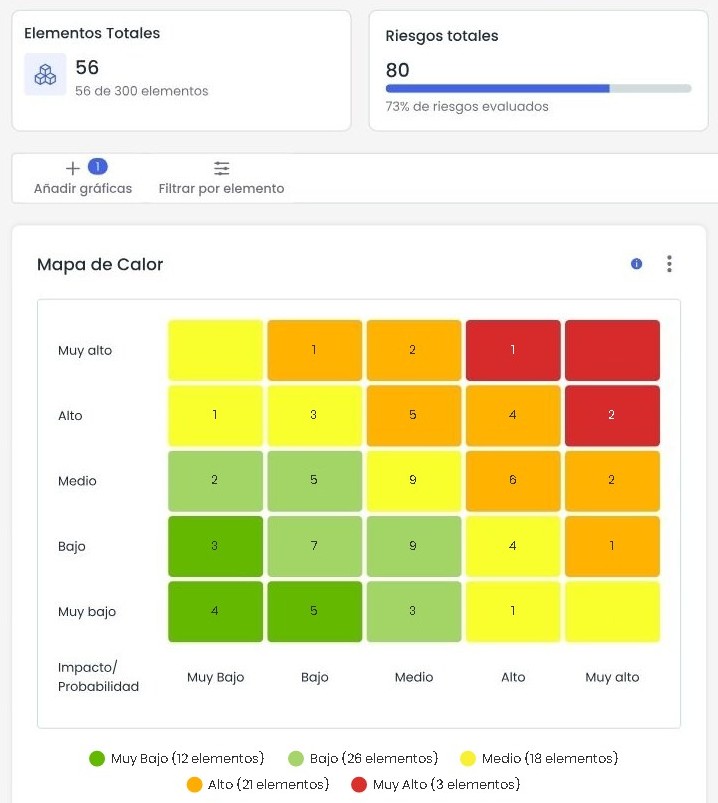
En el módulo de Gestión de riesgos de GlobalSuite® el mapa de calor sale directamente del análisis: cada casilla muestra cuántos riesgos tiene y los que superan tu nivel aceptable salen en rojo, sin tener que buscarlos.
Asimismo, desde GlobalSuite Solutions te ayudamos en la implantación de tu sistema de gestión de riesgos a través del software, y de esta forma estará integrado perfectamente en tu organización consiguiendo las siguientes ventajas:
- Aumentarás la probabilidad de lograr los objetivos de negocio;
- Mejorarás la identificación de oportunidades y amenazas;
- Aumentarás la confianza de las partes interesadas;
- Mejorarás los controles;
- Asignarás y utilizarás los recursos para el tratamiento de los riesgos de manera eficaz y
- Mejorarás la prevención de pérdidas y la gestión de incidentes.