Vous gardez votre méthodologie
Votre périmètre, vos systèmes, vos contrôles compensatoires et vos propres formats. Vous partez de ce que vous avez déjà.
Plateforme
Plateforme GRC tout-en-un
L'IA intégrée à tous les modules
Le moteur commun à tous les modules
Une GRC adaptée à votre secteur
Connectez GlobalSuite® à vos outils
Normes et référentiels
Normes ISO
Réglementations
Documentez une fois, conformez-vous à toutes.
Ressources
Entreprise
 Témoignage clientEMT Madrid centralise sa gestion de la protection des données dans GlobalSuite®Lire le témoignage

 Avis G2Ce qu’en disent ceux qui utilisent GlobalSuite® au quotidienLire les avisClient ? Laissez votre avis
Recherches populaires
Périmètre, données de carte, vulnérabilités, accès et fournisseurs au même endroit, avec chaque exigence et sa preuve. De la première analyse des écarts à l'évaluation annuelle PCI DSS.
4,4 · 105 avis sur G2
+2 000 entreprises font confiance à GlobalSuite®
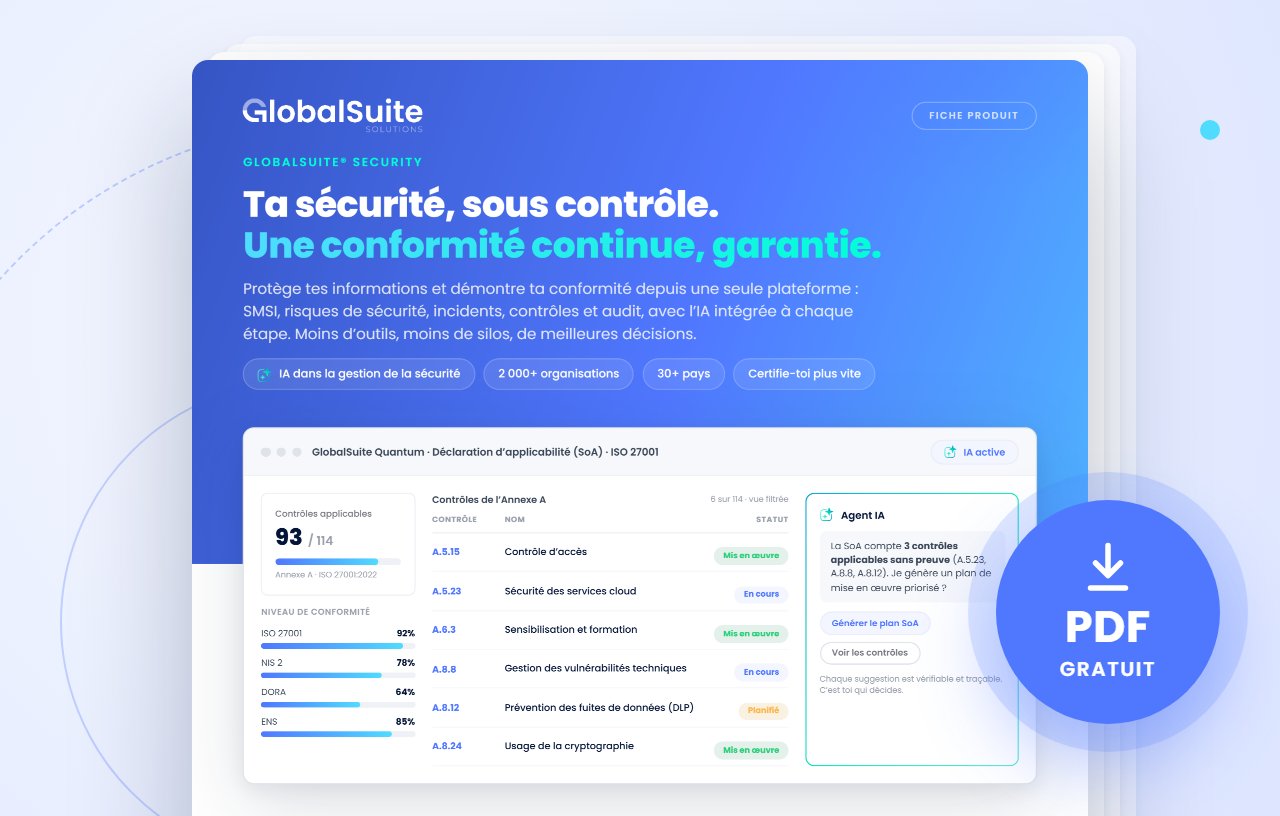
Ce que demande le standard, ce que vous avez déjà fait et ce qu'il reste à faire, sur une seule plateforme. Écrans avec données d'exemple.
Chaque exigence PCI DSS avec son applicabilité, son statut et son niveau de conformité.
Chaque exigence PCI DSS avec son applicabilité, son statut et son niveau de conformité.
L'IA croise vos diagrammes de flux de données de carte avec l'inventaire et signale les référentiels restés hors périmètre.
Les risques de l’environnement des données de carte sur des cartes de chaleur, avant et après correction de ce que trouvent les scans et les tests.
Chaque rôle ayant accès à l’environnement des données de carte et les postes qui le détiennent, prêt pour la revue semestrielle des accès.
Chaque fournisseur qui manipule des données de carte, évalué et avec son questionnaire annuel pour vérifier son attestation de conformité.
Les modèles Word et Excel se remplissent avec les données de la plateforme : preuves pour le QSA, scans, accès et fournisseurs.
Vous définissez le flux une fois, GlobalSuite® le répète : il demande, relance, collecte et met à jour. Votre équipe n'intervient que lorsqu'il faut décider.
Votre périmètre, vos systèmes, vos contrôles compensatoires et vos propres formats. Vous partez de ce que vous avez déjà.
Inventaire du périmètre, matrice de responsabilités avec les fournisseurs et rapport pour le QSA, à jour et prêts à télécharger.
Avant chaque évaluation, l'agent passe en revue les exigences, repère les preuves manquantes ou expirées et prépare le plan. Vous n'avez plus qu'à le valider.
Les actifs, les accès, les journaux, les vulnérabilités et les fournisseurs sont les mêmes que ceux que demandent l'ISO 27001, DORA ou NIS2. Dans GlobalSuite®, vous le faites une fois et il sert pour toutes.
Estimation interne de la part de chaque norme déjà couverte : une exigence compte entièrement si elle est couverte de la même façon, à moitié si elle ne l'est qu'en partie. Chaque norme ajoute ses propres exigences.
GlobalSuite® s'intègre par API à votre écosystème. Les données arrivent toutes seules, personne ne les recopie à la main.
 Power BI
Supervision
Vulnérabilités
Data lake
Et ce module fait partie de la plateforme GRC. Les actifs, accès et fournisseurs que vous créez pour PCI DSS sont les mêmes que ceux qu'utilisent l'ISO 27001, DORA ou le risque tiers.
Si vous avez déjà l'ISO 27001, une bonne partie de PCI DSS est déjà faite.
Le chemin, c'est votre équipe qui le parcourt. GlobalSuite® automatise votre système de management et, si besoin, nos consultants vous accompagnent à l'étape de votre choix.

Cybersécurité · Amérique latine
Un système de management de la sécurité de l'information permet d'établir et de maintenir un cadre de protection pour nos informations et celles de nos clients, de façon méthodique et durable.
Andrés Suárez AlarcónConformité et risques métier · NEOSECURE by SEK
J'apprécie la façon dont GlobalSuite s'adapte à mes méthodologies. Elle aide mon organisation à améliorer son SMSI.
Les résultats de l'analyse de risques reposent sur des calculs mathématiques, pas sur le hasard, ce qui en fait un outil valable face à une certification.
Dès le premier jour, l’onboarding a été excellent : nous avons compris la plateforme très vite grâce à une équipe de support de premier ordre. L’interface est claire et intuitive, facile à utiliser pour tout le monde.
On le regarde avec vos risques et votre méthodologie ?
Demander une démoVotre question n'y est pas ? Parlez-nous de votre cas et nous y répondrons en partant de votre situation.
Parlez-nous de votre casDites-nous ce dont vous avez besoin et nous vous montrons comment GlobalSuite® y répond.