Vous gardez votre méthodologie
Vos systèmes, vos critères de risque, vos mesures ISO 42001 et vos propres formats. Vous partez de ce que vous avez déjà.
Plateforme
Plateforme GRC tout-en-un
L'IA intégrée à tous les modules
Le moteur commun à tous les modules
Une GRC adaptée à votre secteur
Connectez GlobalSuite® à vos outils

Normes et référentiels
Normes ISO
Réglementations
Documentez une fois, conformez-vous à toutes.
Ressources
Entreprise
 Témoignage clientEMT Madrid centralise sa gestion de la protection des données dans GlobalSuite®Lire le témoignage

 Avis G2Ce qu’en disent ceux qui utilisent GlobalSuite® au quotidienLire les avisClient ? Laissez votre avis
Recherches populaires
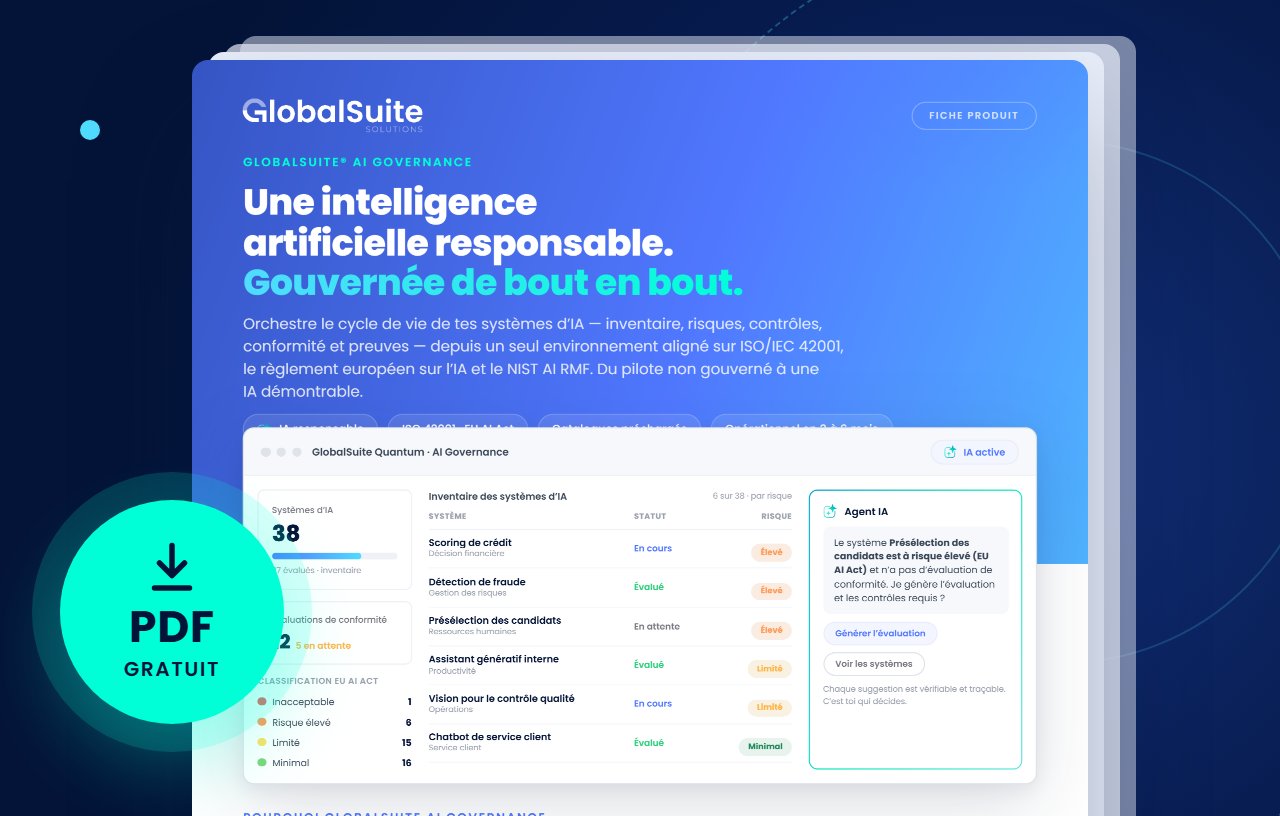
Inventaire des systèmes d'IA, classification par niveau de risque, exigences à haut risque, supervision et fournisseurs de modèles au même endroit. Du premier inventaire à la documentation technique exigée par le règlement (UE) 2024/1689.
4,4 · 105 avis sur G2
+2 000 entreprises font confiance à GlobalSuite®
Ce que demande le règlement, ce que vous avez déjà fait et ce qu'il reste à faire, sur une seule plateforme. Écrans avec données d'exemple.
Chaque exigence du Règlement avec son applicabilité, son statut et son niveau de conformité.
Chaque exigence du Règlement avec son applicabilité, son statut et son niveau de conformité.
L’IA croise vos contrats logiciels avec l’inventaire et trouve les systèmes d’IA que personne n’avait déclarés. Vous les ajoutez avec leur niveau de risque, prêts à être cotés.
L’IA lit la fiche de chaque système et propose les articles qui s’appliquent, avec la raison. Vous vérifiez et vous validez.
Chaque alerte d’un modèle en production ouvre un ticket, avec sa priorité, son statut et le système concerné.
Chaque fournisseur de modèles avec sa cotation et le questionnaire sur la documentation qu’il vous a remise.
Des modèles Word et Excel pour chaque rapport que demande le Règlement, remplis avec les données de l’inventaire et de chaque système.
Vous définissez le flux une fois, GlobalSuite® le répète : il demande, relance, collecte et met à jour. Votre équipe n'intervient que lorsqu'il faut décider.
Vos systèmes, vos critères de risque, vos mesures ISO 42001 et vos propres formats. Vous partez de ce que vous avez déjà.
Inventaire des systèmes, documentation technique et analyses d'impact, à jour et prêts à télécharger.
Avant chaque échéance, l'agent passe l'inventaire en revue, repère les systèmes non classés ou sans preuve et prépare le plan. Vous n'avez qu'à le valider.
L'inventaire, la gestion des risques et le contrôle humain sont la base de l'ISO 42001 et du NIST AI RMF, et les données personnelles utilisées par chaque modèle figurent déjà dans votre registre RGPD. Dans GlobalSuite®, tout se fait une fois et sert partout.
Estimation interne de la part de chaque norme déjà couverte : une exigence compte entièrement si elle est couverte de la même façon, à moitié si elle ne l'est qu'en partie. Chaque norme ajoute ses propres exigences.
GlobalSuite® s'intègre par API à votre écosystème. Les données arrivent toutes seules, personne ne les recopie à la main.
 Power BI
Supervision
Vulnérabilités
Data lake
Et ce module fait partie de la plateforme GRC. Les systèmes, données et fournisseurs que vous enregistrez pour l'AI Act sont ceux qu'utilisent l'ISO 42001, la confidentialité et le risque tiers.
Si vous travaillez déjà avec l'ISO 42001, l'inventaire et les évaluations sont déjà faits.
Le chemin, c'est votre équipe qui le parcourt. GlobalSuite® automatise votre système de management et, si besoin, nos consultants vous accompagnent à l'étape de votre choix.

Transport ferroviaire · +14 000 salariés
Avec la mise en place des processus de gestion des risques et de conformité, et compte tenu de la taille de l'entreprise et de la diversité de ses activités, il nous fallait un logiciel qui rende la gestion des risques plus efficace.
Diego Molero AlonsoDirecteur de l'audit interne, de la conformité et des risques métier · Renfe
Elle réduit la dispersion des outils et centralise preuves, documentation, contrôles et évaluations en un seul endroit.
Simple et centrée sur l'essentiel. Je l'ai déployée dans une grande entreprise (plus de 30 000 salariés dans le monde) en 2 mois, avec l'appui des consultants GlobalSuite.
Très facile à utiliser, et quand nous avons eu un problème, le support nous a beaucoup aidés. Facile à déployer.
On le regarde avec vos risques et votre méthodologie ?
Demander une démoVotre question n'y est pas ? Parlez-nous de votre cas et nous y répondrons en partant de votre situation.
Parlez-nous de votre casDites-nous ce dont vous avez besoin et nous vous montrons comment GlobalSuite® y répond.