
FAQ GRCQuestions fréquentes
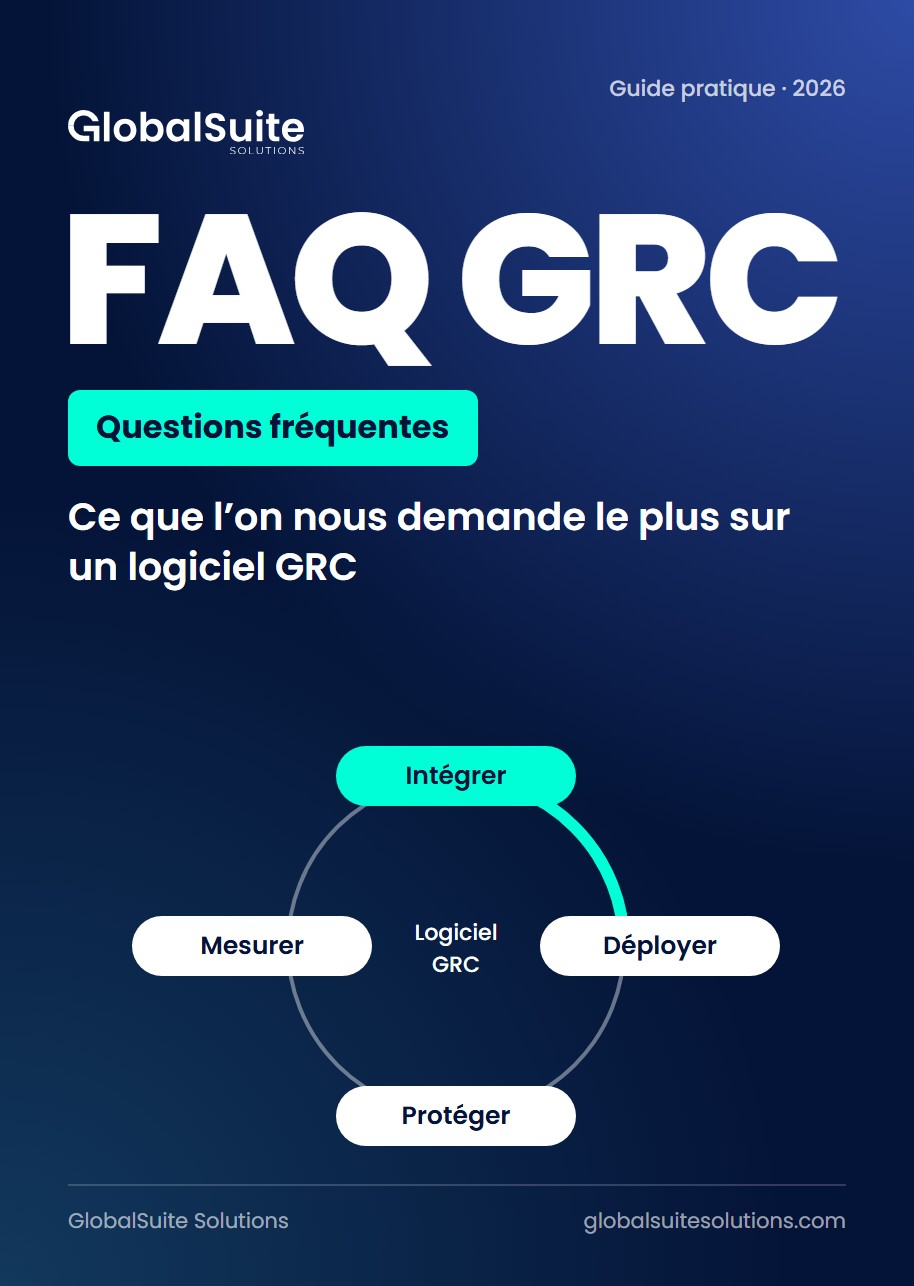
Ce que l’on nous demande le plus sur un logiciel GRC
Intégrations, déploiement, retour sur investissement, risques et sécurité des données, en questions-réponses.
Télécharger le guidePlateforme
Plateforme GRC tout-en-un
L'IA intégrée à tous les modules
Le moteur commun à tous les modules
Une GRC adaptée à votre secteur
Connectez GlobalSuite® à vos outils

Normes et référentiels
Normes ISO
Réglementations
Documentez une fois, conformez-vous à toutes.
Ressources
Entreprise
 Témoignage clientEMT Madrid centralise sa gestion de la protection des données dans GlobalSuite®Lire le témoignage

 Avis G2Ce qu’en disent ceux qui utilisent GlobalSuite® au quotidienLire les avisClient ? Laissez votre avis
Recherches populaires
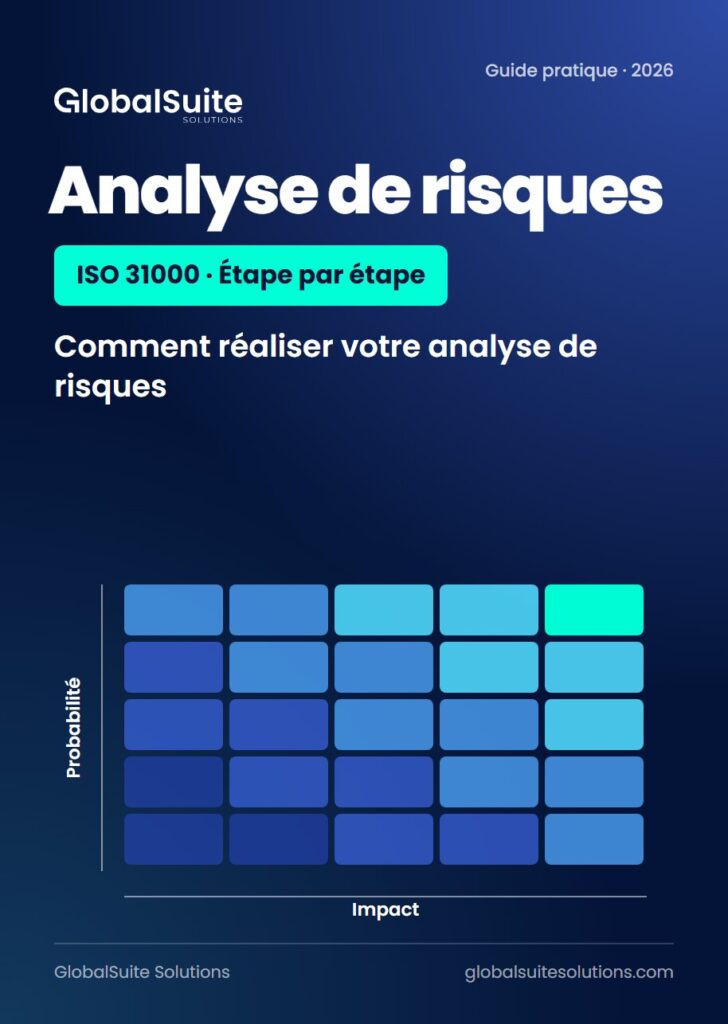
Guide pratique · 2026
ISO 31000 · Étape par étapeUne méthode pratique pour structurer ton analyse de risques, évaluer tes contrôles et présenter des résultats clairs à la direction.
Télécharger le guide gratuitUne analyse de risques sert à repérer à temps ce qui peut mal tourner et à appliquer les bonnes mesures pour l’atténuer. Pour qu’elle tienne dans la durée, il faut centraliser et standardiser le travail au lieu de l’éparpiller dans des fichiers.
Ce guide présente un extrait de la méthodologie de GlobalSuite Solutions, appliquée par de nombreux clients. Il s’adresse aux responsables des risques qui lancent une première analyse ou qui veulent revoir la leur avant une certification ISO ou après des non-conformités d’audit.
Ce que tu vas analyser, quels risques peuvent toucher ces éléments, quels contrôles les réduisent et comment présenter les conclusions. Et une dernière, transversale : comment obtenir l’information quand tu n’es pas présent dans toutes les activités de l’entreprise.
L’exemple du guide est mené dans GlobalSuite® : l’Inventaire hiérarchise les éléments, le risque résiduel se calcule à partir des contrôles et le tableau interactif filtre les risques qui dépassent le niveau acceptable. Le guide se termine sur les indicateurs de risque (KRI), utiles comme signaux précoces.
Intégrations, déploiement, retour sur investissement, risques et sécurité des données, en questions-réponses.
Télécharger le guide
Périmètre, risques, contrôles, dispositif d’alerte, indicateurs et audits de ton système de conformité.
Télécharger le guide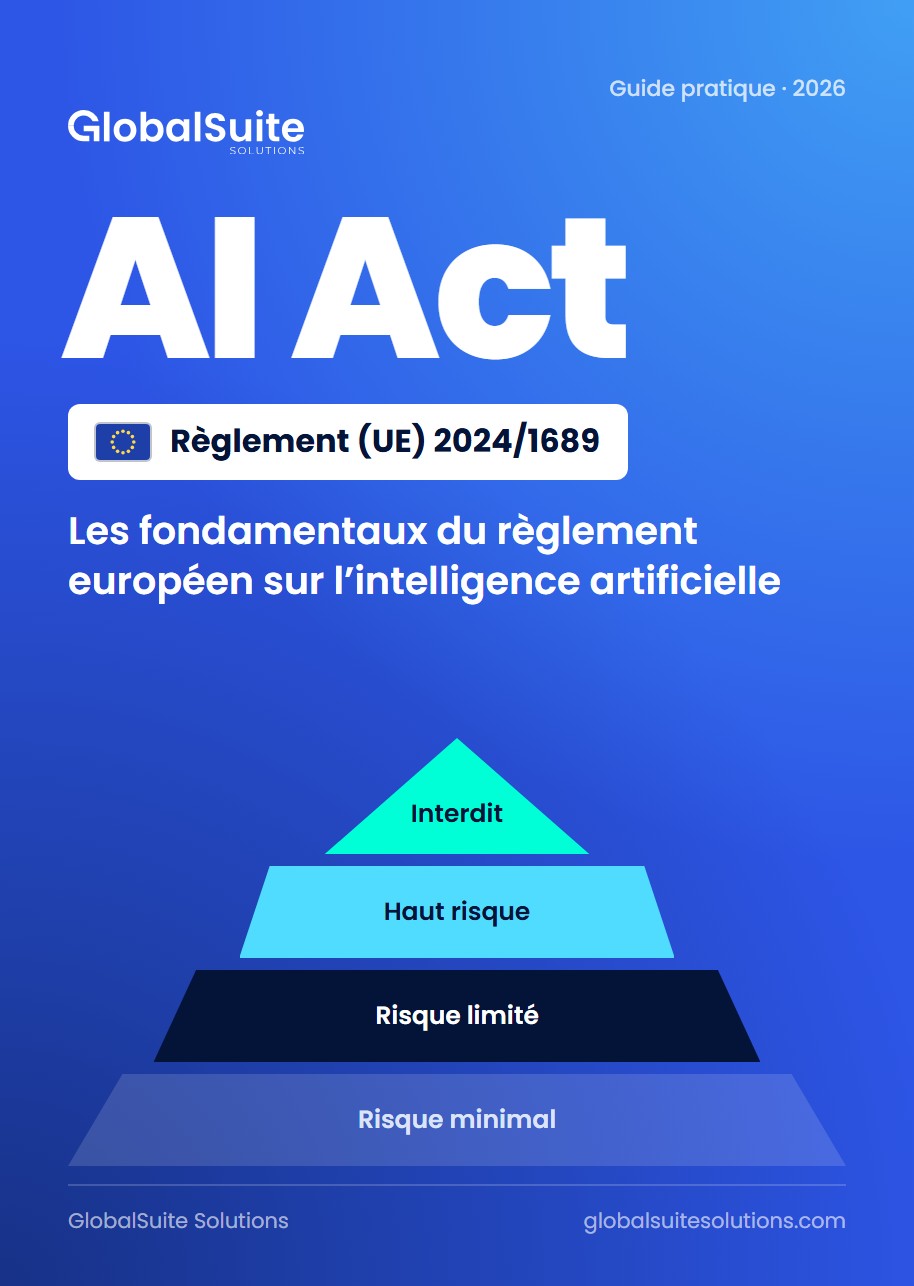
Calendrier, rôles, niveaux de risque et sanctions de l’AI Act, avec un plan pour démarrer.
Télécharger le guide