



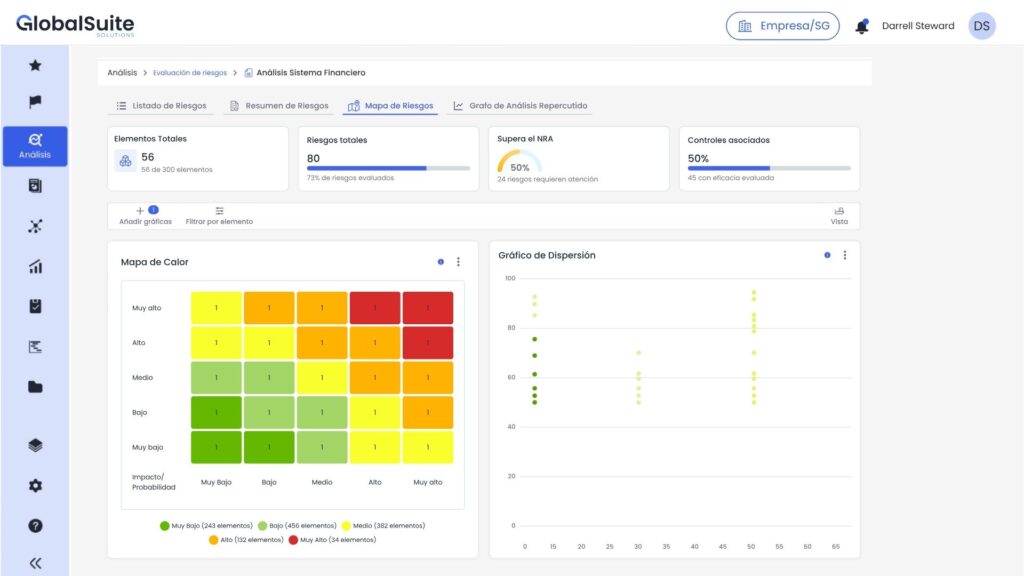

COSO ERM: el riesgo, conectado con tu estrategia
Apetito de riesgo, indicadores clave, respuestas y reporte al consejo en una sola plataforma, con los cinco componentes de COSO ERM.


Qué es COSO ERM y qué te van a pedir
COSO ERM es el marco de gestión de riesgos empresariales del Committee of Sponsoring Organizations of the Treadway Commission. La versión de 2017 se llama Integrating with Strategy and Performance y parte de una idea sencilla: el riesgo se gestiona a la vez que se fija la estrategia y se mide el desempeño.
No es una ley ni se certifica, pero es la referencia que suelen pedir consejos, comisiones de auditoría y supervisores para comprobar que la empresa sabe qué riesgos está dispuesta a asumir y cómo los vigila. Se organiza en cinco componentes y veinte principios.
- Publica
- COSO, Committee of Sponsoring Organizations of the Treadway Commission
- Versión
- 2017, Integrating with Strategy and Performance
- Estructura
- 5 componentes y 20 principios
- Certificable
- No, es un marco de referencia
- Convive con
- COSO Control Interno 2013 e ISO 31000
1
Apetito de riesgo
El consejo fija cuánto riesgo está dispuesto a asumir para cumplir la estrategia.
2
Identificación
Cada área identifica y valora los riesgos que afectan a sus objetivos.
3
Respuesta
Se prioriza y se decide si cada riesgo se acepta, se reduce, se comparte o se evita.
4
Seguimiento
Indicadores clave y reporte periódico al consejo y a la comisión de auditoría.
Los cinco componentes de COSO ERM
1
Gobierno y cultura
Supervisión del consejo, estructuras de responsabilidad y la cultura de riesgo de la organización.
2
Estrategia y objetivos
El apetito de riesgo se define junto a la estrategia y los objetivos de negocio.
3
Desempeño
Identificar, valorar, priorizar y responder a los riesgos que afectan a los objetivos.
4
Revisión y monitorización
Comprobar que la gestión de riesgos sigue funcionando cuando el negocio cambia.
5
Información y reporte
Que la información de riesgos llegue a tiempo a quien tiene que decidir.
Aplica COSO ERM en GlobalSuite®
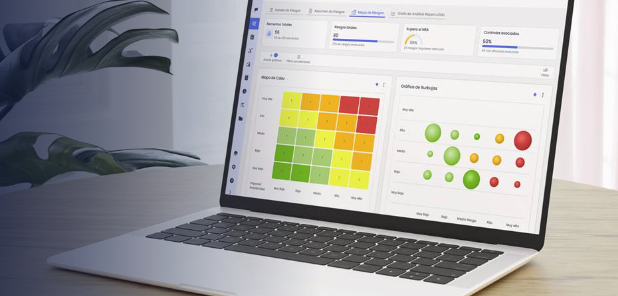
Del apetito de riesgo al reporte al consejo en un solo sitio, con cada riesgo ligado a un objetivo y a un responsable.
Riesgos›COSO ERM›Apetito de riesgo
Indicadores clave de riesgo12 KRI · 2 fuera de tolerancia
KRIIndicadorValor / umbralValor
K-01Clientes que concentran el 50% de la venta66
K-02Morosidad a más de 90 días48
K-03Proveedores críticos sin alternativa78
K-04Rotación de personal clave35
Riesgos›COSO ERM›Riesgos por objetivo
Plan estratégico 2026-20284 objetivos · 27 riesgos
CódigoRiesgoObjetivoNivel
R-03
Retraso en la apertura de mercados
Licencias y socios locales
CrecimientoAltoR-07
Dependencia de un proveedor
Componente sin alternativa
OperacionesAltoR-11
Ciberataque a la planta
Sistemas de control industrial
OperacionesMedioR-15
Cambio regulatorio en la UE
Informes de sostenibilidad
ReputaciónBajoRiesgos›COSO ERM›Respuestas
Planes de respuesta9 acciones · 4 cerradas
AcciónResponsableFechaEstado
Homologar un segundo proveedorACA. Castro31 dicEn curso
Seguro de crédito para exportaciónJMJ. Martín15 novCerrada
Segmentar la red de la plantaINI. Navarro28 febAbierta
Plan de sucesión de puestos claveBSB. Soler31 marEn curso
Riesgos›COSO ERM›Reporte al consejo
2
KRI fuera de tolerancia
5
Riesgos altos
4
Acciones cerradas
ComponenteEstadoRevisado
Gobierno y culturaAl díasep
Estrategia y objetivosAl díajul
Revisión y monitorizaciónPendientemar
Riesgo y estrategia en el mismo sitio
Los objetivos del plan estratégico y los riesgos que los amenazan, conectados. Si cambia un objetivo, ves qué riesgos cambian con él.
Tu metodología, no la nuestra
Escalas de impacto y probabilidad, criterios de apetito y tipos de respuesta configurables. Puedes combinar COSO ERM con ISO 31000.
Del área al consejo
Cada responsable actualiza sus riesgos y sus indicadores, y el consejo recibe la foto completa sin que nadie consolide hojas a mano.
COSO ERM encaja con lo que ya haces
COSO ERM
Apetito de riesgo, indicadores clave, respuestas y reporte al consejo.
Estás aquíISO 31000
La norma internacional de gestión de riesgos, compatible con COSO ERM.
Ver solución →Gestión de riesgos
El módulo de GlobalSuite® sobre el que se monta tu modelo COSO ERM.
Ver solución →Auditoría interna
Revisa la eficacia de tu gestión de riesgos con tu plan de auditoría.
Ver solución →Preguntas frecuentes sobre COSO ERM
¿Qué diferencia hay entre COSO ERM y COSO Control Interno?
COSO Control Interno (2013) se centra en los controles que dan fiabilidad a la información y a las operaciones. COSO ERM (2017) es más amplio: trata cómo la empresa identifica y gestiona los riesgos que afectan a su estrategia. Se complementan y muchas organizaciones usan los dos.
¿COSO ERM se puede certificar?
No. Es un marco de referencia, no una norma certificable. Lo que sí se hace es evaluar el grado de madurez de la gestión de riesgos frente a sus componentes y principios, normalmente desde la auditoría interna.
¿Qué diferencia hay con ISO 31000?
Los dos persiguen lo mismo. ISO 31000 es una norma internacional más breve y general; COSO ERM es más detallado y muy usado en entornos de gobierno corporativo y auditoría. Se pueden combinar sin problema en la misma metodología.
¿Qué es el apetito de riesgo?
La cantidad de riesgo que la organización está dispuesta a aceptar para conseguir sus objetivos. Lo fija el consejo y se traduce en umbrales e indicadores clave de riesgo que permiten ver a tiempo si te estás saliendo de él.
¿Por dónde se empieza?
Por los objetivos estratégicos y el apetito de riesgo. Con eso claro, cada área identifica sus riesgos, se valoran con la misma escala y se eligen los indicadores que vas a seguir. Tienes más contexto en nuestro artículo ¿Qué es el modelo COSO?.
Riesgo y estrategia,
en el mismo sitio.
Te enseñamos tu apetito de riesgo y tus indicadores en GlobalSuite®.