



Un SCIIF que aguanta la revisión del auditor
Mapa de riesgos de la información financiera, controles, pruebas y el apartado F del informe de gobierno corporativo en una sola plataforma.


Qué es el SCIIF y qué te van a pedir
El SCIIF es el sistema de control interno sobre la información financiera que deben tener las sociedades cotizadas en España. Sirve para dar seguridad razonable de que las cuentas que se publican son fiables. El consejo es el responsable de que exista y funcione, y la comisión de auditoría supervisa su eficacia.
La referencia es el documento de la CNMV de 2010 sobre control interno de la información financiera en las entidades cotizadas, inspirado en COSO. Cada año la compañía describe su SCIIF en el apartado F del informe anual de gobierno corporativo, así que todo lo que se cuenta allí tiene que poder demostrarse con controles y evidencias.
- Supervisa
- CNMV
- Aplica a
- Emisores con valores admitidos a negociación en mercados regulados españoles
- Referencia
- Documento de la CNMV de 2010, con 5 componentes y 16 indicadores
- Se informa
- Apartado F del informe anual de gobierno corporativo
- Frecuencia
- Anual
1
Riesgos
Identificas los riesgos de error en cada epígrafe relevante de las cuentas.
2
Controles
Documentas los procesos y los controles que cubren cada riesgo.
3
Evaluación
Pruebas los controles y la auditoría interna informa a la comisión de auditoría.
4
Informe
Describes el sistema en el apartado F del informe de gobierno corporativo.
Los cinco componentes del SCIIF
F.1
Entorno de control
Quién es responsable del SCIIF, cómo se organiza y qué código ético lo respalda.
F.2
Evaluación de riesgos
Cómo se identifican los riesgos de error o fraude en la información financiera.
F.3
Actividades de control
Los controles sobre procesos, sistemas y juicios contables relevantes.
F.4
Información y comunicación
Políticas contables al día y canales para que la información llegue a quien la necesita.
F.5
Supervisión
Cómo la comisión de auditoría y la auditoría interna comprueban que el sistema funciona.
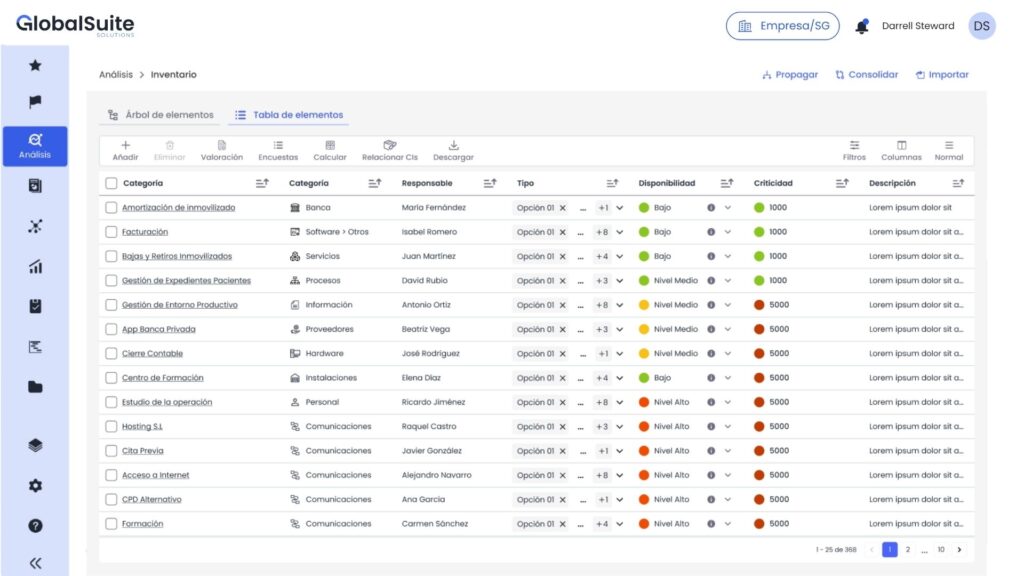
Gestiona el SCIIF en GlobalSuite®
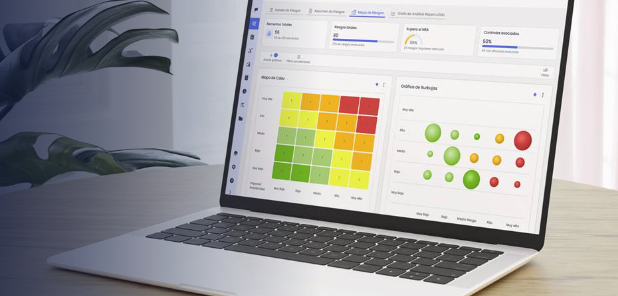
Del mapa de riesgos al informe de gobierno corporativo en un solo sitio, con cada control ligado a su responsable y a su evidencia.
Compliance›SCIIF›Mapa de riesgos
Epígrafes relevantesCuentas consolidadas 2026
CódigoEpígrafeProcesoRiesgo
EP-01
Importe neto de la cifra de negocios
Corte de operaciones
VentasAltoEP-02
Existencias
Valoración y obsolescencia
LogísticaMedioEP-03
Provisiones
Juicios y estimaciones
CierreAltoEP-04
Consolidación
Perímetro y eliminaciones
ReportingMedioCompliance›SCIIF›Matriz de controles
Controles por epígrafe64 controles · 6 sociedades
ControlResponsableFrecuenciaTipo
Revisión del corte de ventasPGP. GómezMensualManual
Recuento físico de existenciasLSL. SanzAnualManual
Aprobación de provisiones por comitéETE. TorresTrimestralManual
Cuadre de saldos intragrupoRMR. MolinaMensualAutomático
Compliance›SCIIF›Evaluación anual
51
Controles eficaces
9
Con debilidades
4
Sin probar
DebilidadEstadoPlazo
Corte de ventas sin evidencia en una filialEn curso30 nov
Política de provisiones sin actualizarAbierta15 dic
Accesos al sistema de consolidaciónCerrada2 oct
Compliance›SCIIF›Informe de gobierno corporativo
Apartado FBorrador para la comisión de auditoría
EpígrafeEstadoEvidencias
F.1 Entorno de controlRevisado12
F.2 Evaluación de riesgosRevisado8
F.3 Actividades de controlEn redacción64
F.5 SupervisiónEn redacción5
Un control, varias normas
Si tu grupo también cotiza en EE. UU., el mismo control sirve para el SCIIF y para SOX. Lo documentas y lo pruebas una vez.
Todo el grupo en el mismo sitio
Cada sociedad documenta y prueba sus controles, y el equipo corporativo ve el estado consolidado sin pedir hojas por correo.
La comisión de auditoría, al día
Informes de supervisión con el estado real de cada componente, listos para cada reunión de la comisión.
El SCIIF encaja con lo que ya haces
SCIIF
Mapa de riesgos, controles, evaluación anual y apartado F del informe de gobierno corporativo.
Estás aquíAuditoría interna
La supervisión del SCIIF dentro de tu plan anual de auditoría.
Ver solución →Gestión de riesgos
Los riesgos de la información financiera junto al resto de riesgos de la compañía.
Ver solución →Compliance penal
El código ético y el canal de denuncias, que el SCIIF también tiene en cuenta.
Ver solución →Preguntas frecuentes sobre el SCIIF
¿Quién está obligado a tener un SCIIF?
Las entidades con valores admitidos a negociación en mercados regulados españoles. Deben describir su sistema cada año en el informe anual de gobierno corporativo. Muchas empresas no cotizadas también lo implantan por exigencia de sus inversores o de su propio consejo.
¿Quién es responsable del SCIIF dentro de la empresa?
El consejo de administración es el responsable de que exista y se mantenga. La comisión de auditoría supervisa su eficacia, normalmente con el apoyo de la auditoría interna, y la dirección financiera se encarga de diseñarlo y hacerlo funcionar.
¿Qué son los cinco componentes y los indicadores de la CNMV?
El documento de la CNMV de 2010 organiza el SCIIF en cinco componentes: entorno de control, evaluación de riesgos, actividades de control, información y comunicación, y supervisión. Dentro de ellos recoge una serie de indicadores de referencia que guían lo que la compañía tiene que contar en el apartado F del informe de gobierno corporativo.
¿El auditor externo revisa el SCIIF?
La compañía puede pedir al auditor de cuentas que revise la información sobre el SCIIF que publica en el informe de gobierno corporativo. Si lo hace, el informe del auditor se incluye y, si no, hay que explicar por qué.
¿Qué relación tiene con SOX y con COSO?
El SCIIF se inspira en el marco de control interno de COSO, el mismo que usan la mayoría de las compañías para SOX. Si tu grupo está sujeto a las dos normas, gran parte de los controles y las pruebas sirven para ambas. Tienes más detalle en nuestra guía del SCIIF.
Tu SCIIF,
listo para el IAGC.
Te enseñamos tu mapa de riesgos y tus controles en GlobalSuite®.