



Controles SOX probados y listos para el auditor
Matriz de riesgos y controles, pruebas y certificaciones 302 y 404 en una sola plataforma, sin perseguir evidencias por correo.


Qué es SOX y qué te van a pedir
La ley Sarbanes-Oxley se aprobó en Estados Unidos en 2002 para proteger a los inversores tras los escándalos contables de aquellos años. Obliga a las sociedades que cotizan en EE. UU. a demostrar que su información financiera es fiable y que el control interno que la sostiene funciona. Si tu grupo cotiza allí, tu filial también entra en el perímetro.
Lo que más trabajo da es la sección 404: la dirección evalúa cada año el control interno sobre la información financiera y, en las compañías más grandes, el auditor externo emite su propia opinión. Para eso hacen falta controles documentados, pruebas con evidencias y deficiencias bien clasificadas.
- Ley
- Sarbanes-Oxley Act, Estados Unidos, 2002
- Supervisa
- La SEC; el PCAOB regula a los auditores
- Aplica a
- Sociedades que cotizan en EE. UU. y sus filiales, también las extranjeras
- Marco
- Lo habitual es COSO 2013, Control Interno
- Frecuencia
- Certificación trimestral y evaluación anual
1
Alcance
Eliges las cuentas y los procesos significativos y los riesgos de error en cada uno.
2
Documentación
Describes los procesos y montas la matriz de riesgos y controles.
3
Pruebas
Pruebas el diseño y la eficacia de cada control clave y guardas la evidencia.
4
Certificación
La dirección firma y el auditor externo revisa el resultado.
Las tres secciones que más pesan
302
Certificación de la dirección
El consejero delegado y el director financiero certifican los estados financieros y los controles sobre la información que publican en cada informe periódico.
404
Evaluación del control interno
La dirección evalúa cada año el control interno sobre la información financiera. En las compañías más grandes, el auditor externo da su opinión.
906
Responsabilidad penal
Firmar una certificación sabiendo que no es cierta puede acarrear multas y penas de prisión para los firmantes.
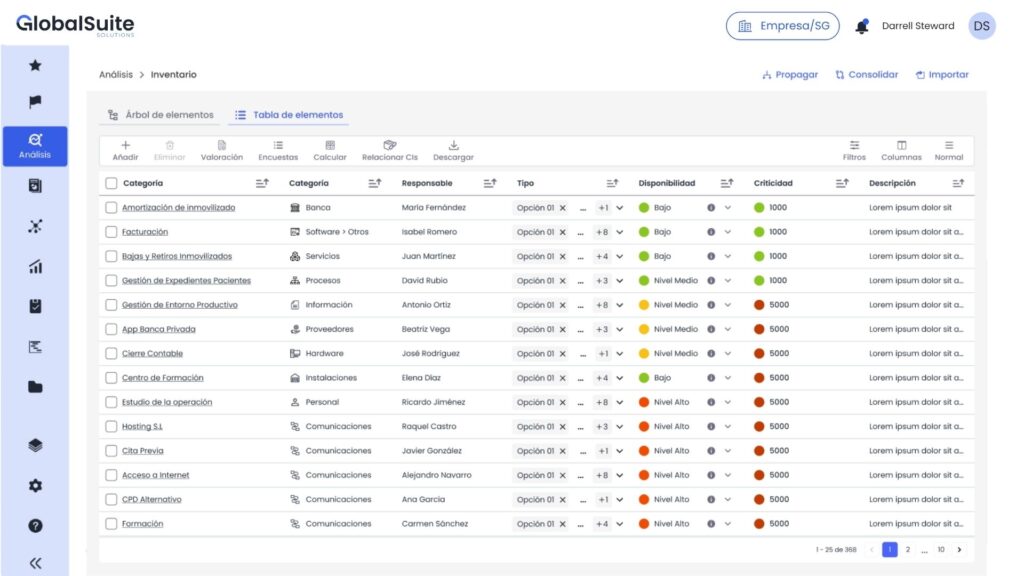
Prepara SOX en GlobalSuite®
Del alcance a la certificación en un solo sitio, con cada control ligado a su responsable, su prueba y su evidencia.
Compliance›SOX›Alcance
Procesos significativosEjercicio 2026 · 4 procesos en alcance
CódigoProcesoCuentaRiesgo
PR-01
Ingresos y cobros
Reconocimiento de ventas
VentasAltoPR-02
Compras y pagos
Facturas y proveedores
AcreedoresMedioPR-03
Nóminas
Altas, bajas y pagos
PersonalMedioPR-04
Cierre contable
Asientos manuales y ajustes
VariasAltoCompliance›SOX›Matriz de riesgos y controles
Controles clave38 controles · 21 clave
ControlResponsableFrecuenciaTipo
Conciliación bancaria revisadaJRJ. RamosMensualManual
Aprobación de asientos manualesMRM. RuizDiariaManual
Bloqueo de pedidos sin créditoALA. LópezContinuaAutomático
Revisión de accesos al ERPCPC. PérezTrimestralManual
Compliance›SOX›Pruebas de eficacia
16
Sin excepciones
3
Con excepciones
2
Pendientes
PruebaResultadoFecha
Conciliación bancaria · muestra de 2 mesesEficaz14 oct
Asientos manuales · muestra de 251 excepción9 oct
Revisión de accesos al ERP · T3Eficaz2 oct
Cálculo de provisionesPendiente—
Compliance›SOX›Deficiencias
Deficiencias y remediación3 abiertas · cierre del ejercicio en diciembre
CódigoDeficienciaClasificaciónEstado
DF-01
Asiento sin aprobación
Control de asientos manuales
DeficienciaEn cursoDF-02
Usuario genérico en el ERP
Segregación de funciones
SignificativaAbiertaDF-03
Conciliación fuera de plazo
Tesorería
DeficienciaCerradaUn control, varias normas
El mismo control sirve para SOX, para el SCIIF y para tu auditoría interna. Lo documentas y lo pruebas una vez.
Subcertificaciones en cascada
Cada responsable de proceso firma su parte antes de que lo haga la dirección. Queda registro de quién firmó qué y cuándo.
El auditor entra y lo encuentra
Pruebas, muestras y evidencias ordenadas por control, para que el auditor externo no tenga que pedírtelas una a una.
SOX encaja con lo que ya haces
SOX
Alcance, matriz de controles, pruebas, deficiencias y certificaciones 302 y 404.
Estás aquíAuditoría interna
Planifica y ejecuta tus auditorías con las mismas pruebas y evidencias de SOX.
Ver solución →Gestión de riesgos
Los riesgos de la información financiera dentro del mapa de riesgos de toda la empresa.
Ver solución →Compliance
Las obligaciones de SOX junto al resto de normas que tiene que cumplir el grupo.
Ver solución →Preguntas frecuentes sobre SOX
¿A quién aplica SOX?
A las sociedades registradas ante la SEC porque cotizan en Estados Unidos, incluidas las extranjeras. Las filiales de esos grupos, también las españolas, suelen tener que documentar y probar sus controles para que el grupo pueda certificar.
¿Qué pide exactamente la sección 404?
Que la dirección evalúe cada año la eficacia del control interno sobre la información financiera y lo publique en el informe anual. En las compañías de mayor tamaño, además, el auditor externo emite una opinión sobre ese control interno.
¿Qué diferencia hay entre una deficiencia significativa y una debilidad material?
Una debilidad material existe cuando hay una posibilidad razonable de que un error importante en las cuentas no se prevenga ni se detecte a tiempo. La deficiencia significativa es menos grave, pero lo bastante relevante como para comunicarla a los responsables del gobierno de la compañía.
¿Qué marco de control se usa?
La mayoría de las compañías usan COSO 2013, el marco integrado de control interno de COSO. Es también la referencia del SCIIF español, así que gran parte del trabajo se aprovecha para las dos normas.
¿Se puede llevar SOX en hojas de cálculo?
Se puede, y es como lo hacen muchas empresas al principio. El problema llega con varias filiales, cientos de controles y cada año un auditor pidiendo evidencias. Tener controles, pruebas y deficiencias en un solo sitio evita versiones duplicadas y pérdidas de información. Tienes más contexto en nuestro artículo ¿Qué es la Ley SOX o Ley Sarbanes Oxley?.
Llega a la auditoría SOX
con todo probado.
Te enseñamos tu matriz de controles y tus pruebas en GlobalSuite®.