


Die Identifikation und Bewertung von Risiken (mit den zugehörigen Risikolandkarten) gehört heute zu den unverzichtbaren Säulen der Unternehmensführung. In einem zunehmend globalisierten Umfeld, das sich ständig verändert und Unternehmen auf die eine oder andere Weise treffen kann, verschafft es einen Wettbewerbsvorteil, Situationen mit negativen Folgen vorherzusehen. Das hilft wiederum, die eigenen Ziele zu erreichen.
Organisationen müssen deshalb Verfahren einführen, mit denen sie potenzielle Bedrohungen für ihre Prozesse, Dienstleistungen oder Tätigkeiten erkennen. Ebenso müssen sie die bereits umgesetzten Kontrollmaßnahmen analysieren, die dazu dienen, die Wahrscheinlichkeit und die Auswirkung zu mindern, falls diese Bedrohungen eintreten. Außerdem müssen sie zusätzliche Maßnahmen ergreifen können, um Risiken zu senken, die über dem für das Unternehmen akzeptablen Risikoniveau liegen.
Risikomanagement und Risikolandkarte mit ISO 31000
Die Norm ISO 31000 beschreibt den Risikomanagementprozess systematisch und im Detail und legt eine Reihe von Grundsätzen fest, deren Einhaltung ein wirksames Risikomanagement sicherstellt. Auch wenn die Norm nicht zertifizierbar ist, bringt sie Unternehmen großen Nutzen. Wie die Norm selbst sagt, ist der Zweck des Risikomanagements die Schaffung und der Schutz von Werten; es verbessert die Leistung, fördert Innovation und unterstützt das Erreichen von Zielen. Welche Grundsätze sind für ein wirksames und effizientes Risikomanagement zu beachten?
- Integriert: Das Risikomanagement ist fester Bestandteil aller Tätigkeiten der Organisation.
- Strukturiert und umfassend, damit die Ergebnisse stimmig und vergleichbar sind.
- Angepasst und verhältnismäßig zum internen und externen Kontext der Organisation.
- Einbeziehend, mit einer angemessenen Beteiligung aller betroffenen interessierten Parteien.
- Dynamisch, weil Risiken entstehen, sich verändern oder verschwinden können und die Organisation diese Veränderungen vorhersehen, erkennen und angemessen darauf reagieren muss.
- Beste verfügbare Informationen, sowohl historische als auch aktuelle, sowie Erwartungen.
- Menschliche und kulturelle Faktoren, die alle Ebenen und Phasen des Risikomanagements stark beeinflussen.
- Kontinuierliche Verbesserung.
Wie man eine Risikolandkarte erstellt
Die Erstellung der Risikolandkarte umfasst die folgenden Phasen:
- Risikoidentifikation: In dieser Phase werden die verschiedenen Risiken gesucht, erkannt und beschrieben, die das Erreichen der Ziele der Organisation beeinträchtigen können. Für eine korrekte Identifikation sollten Sie mit den Personen sprechen, die die Bereiche und Prozesse der Organisation gut kennen und die Identifikation deshalb sachkundig durchführen können.
- Risikoanalyse: In dieser Phase werden Unsicherheiten, Risikoquellen, Auswirkungen, Wahrscheinlichkeiten, Ereignisse, Szenarien, Kontrollen und deren Wirksamkeit im Detail betrachtet. Im Kern werden die Eintrittswahrscheinlichkeit des Risikos und die Auswirkung seiner Folgen eingestuft und bewertet, um das Risikoniveau der Organisation so genau wie möglich zu bestimmen.
- Risikobewertung: Nach der Risikoanalyse werden die Ergebnisse ausgewertet, um über die Risikobehandlung zu entscheiden. Diese Phase der Auswertung und Entscheidung heißt Risikobewertung. Grundsätzlich gibt es vier Möglichkeiten, mit den ermittelten Risiken umzugehen:
- Das Risikoniveau senken, indem die Organisation geeignete Maßnahmen umsetzt.
- Das Risiko auf Dritte übertragen, etwa durch eine Versicherung oder durch Auslagerung der Tätigkeit, sodass der Dienstleister das Risiko steuert.
- Das Risiko akzeptieren: Die Organisation unternimmt nichts und trägt die Folgen, wenn die Bedrohung eintritt.
- Die mit dem Risiko verbundene Tätigkeit einstellen und so die Eintrittswahrscheinlichkeit beseitigen.
- Risikobehandlung: Ein Risiko zu behandeln bedeutet, Optionen auszuwählen und umzusetzen, mit denen ihm begegnet wird. Für alle Risiken, die die Organisation nicht trägt, ist ein Behandlungsplan aufzustellen, der die umzusetzenden Maßnahmen, Fristen, Verantwortliche und die durchzuführenden Tätigkeiten beschreibt. Die Umsetzung des Plans sollte regelmäßig verfolgt werden, damit der Stand jeder Maßnahme bekannt ist.
Wie man eine Risikolandkarte liest
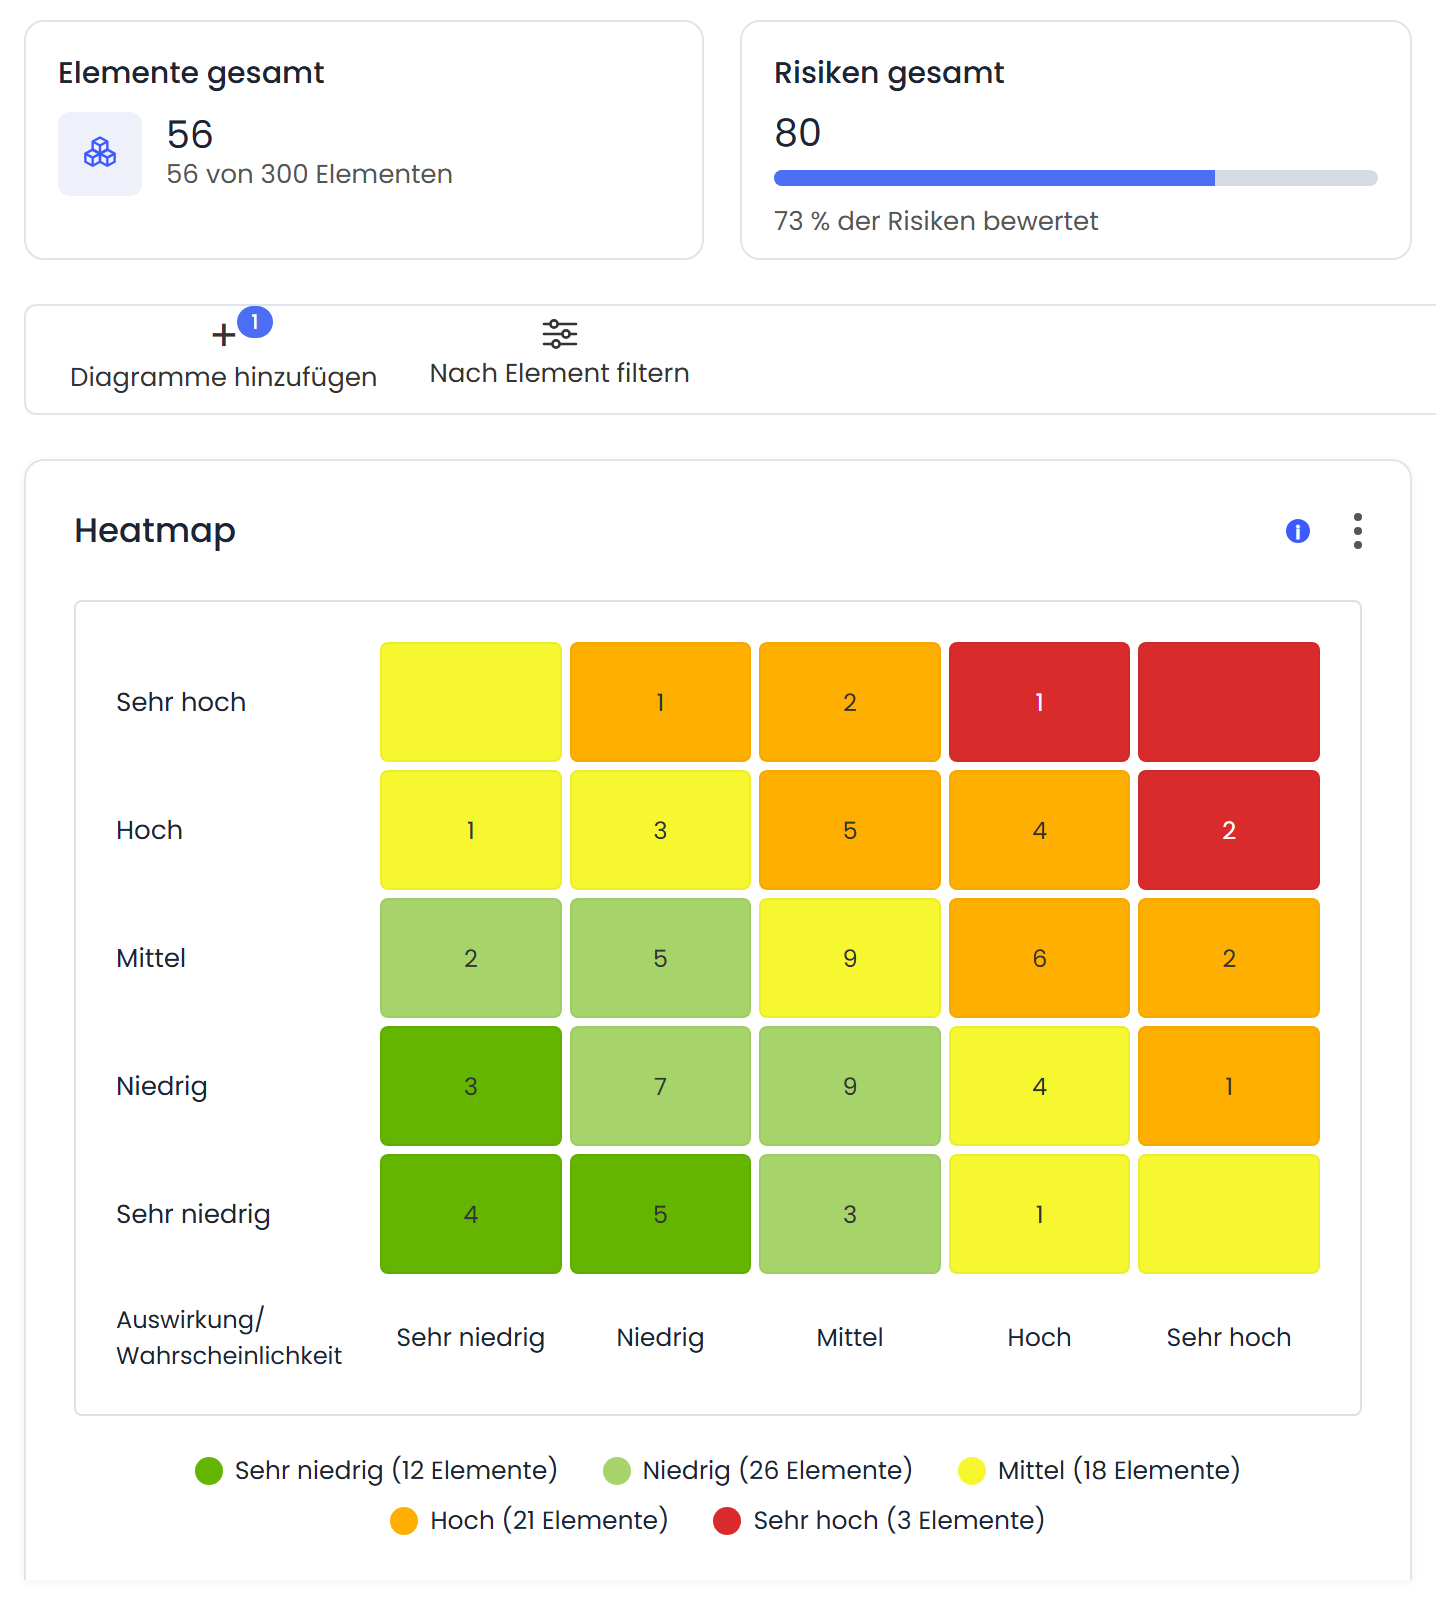
Das Ergebnis dieser Phasen wird in eine Matrix aus Wahrscheinlichkeit und Auswirkung eingetragen: die Heatmap. Jedes Risiko landet in dem Feld, das seiner Bewertung entspricht, und die Farbe des Feldes zeigt sein Niveau. Auf einen Blick ist zu sehen, was zuerst behandelt werden muss.
Sinnvoll wird die Landkarte erst durch die Linie, die Akzeptables von Inakzeptablem trennt, also durch den Risikoappetit, übertragen auf die Skala der Landkarte. Legt die Organisation im Beispiel ihr akzeptables Niveau bei 9 fest, brauchen Ransomware (R1), Datenabfluss (R2), Einkaufsbetrug (R6) und Lieferverzögerungen (R7) einen Behandlungsplan. Die übrigen werden akzeptiert und überwacht.
Es lohnt sich, die Landkarte zweimal zu zeichnen: mit dem Risiko vor den Kontrollen und mit dem, was danach übrig bleibt. Der Vergleich zeigt, was die Kontrollen leisten, und genau das wird dem Gremium vorgelegt. Wir erklären es an einem Beispiel in inhärentes Risiko und Restrisiko.
Vorteile einer Software für Risikolandkarten
Wer den gesamten Prozess nach ISO 31000 durchgeht, merkt schnell, dass eine wirksame und effiziente Umsetzung in der eigenen Organisation ein Softwarewerkzeug braucht, das den Prozess automatisiert. Es handelt sich um Teamarbeit zwischen mehreren Bereichen der Organisation mit jeweils eigenen Verantwortlichkeiten, die zusammen das Ziel erreichen.
Eine Software für das Risikomanagement bringt viele Vorteile. Drei der wichtigsten sind:
- Zentrale Identifikation aller zu analysierenden Risiken. Die Informationen aus den Arbeitstreffen mit den Bereichs- und Prozessverantwortlichen lassen sich als Risikokatalog strukturieren, der später für die Risikoanalyse genutzt wird. So entsteht eine Wissensbasis über die typischen Risiken der Organisation, die sich für neue, ähnliche Bereiche oder Prozesse wiederverwenden lässt.
- Ein automatisierter Prozess für die Risikoanalyse. Ein Softwarewerkzeug mit ausreichenden Integritätsmaßnahmen sorgt dafür, dass die Risikoanalyse jedes Verantwortlichen vergleichbare Ergebnisse liefert, weil die Berechnung nicht verändert werden kann. Wird der Prozess zudem über den Versand von Bewertungsfragebögen automatisiert, sind alle Informationen schneller beisammen.
- Konsolidierung und Nachvollziehbarkeit aller Risiken. Liegen alle Informationen zentral an einem Ort, sind die Daten der gesamten Organisation konsolidiert und die Endergebnisse nachvollziehbar. Konsolidierte Berichte lassen sich zudem schnell und einfach erstellen, und manuelle Fehler beim Zusammenführen verstreuter Informationen entfallen.
Im Modul Risikomanagement von GlobalSuite® entsteht die Heatmap direkt aus der Analyse: Jedes Feld zeigt, wie viele Risiken es enthält, und die Risiken über Ihrem akzeptablen Niveau erscheinen rot, ohne dass Sie sie suchen müssen.
Außerdem unterstützt Sie GlobalSuite Solutions mit der Software bei der Einführung Ihres Risikomanagementsystems, sodass es fest in Ihrer Organisation verankert ist. Ihre Vorteile:
- Sie erhöhen die Wahrscheinlichkeit, Ihre Geschäftsziele zu erreichen.
- Sie erkennen Chancen und Bedrohungen besser.
- Sie stärken das Vertrauen der interessierten Parteien.
- Sie verbessern Ihre Kontrollen.
- Sie setzen die Ressourcen für die Risikobehandlung wirksam ein.
- Sie verbessern Schadensverhütung und Vorfallmanagement.