
TPRMThird-Party Risk Management
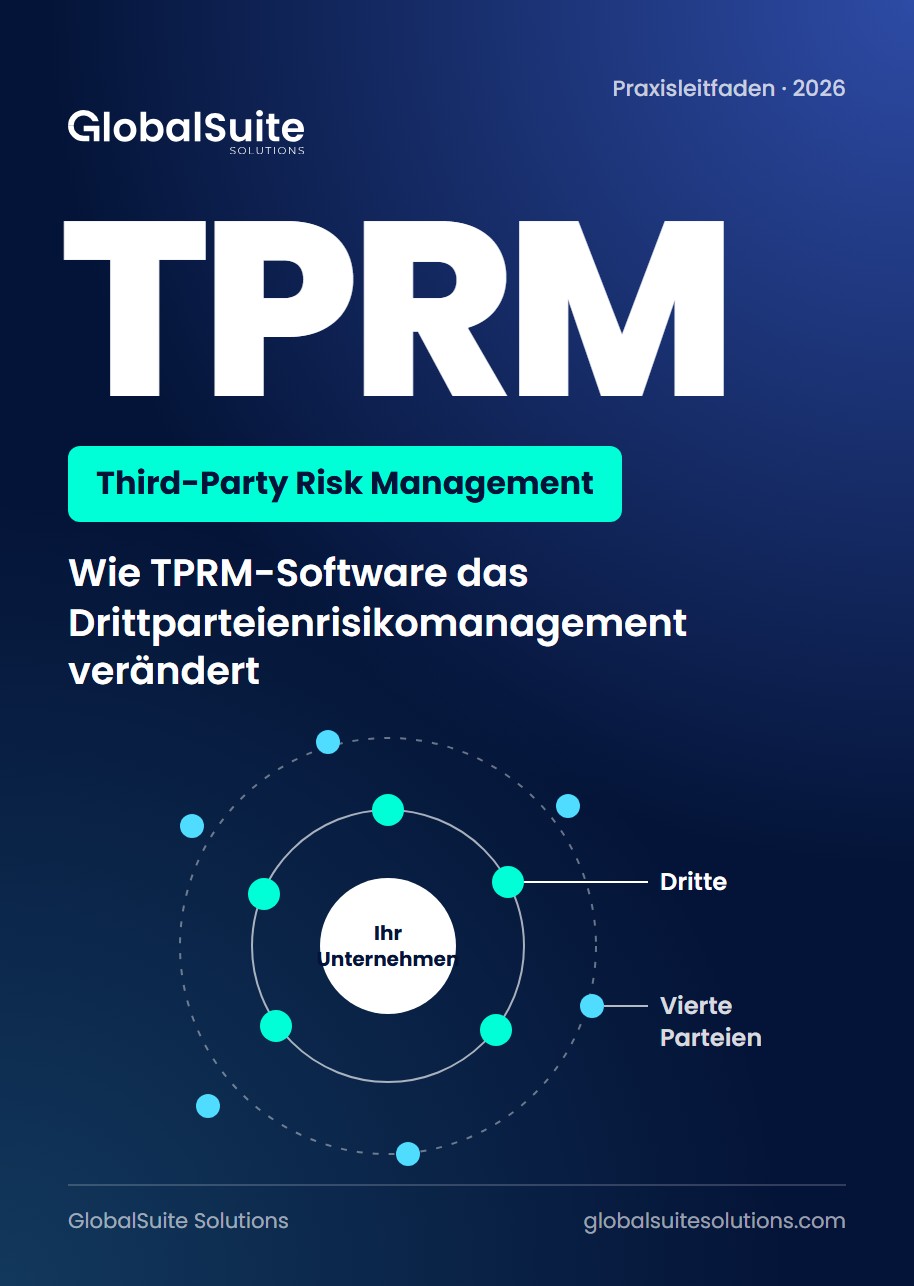
Wie TPRM-Software das Drittparteienrisikomanagement verändert
Wie du das Risiko jedes Lieferanten erkennst, bewertest und senkst, mit drei Praxisbeispielen.
Leitfaden herunterladenPlattform
All-in-one-GRC-Plattform
KI in allen Modulen integriert
Der gemeinsame Motor aller Module
GRC für Ihre Branche
GlobalSuite® mit Ihren Tools verbinden

Normen und Frameworks
ISO-Normen
Regulierungen
Einmal dokumentieren, alle erfüllen.
Ressourcen
 ReferenzEMT Madrid: zentrales Datenschutzmanagement mit GlobalSuite®Referenz lesen

 G2-BewertungenWas Anwender täglich mit GlobalSuite® erlebenBewertungen lesenSchon Kunde? Jetzt bewerten
Beliebte Suchen
Wie du das Risiko jedes Lieferanten erkennst, bewertest und senkst, mit drei Praxisbeispielen.
Leitfaden herunterladen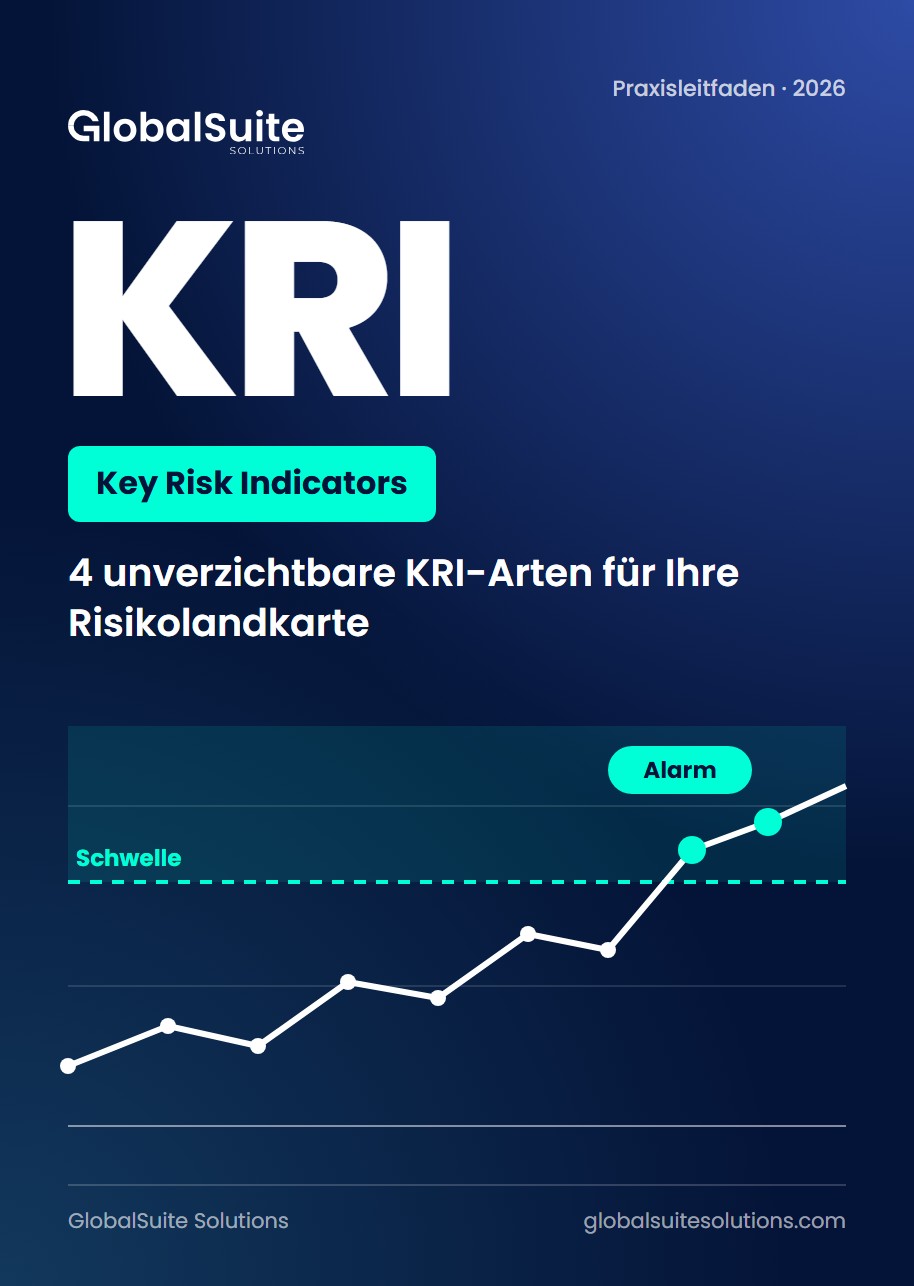
KPI und KRI im Vergleich und vier Kennzahlen mit Alarmschwelle für deine Risikolandkarte.
Leitfaden herunterladen
Eine erprobte Methodik in drei Aufgaben: Elemente ordnen, Risiken bewerten, Kontrollen messen.
Leitfaden herunterladen
Mehrere Risikoanalysen in einem Tool und wie viel Zeit jede weitere einspart.
Leitfaden herunterladen
Praxisleitfaden zur Risikoquantifizierung: Was sie ist, warum man nach Szenarien und nicht nach Einzelrisiken quantifiz…
Mehr erfahren
Automatisierung und Zentralisierung des Risikomanagements
Mehr erfahren
Aktualisierung und Anpassung des Risikomanagements
Mehr erfahren
Wie Sie nach ISO 31000 eine Risikolandkarte erstellen, wie man eine Heatmap liest und welche Vorteile eine Software für…
Mehr erfahren
Was Key Risk Indicators (KRI) sind, wie man sie über Wahrscheinlichkeit, Auswirkung oder Wirksamkeit von Maßnahmen defi…
Mehr erfahren
Drei bekannte Methoden zur Bewertung von Informationssicherheitsrisiken im Vergleich: MEHARI, EBIOS (heute EBIOS Risk M…
Mehr erfahren
Was das COSO-Modell ist, wie es sich entwickelt hat, die fünf Komponenten und 17 Grundsätze des internen Kontrollsystem…
Mehr erfahren
Was Risikoappetit ist, wie er sich von Risikotoleranz und Risikokapazität unterscheidet, wie man eine Risikoappetit-Erk…
Mehr erfahren