Em busca de um marco de riscos de TI
Todas as organizações têm riscos; o que as diferencia é a forma de gerenciá-los. Uma organização madura tem um processo de gestão de riscos que permite informar à alta administração quais são esses riscos e levá-los em conta na tomada de decisão.
Além disso, as organizações que incorporam a gestão de riscos à tomada de decisão conseguem criar oportunidades e ganham vantagem competitiva sobre as que não os gerenciam de forma adequada.
Com a dependência atual da Tecnologia da Informação, os riscos de TI que as organizações enfrentam ganharam peso considerável no alcance dos objetivos de negócio. O caráter transversal desses riscos, somado à complexidade de gerenciá-los, torna essa tarefa difícil. Por isso, as organizações consideram a implantação de frameworks que permitam avaliar os riscos, processá-los e obter resultados.
Um dos passos cruciais ao implantar um marco de gestão de TI é conciliar os processos tecnológicos e de negócio, alinhando o ambiente de TI às necessidades do negócio para gerar valor.
COBIT 2019 da ISACA
Sem experiência prévia, definir todos esses processos e suas inter-relações não é simples. As organizações buscam implementá-los a partir de padrões conhecidos, já adotados pelo mercado e com resultados comprovados. Um exemplo é o COBIT, que recentemente teve uma atualização em 2019.
Originalmente, o COBIT foi publicado em 2012 pela ISACA em resposta aos novos padrões que surgiam no mercado: o modelo de capacidade de processos proposto pela ISO 15504 SPICE e a distinção que a ISO 38500 fazia entre governança corporativa e gestão. Com isso, os processos deixam de ter apenas dois estados (implementados ou não) e passam a ter diferentes estados de implantação conforme seu grau de maturidade. Para isso, o COBIT propõe seis níveis, que vão de 0, o nível de capacidade mais básico, a 5, em que o processo está totalmente definido e seu desempenho é medido para melhorar continuamente.
Esse padrão não pretende substituir, e sim conciliar, as diferentes normas e padrões, como a ISO 20000, a ISO 27000 etc., identificando resultados desejáveis e oferecendo métodos para alcançá-los.
O COBIT se baseia em seis princípios para estruturar um sistema de governança:
- Gerar valor e atender às partes interessadas
- Cobrir a empresa de ponta a ponta
- Sistema de governança dinâmico
- Separar a governança da gestão
- Adaptação às necessidades da empresa
- Sistema de governança integral
A governança garante o alinhamento dos processos e objetivos da organização às necessidades, condições e interesses das partes interessadas. Por outro lado, é preciso considerar a alta administração, cujos esforços se concentram em gerar benefícios e otimizar riscos e recursos.
O COBIT, na edição de 2019, reúne mais de 25 anos de experiência e conta com 40 objetivos para que os objetivos de tecnologia e informação contribuam para os objetivos da organização. Esses objetivos estão organizados em diferentes perspectivas, conforme a imagem a seguir:
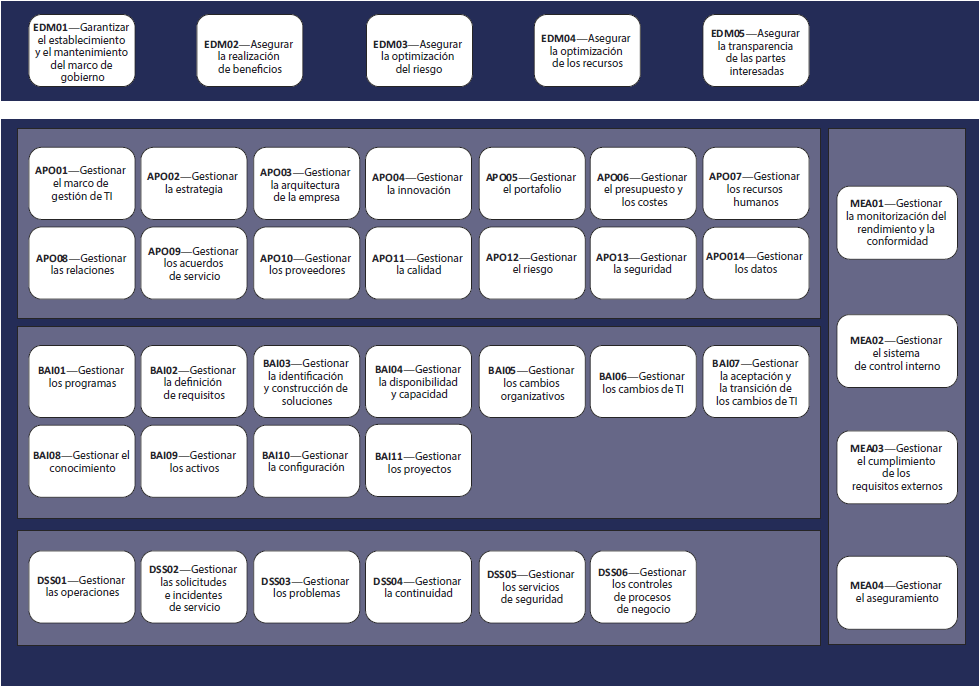
*Fonte – COBIT 2019 da ISACA International
Para criar e sustentar um sistema de governança, o COBIT define uma série de componentes básicos. Além disso, o padrão inter-relaciona esses elementos e define os diferentes produtos de trabalho que eles utilizam. Esses componentes são:
- Processos
- Estruturas organizacionais
- Princípios, políticas e procedimentos
- Informação
- Cultura, ética e comportamento
- Pessoas, habilidades e competências
- Serviços, infraestrutura e aplicações
Como vimos na sua definição, a gestão de riscos é um processo essencial que relaciona governança e gestão, ligando as necessidades do negócio à parte operacional para garantir o cumprimento dos objetivos.
Independentemente de o marco de gestão de riscos se basear ou não nesse padrão, a organização deverá contar com os mecanismos adequados para gerenciar os processos implantados. Será preciso definir os diferentes processos, identificar objetivos, associar riscos, definir painéis de indicadores que apoiem a tomada de decisão etc. Isso só é possível com ferramentas colaborativas, parametrizáveis e que permitam uma gestão integrada de todos os processos.
Processos como gestão de mudanças, gestão de capacidade ou disponibilidade, gestão de configuração, gestão de ativos e gestão de riscos exigem um alto grau de automação e de inter-relação para aproveitar os esforços realizados, já que a maioria deles tem atividades em comum.
Na GlobalSuite Solutions, oferecemos as ferramentas e a consultoria necessárias para implantar um marco de gestão de riscos de TI transversal a toda a organização e parametrizado para obter os resultados esperados, apoiando a tomada de decisão e a gestão adequada dos seus riscos.