




Le blog GRC de GlobalSuite Solutions
Réglementation, risques, cybersécurité et nouveautés produit, expliqués par les experts qui construisent GlobalSuite® chaque jour.
Nouveautés de GlobalSuite® Quantum
Chaque version, expliquée : ce qui change dans la plateforme et ce que votre équipe y gagne.
produit
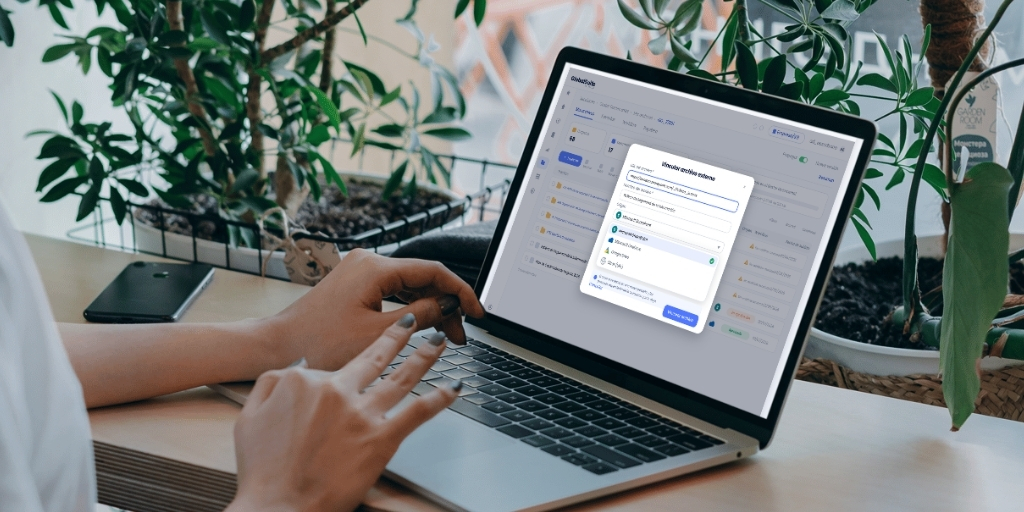
8 minGlobalSuite® Quantum : intégration avec SharePoint, OneDrive et Google Drive
En savoir plus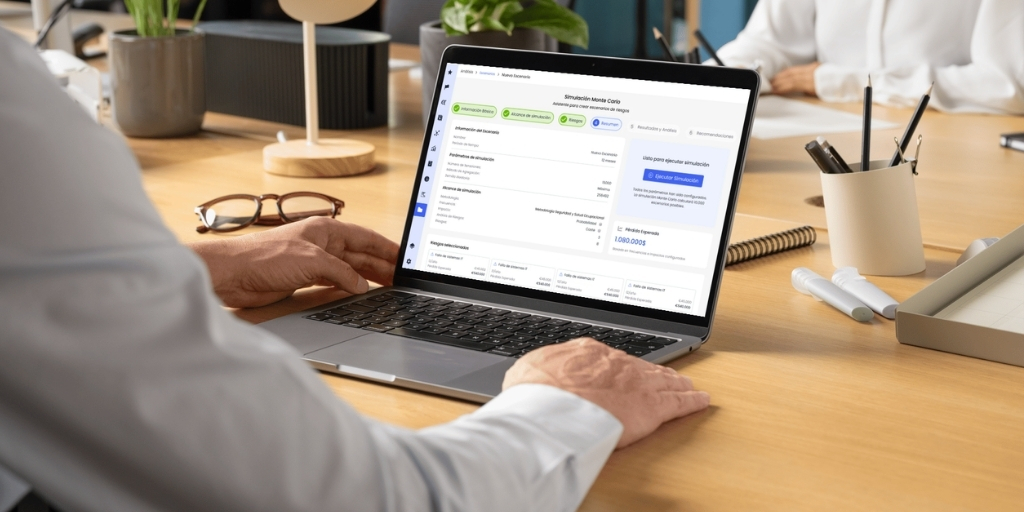 Avec IA
produit
3 minQuantification des risques dans GlobalSuite Quantum : simulez, quantifiez et décidez
En savoir plus
produit
8 minAutomatisations GlobalSuite® Quantum : de la donnée au workflow automatisé dans votre GRC
En savoir plusTous les articles
Thèmes
Risques
5 minRisque opérationnel : types et stratégies pour une gestion efficace
En savoir plus
GRCRiesgos
4 minContrôle et gestion des risques : quelle est la différence et pourquoi est-ce important ?
En savoir plus
AuditRisques
3 minL’audit interne à l’ère du numérique : s’adapter aux nouvelles technologies
En savoir plus
Risques
4 minDéfis et opportunités en matière de gestion des risques d’ici 2025
En savoir plus
Risques
5 minComprendre les risques liés au cloud
En savoir plus
Risques
7 minInfrastructures critiques : exigences et conformité à la loi PIC
En savoir plus
RiesgosRisques
7 minISO 31000 : la norme qui vous aide à gérer les risques
En savoir plus
Risques
4 minQu’est-ce que les cyber-risques et quel est leur impact sur les entreprises ?
En savoir plus
RiesgosRisques
5 minComment gérer les cartes des risques : criminels, éthiques et commerciaux
En savoir plus
RiesgosRisques
6 minLa cartographie des risques dans votre entreprise
En savoir plus
GRCRiesgos
3 minERM vs GRC : connaissez-vous la différence ?
En savoir plus
ConformitéRisques
5 minSynergies entre les normes de risque et de conformité
En savoir plus
RiesgosRisques
4 minComment aborder les contrôles dans une stratégie de gestion des risques
En savoir plus
RiesgosRisques
4 minLes indicateurs clés dans un programme de gestion des risques
En savoir plus
Risques
5 minQu’est-ce qu’ITIL et à quoi sert-il ?
En savoir plus
RiesgosRisques
8 minMéthodes d’évaluation des risques : MEHARI, EBIOS, OCTAVE
En savoir plus
RiesgosRisques
8 minQu’est-ce que le modèle COSO ? Comment gérer les risques
En savoir plus17 articles sur 17