Fonctionnalités de la plateforme GRC GlobalSuite®
Les fonctions communes à tous les modules. On les configure une fois et elles servent aux Risques, à la Sécurité, à la Conformité, à la Continuité, à la Confidentialité ou à l'Audit.
Conformité réglementaire
Plus de 50 normes déjà chargées et découpées en exigences.
Normes ISO, règlements européens comme DORA, NIS2 ou l'AI Act, et référentiels comme COSO ou NIST. Vous cochez celles qui s'appliquent à votre organisation, vous répondez à chaque exigence avec ses contrôles et ses preuves, et vous savez à tout moment où vous en êtes.
- Toujours à jour. Si une norme évolue, nous vous prévenons dans la plateforme.
- Chaque exigence a son responsable. Avec son statut : vous savez ce qui reste à faire et par qui, sans relancer personne par e-mail.
- Prêt à rendre des comptes. Le rapport pour la direction ou l'auditeur sort de la plateforme avec les données du jour.
Utilisé dansConformitéSécuritéConfidentialitéContinuité
Voir toutes les normes et référentielsL’IA intégrée à chaque module
Elle analyse, rédige et vérifie avec vous. Les décisions restent les vôtres.
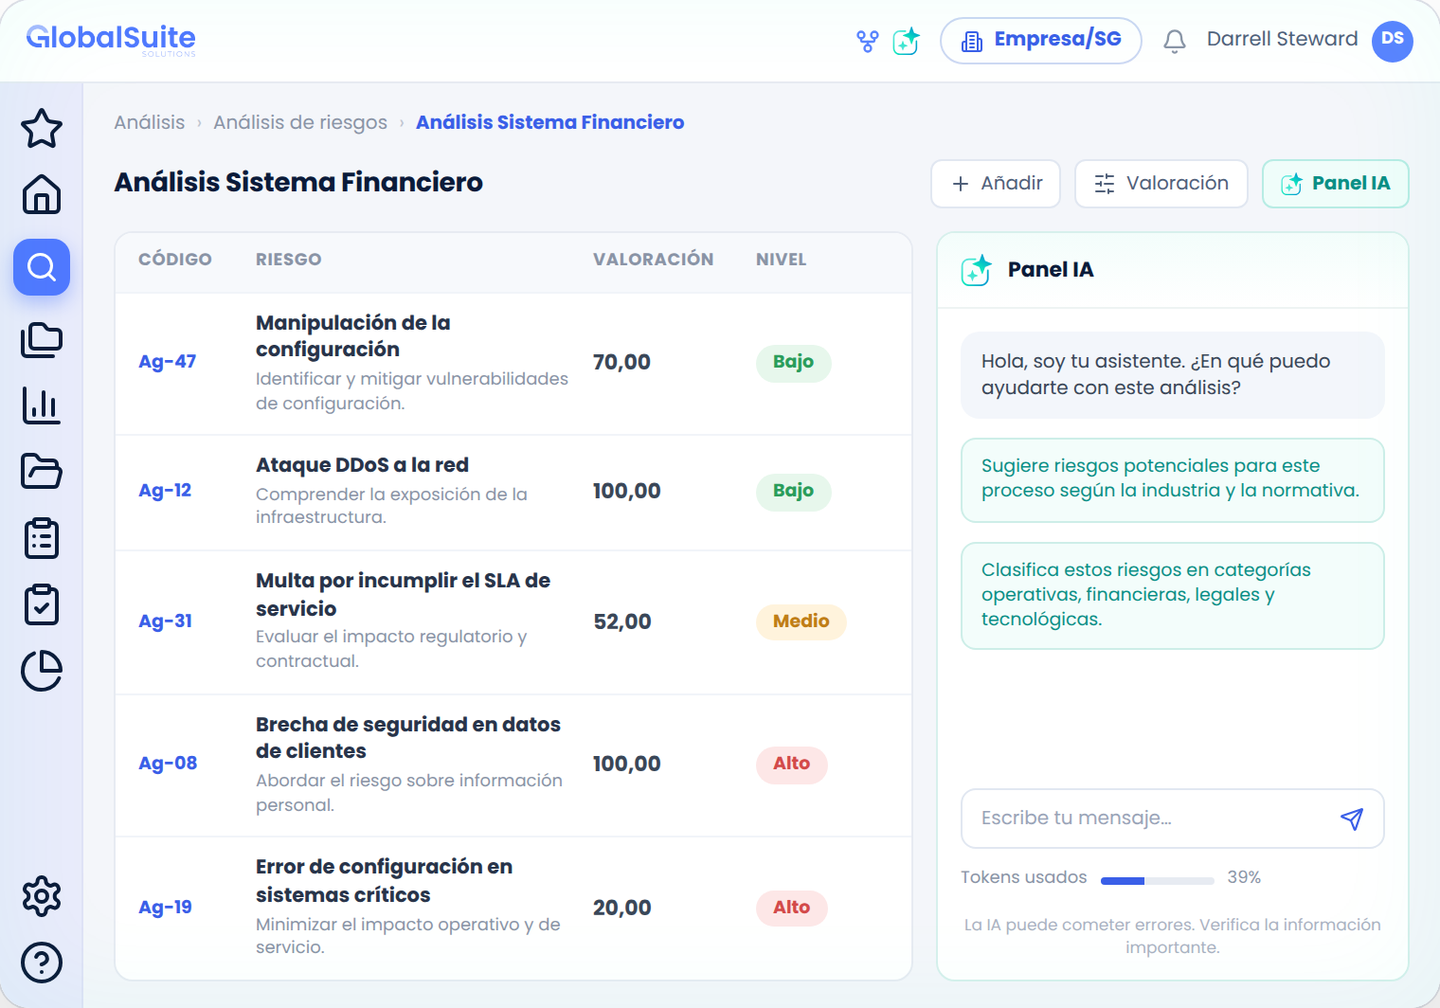
L’IA de GlobalSuite® travaille dans chaque module et sur vos données, sur l’écran que vous utilisez déjà. Elle propose, votre équipe valide : chaque suggestion se vérifie et laisse une trace.
- RisquesSuggère des risques et des contrôles selon votre secteur et votre réglementation, et les classe par impact.
- PolitiquesRédige des politiques alignées sur l’ISO 27001 et les autres référentiels, avec les renvois à la norme.
- ÉcartsCompare vos contrôles à chaque référentiel et montre où manquent des preuves avant l’auditeur.
- En chiffresSimule des milliers de scénarios : perte attendue, VaR et ROI de chaque plan de traitement.
Contrôles internes
Un seul catalogue de contrôles pour toutes les normes.
Un contrôle est une mesure concrète pour réduire un risque ou respecter une exigence : revoir les droits d'accès chaque trimestre, chiffrer les sauvegardes, former les équipes au phishing. Dans GlobalSuite®, chaque contrôle est créé une seule fois, avec son responsable, sa fréquence et ses preuves, et relié à toutes les exigences qu'il couvre.
Si l'ISO 27001, NIS2 et DORA demandent la même chose, vous le documentez une fois et cela vaut pour les trois. Quand l'audit arrive, la preuve est déjà là où elle doit être.
Utilisé dansSécuritéConformitéConfidentialitéAudit
Automatisation des workflows
Des règles qui font à la place de votre équipe le travail répétitif.
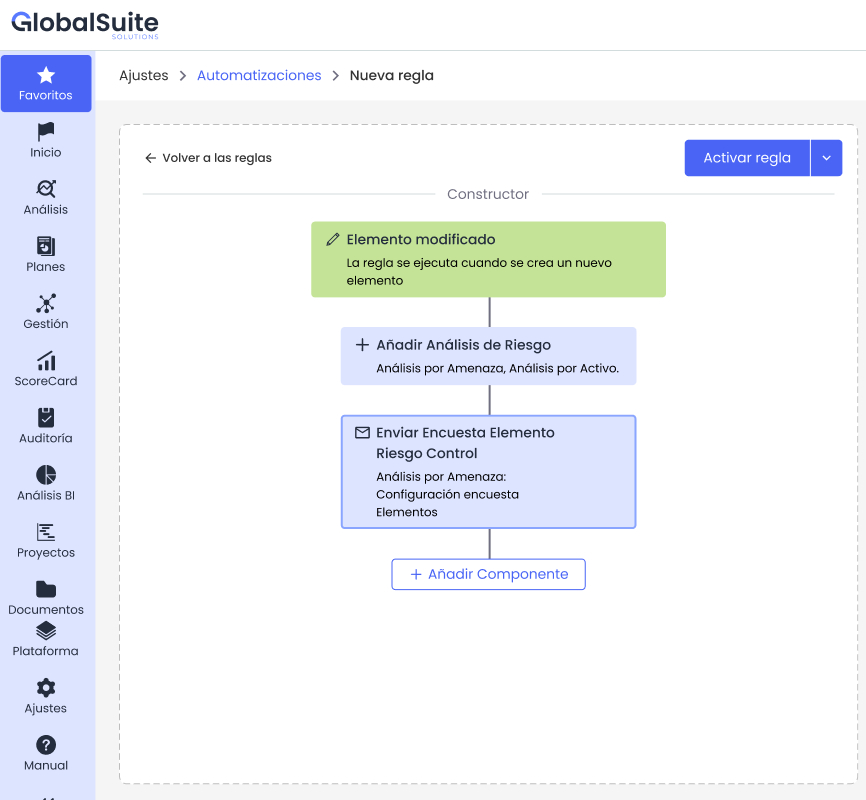
Une automatisation est une règle du type « quand ceci se produit, fais cela ». Elle se construit dans un éditeur visuel, sans coder : vous choisissez ce qui la déclenche, les conditions à remplir et ce que la plateforme doit faire. Chaque exécution est enregistrée, avec qui, quand et quel résultat ; elle vous sert donc aussi de preuve.
- DéclencheurUn risque, un processus, un fournisseur ou un actif est créé ou modifié.
- ConditionsSeulement si le risque devient élevé, si le fournisseur est critique…
- BranchesDes chemins différents selon la condition remplie.
- ActionsNotifier, lancer un questionnaire, attribuer des contrôles ou ouvrir un plan.
Par exempleUn fournisseur devient critique : son évaluation est lancée et l'équipe tiers reçoit l'alerte. Personne n'a besoin d'y penser.
Utilisé dansRisquesContinuitéRisque tiers
Comment fonctionnent les automatisationsÉvaluations et questionnaires
Des questionnaires qui partent, reçoivent leurs réponses et se consolident sans tableur.
C'est la façon de recueillir l'information de toute l'organisation sans relancer personne par e-mail. Chaque responsable ne reçoit que ce qui le concerne (ses processus, ses actifs, ses contrôles) et répond dans la plateforme, avec les échelles de votre méthodologie. Les réponses ne sont recopiées nulle part : elles mettent directement à jour les risques, les contrôles ou le BIA dont elles proviennent.
-
Vous concevez et lancez
Vous choisissez ce qui est évalué (actifs, risques, contrôles, le BIA ou un fournisseur), qui répond et pour quand. L'année suivante, vous le relancez avec la même configuration.
-
Chacun répond pour son périmètre
Le responsable voit ses actifs et ses menaces et évalue la probabilité et l'impact dans des listes déroulantes. Le résultat est calculé immédiatement avec votre méthodologie.
-
Vous suivez et consolidez
Vous voyez combien sont envoyés, terminés ou à consolider, y compris par responsable. À la consolidation, les évaluations passent telles quelles dans l'analyse.
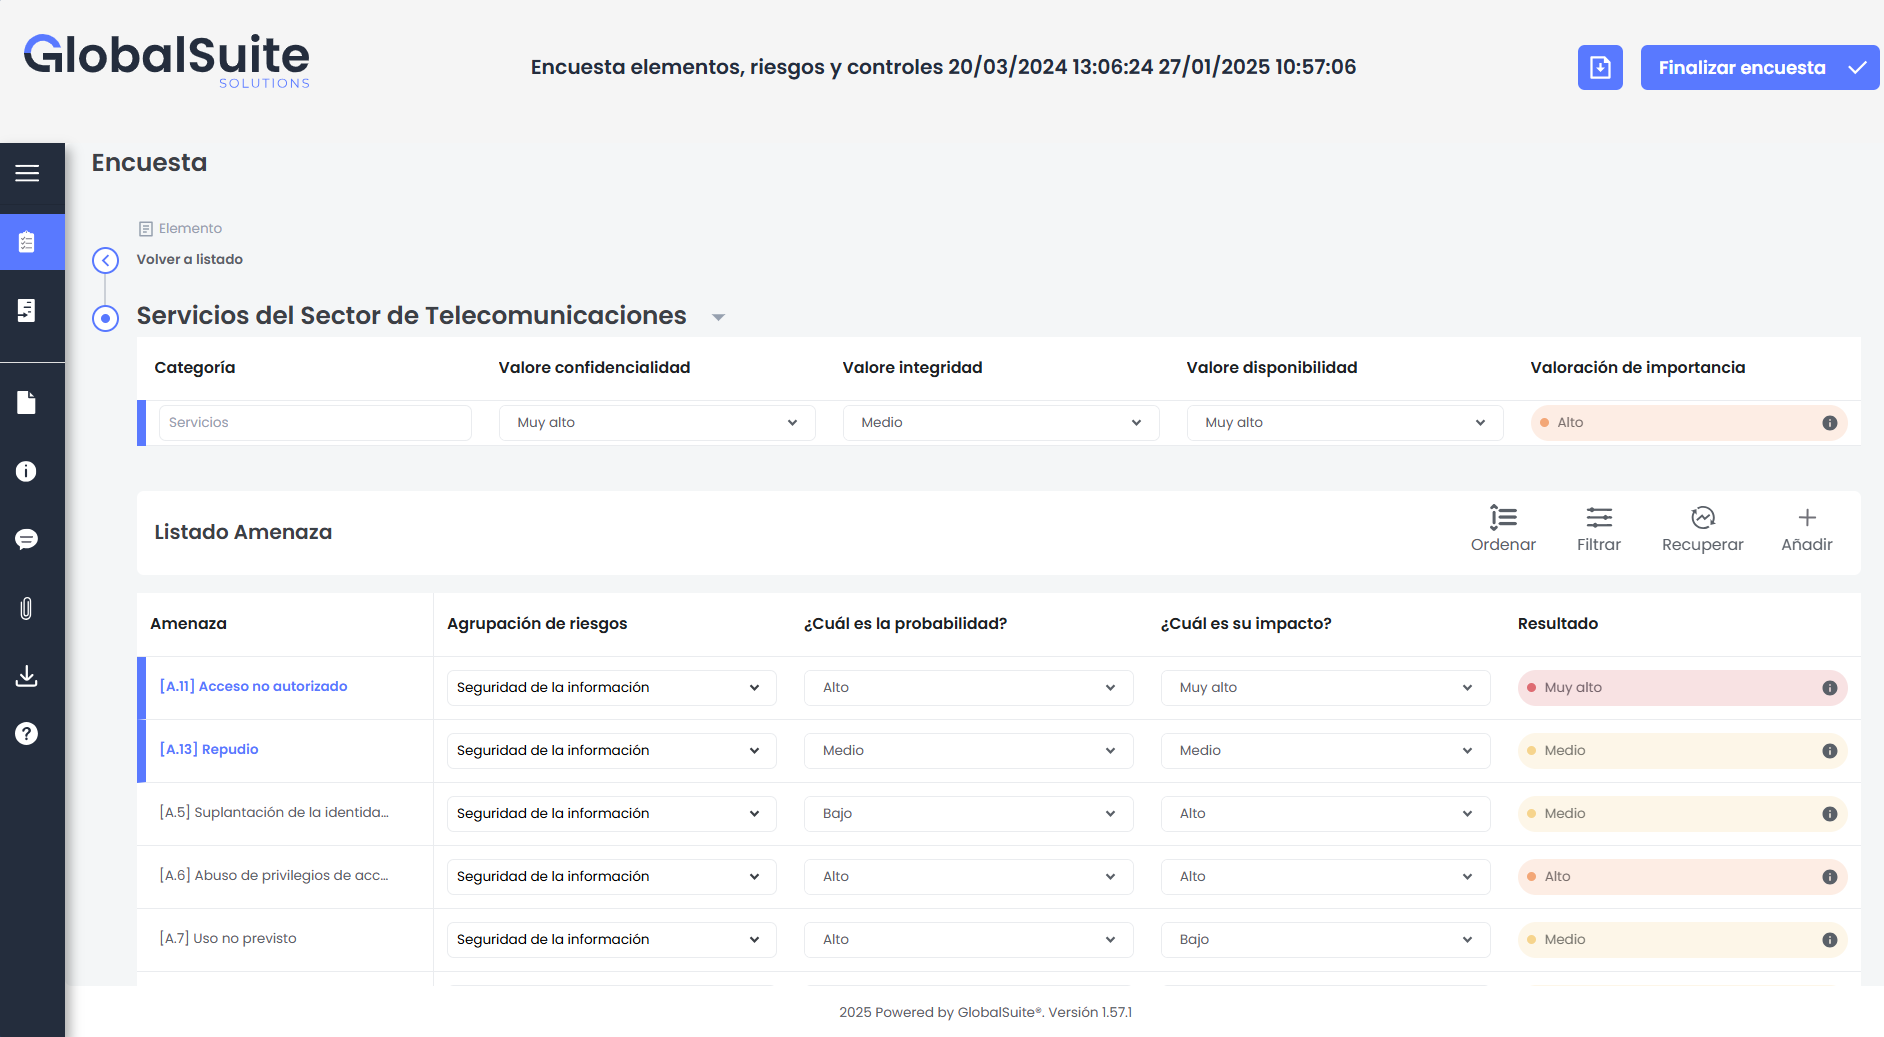
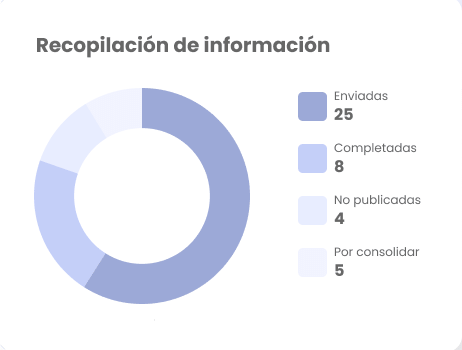
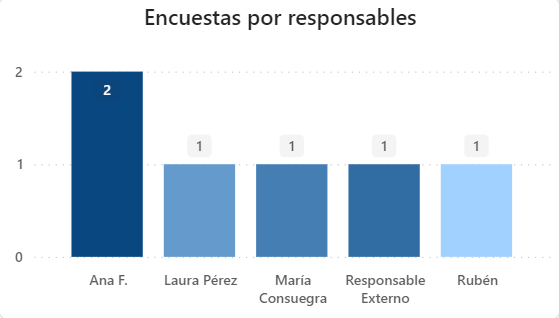
À quoi ça sertBIA de continuité · Évaluation des risques · Auto-évaluation des contrôles · Due diligence fournisseurs · Conformité · RH critiques
Utilisé dansContinuitéRisquesRisque tiersConformité
Rapports et tableaux de bord
Ce qui se passe dans votre GRC, sous les yeux et avec les données du jour.
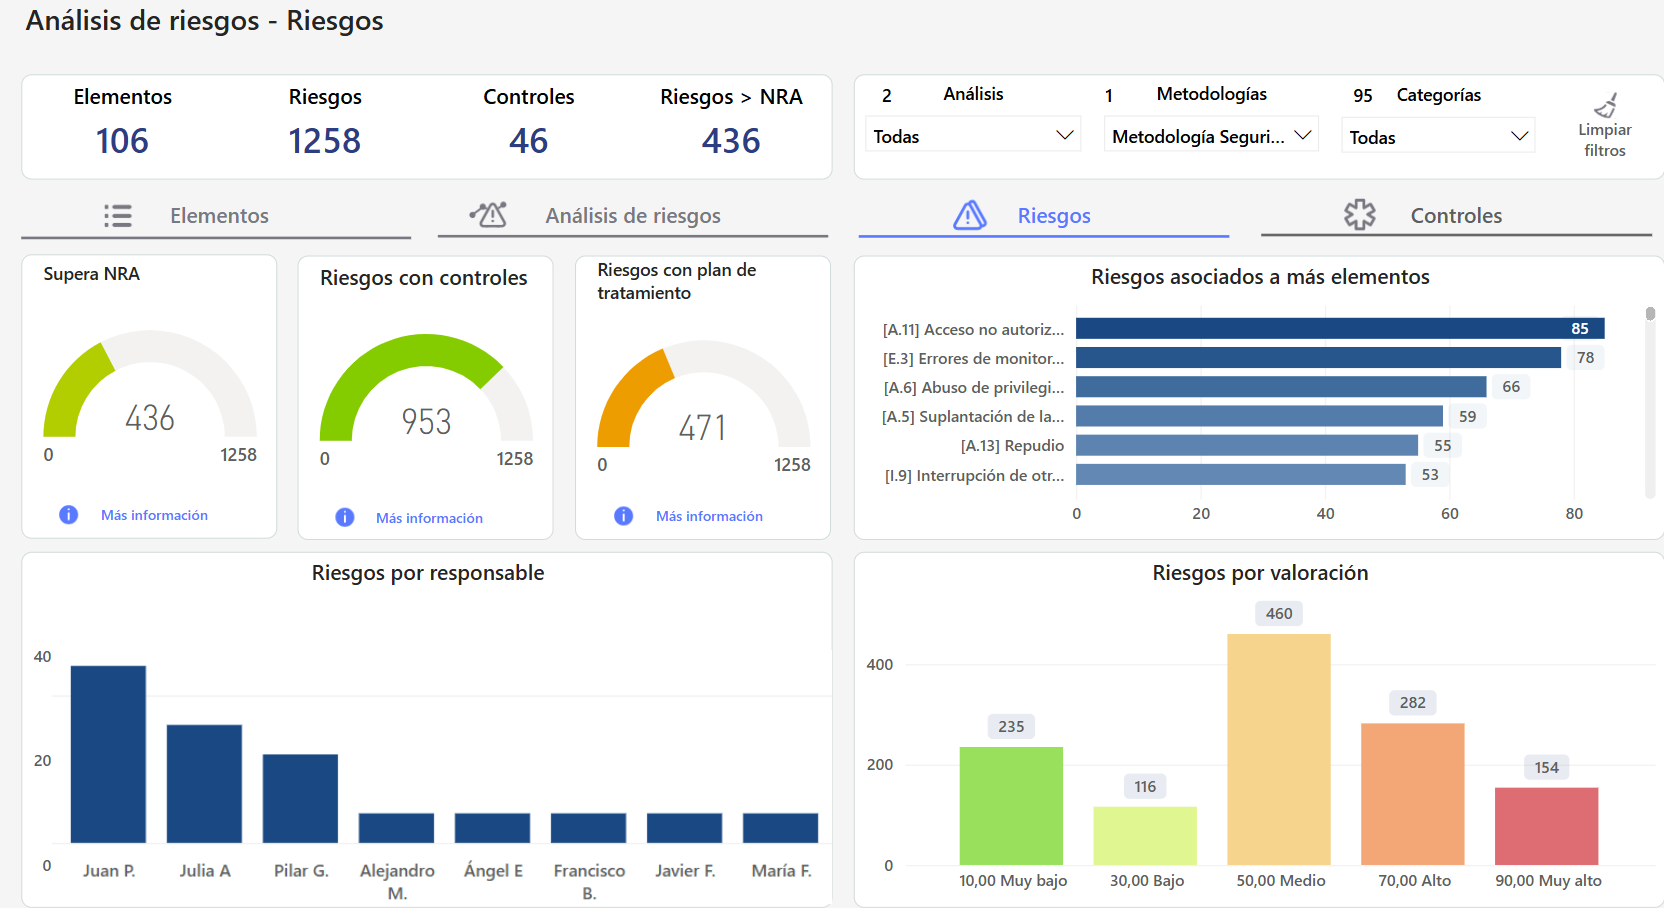
Il y a deux façons de sortir l'information. Les tableaux de bord, intégrés à la plateforme, servent à explorer : vous filtrez par analyse, méthodologie ou catégorie et les graphiques changent aussitôt. Les rapports Word servent à transmettre : avec votre modèle et votre mise en page, prêts pour la direction ou pour l'auditeur.
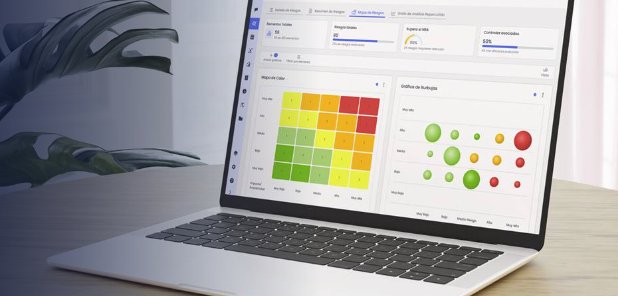
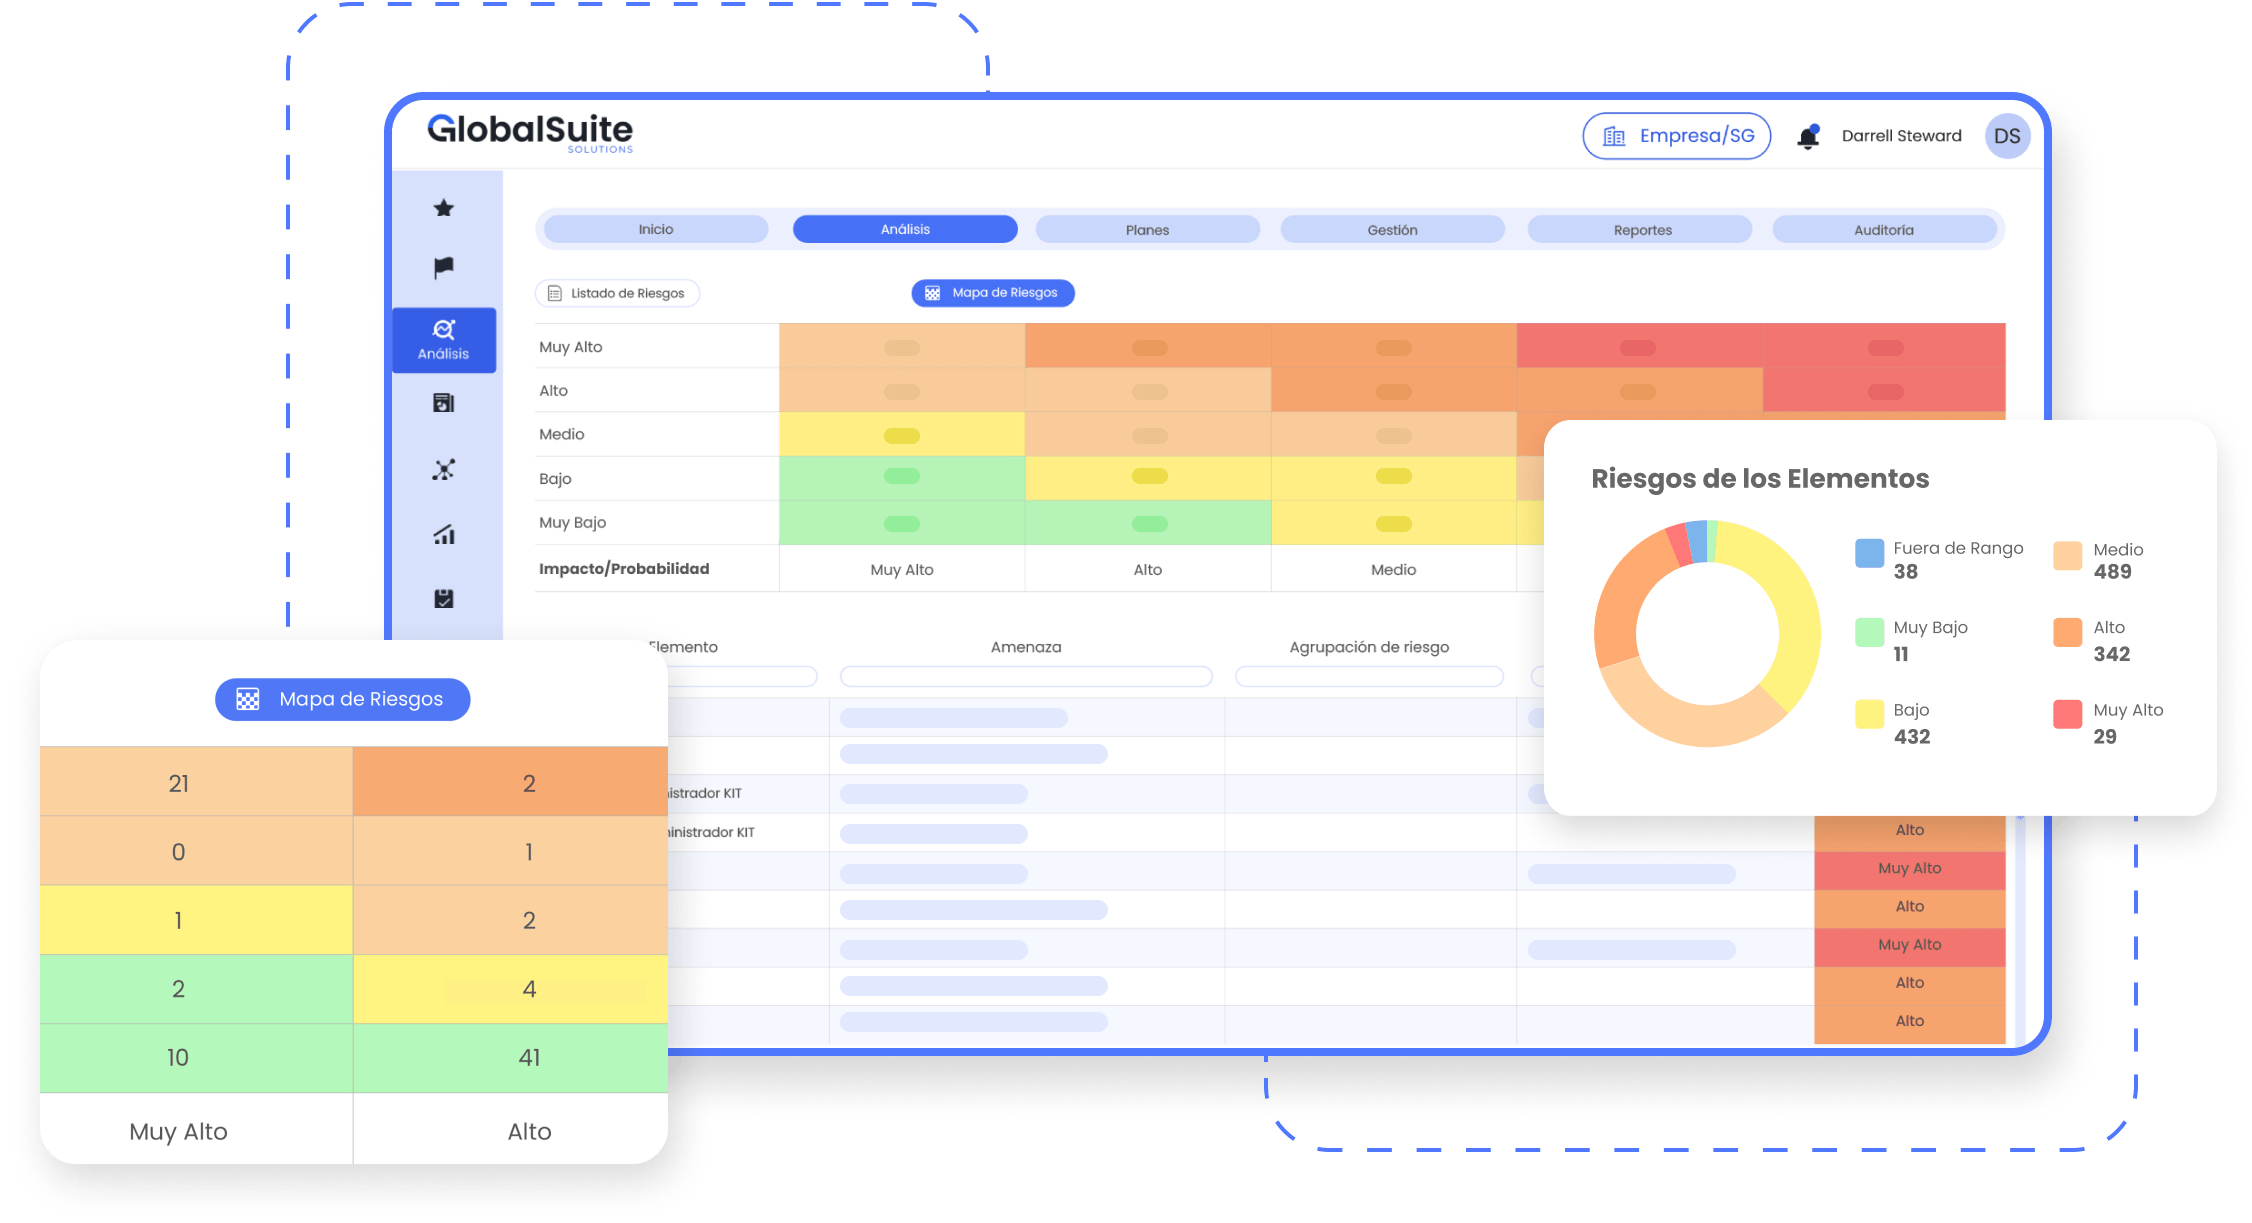
- Les risques au-dessus du niveau accepté. Combien dépassent le niveau de risque acceptable, combien ont des contrôles et combien un plan de traitement.
- Qui a quoi. Risques, questionnaires et tâches par responsable, pour répartir le travail sur des données.
- Des tableaux de bord déjà prêts. Analyse et évaluation des risques, questionnaires, gestion documentaire, BIA et conformité.
Des rapports Word avec votre modèle
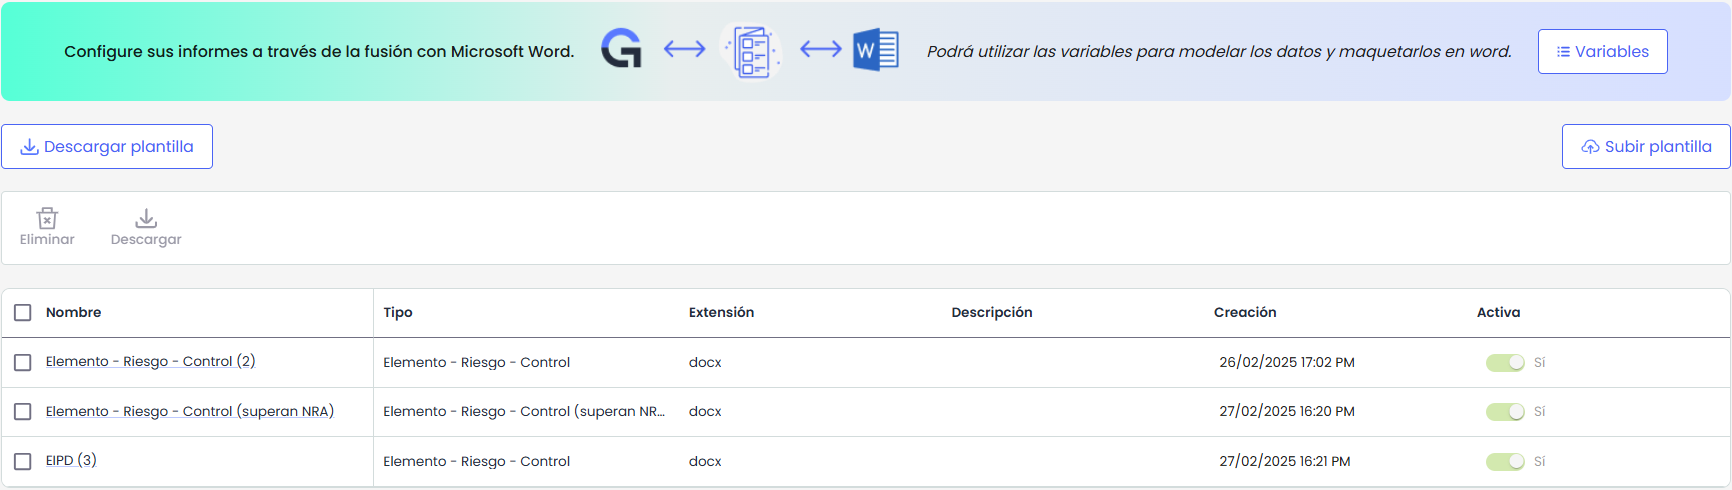
Vous mettez en page le rapport dans Microsoft Word comme d'habitude et placez des variables là où vous voulez les données : l'actif, ses risques, ses contrôles, le niveau de risque. GlobalSuite® le remplit avec l'information du moment. Pour une AIPD, pour le rapport des risques au-dessus du niveau accepté ou pour ce que demande l'auditeur.
Et si vous devez croiser les données de GlobalSuite® avec celles d'autres outils de l'entreprise, on construit des tableaux de bord avec ces sources supplémentaires.
Le module Business IntelligenceAtténuation des risques
Des plans d'action pour les risques qui dépassent la limite.
Vous évaluez chaque risque avec votre propre méthodologie et la plateforme met en avant ceux qui dépassent le niveau accepté par l'entreprise. Pour ceux-là, un plan est ouvert, et le risque n'est considéré comme traité que lorsque le plan est clôturé et le risque réévalué.
- Une évaluation sur mesure. Des critères d'impact et de probabilité adaptés à votre réglementation et à vos priorités.
- Des priorités claires. D'abord ce qui dépasse le niveau de risque acceptable, avec l'impact et la probabilité sous les yeux.
- Des plans avec un responsable. Actions, responsable et échéance, avec l'avancement à jour jusqu'à la clôture.
Utilisé dansRisquesSécuritéRisque tiers
Gestion des incidents
De l'alerte à la résolution, avec tout relié.
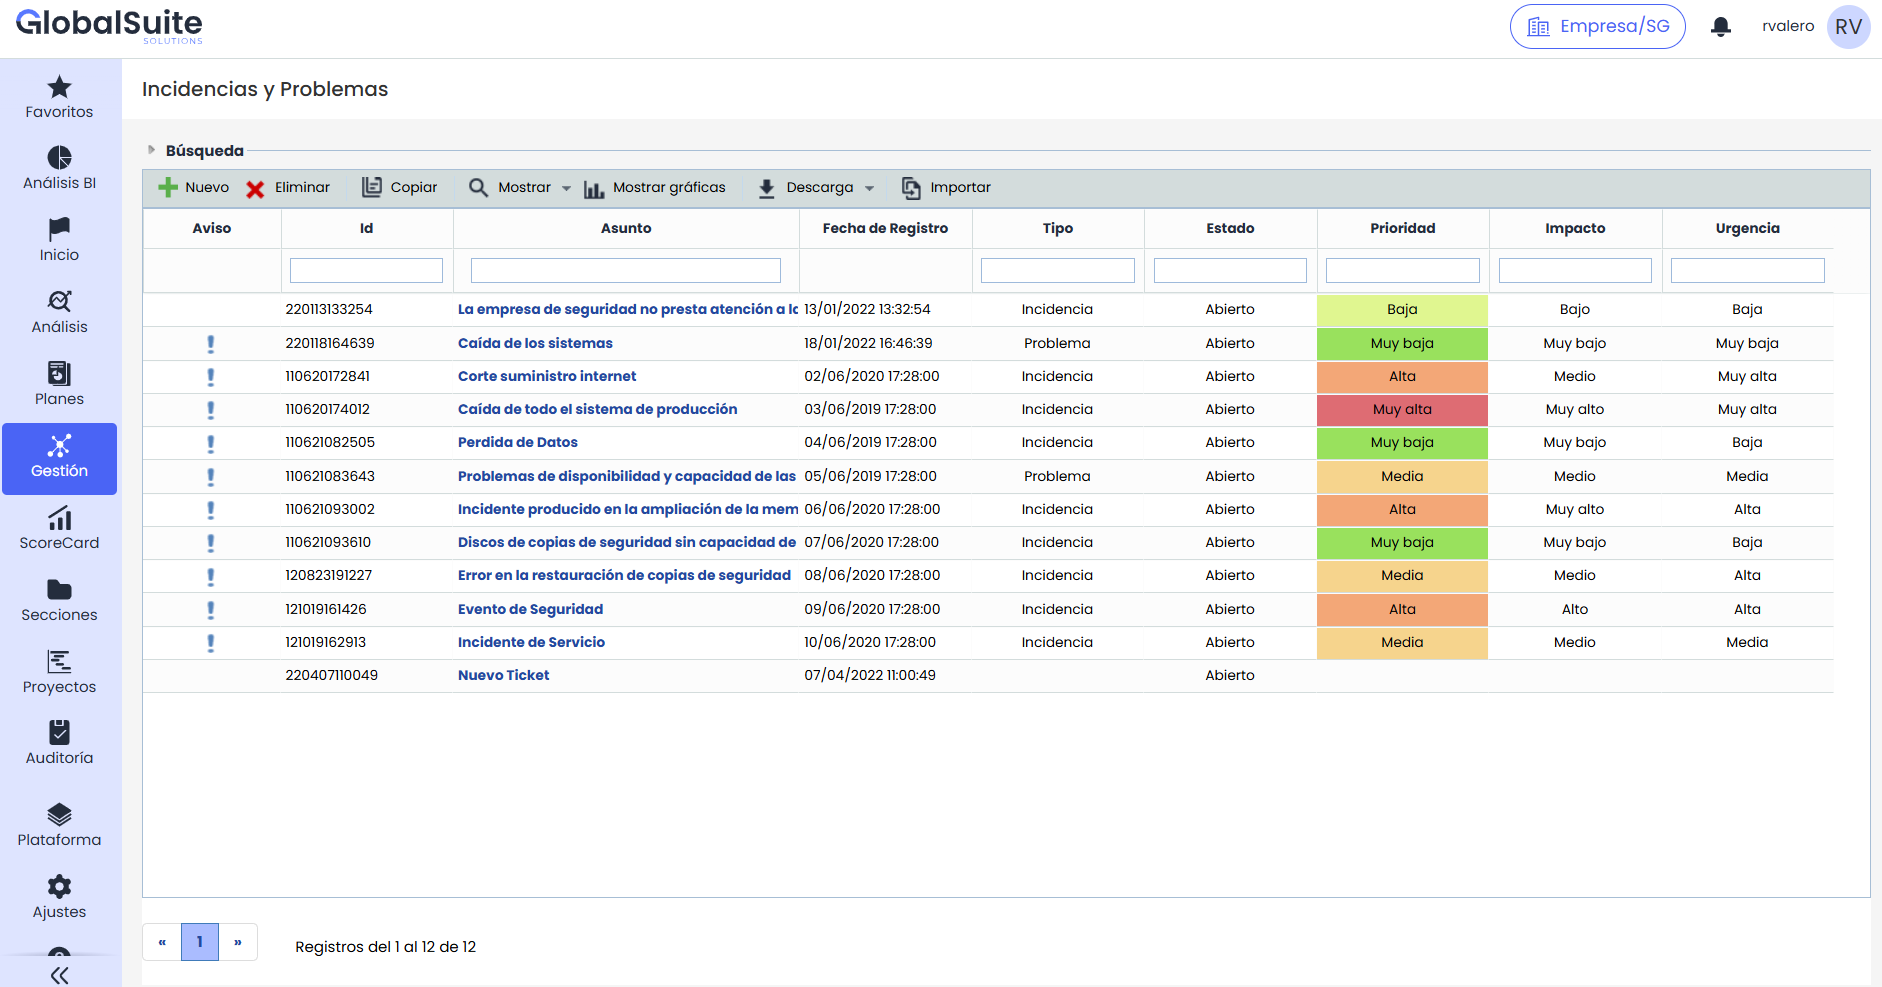
Une panne de système, une violation de données ou la défaillance d'un fournisseur sont enregistrées sur le moment, avec leur type, leur priorité et les périmètres touchés. L'incident reste lié aux risques qui l'expliquent et au plan de continuité à activer, pour ne pas improviser.
- Un enregistrement structuré. Type, priorité, périmètres touchés et responsable dès la première minute.
- Relié à la continuité. L'incident active le plan et les procédures que vous aviez déjà définis.
- Suivi et retour d'expérience. Un tableau de bord avec le statut de chaque incident et son délai de résolution, et l'historique pour mieux préparer le suivant.
Utilisé dansContinuitéSécuritéRisques
Intégrations
GlobalSuite® se connecte aux outils que vous utilisez déjà.
Depuis la Marketplace, vous installez des connecteurs certifiés et configurez les synchronisations sans développement spécifique. Vous les voyez actives, les mettez en pause ou les mettez à jour au même endroit, et chaque connecteur fonctionne avec authentification et communications chiffrées.
Ainsi, les plans d'action arrivent dans Jira, les vulnérabilités de Tenable alimentent votre analyse des risques et les données GRC se croisent dans Power BI.
Voir la Marketplace d'intégrations- JiraSynchronise les plans d'action
- Power BIVos données GRC dans la BI
- OktaIdentités et accès
- TenableVulnérabilités synchronisées
- Microsoft ExcelImport et export de données
- SharePointGestion documentaire
- Google DriveDocuments et preuves
- Google CloudInfrastructure et preuves
- FACT24Gestion de crise et alertes
- MongoDBConnectez vos bases de données
Multi-entité et multilingue
Plusieurs sociétés et plusieurs langues dans une seule installation.
Conçu pour les groupes avec des filiales. Chaque société a son espace, ses utilisateurs et sa réglementation locale, et travaille dans sa langue. Au niveau du groupe, on voit l'information consolidée et on compare les entités sans demander de tableurs à chaque pays.
Un socle commun
pour toute votre GRC.
Nous vous montrons ces fonctionnalités avec vos normes et vos processus.


