

MCP (Model Context Protocol) es un estándar abierto que define cómo un asistente de IA se conecta con otras aplicaciones para consultar sus datos y ejecutar acciones en ellas. En GRC significa que Claude, ChatGPT o Microsoft Copilot pueden responder con los riesgos, los controles y el cumplimiento reales de tu organización, sin exportar nada y con los permisos de la persona que pregunta.
Anthropic publicó el protocolo en noviembre de 2024 y en diciembre de 2025 lo cedió a la Agentic AI Foundation, dentro de la Linux Foundation. Lo admiten asistentes de varios proveedores, y eso es lo que lo hace útil para una empresa: un mismo conector sirve para el asistente que ya use cada equipo.
Cómo funciona un MCP
La especificación oficial describe tres piezas. El host es la aplicación de IA que usa la persona (el chat de Claude o de ChatGPT, un editor como Cursor). Dentro de él, un cliente MCP mantiene la conexión con cada servidor MCP, que es el que publica las capacidades de una aplicación concreta. Hablan entre sí con mensajes JSON-RPC.
Preguntas
Escribes en tu asistente en lenguaje natural.
El asistente elige
Decide qué herramientas del servidor necesita y las encadena.
La aplicación comprueba
El servidor MCP valida quién eres y consulta con tus permisos.
Recibes la respuesta
Texto, tabla, gráfica o fichero, con los datos de la aplicación.
Un servidor puede ofrecer tres cosas: herramientas (funciones que el modelo puede ejecutar, como «dame los riesgos de este elemento» o «crea este control»), recursos (datos de contexto) y prompts (plantillas de petición). En las integraciones de negocio casi todo pasa por las herramientas, y ahí es donde hay que mirar con lupa la seguridad.
Qué cambia frente a una API o a subir un Excel al chat
Una API también conecta sistemas, pero cada integración se programa a mano y la usa un desarrollador. Con MCP la aplicación publica sus herramientas una vez y cualquier asistente compatible las descubre y las usa cuando la pregunta lo pide. Quien pregunta es la persona de riesgos o de cumplimiento, no el equipo de sistemas.
La otra comparación es con la costumbre de exportar un listado y pegarlo en el chat. Funciona, pero deja copias de datos sensibles fuera de control, se queda viejo al día siguiente y no respeta los permisos de nadie. Con un MCP el dato no sale de la aplicación hasta que el asistente lo pide, y solo sale lo que ese usuario puede ver.
Qué permite a un equipo de riesgos, cumplimiento y seguridad
Lo que cambia de verdad son las preguntas que cruzan datos. «¿Qué elementos superan el riesgo aceptable y no tienen ningún control?» exige hoy filtrar varias vistas y exportar. Con el MCP conectado se pregunta así, tal cual, y la respuesta llega con los nombres reales del análisis.
- Consultar: estado de un análisis de riesgos, brechas de una evaluación normativa, controles sin evidencia, documentos que no cubren un requisito.
- Preparar entregables: un informe en Word para el comité, una gráfica de cumplimiento por dominio, una exportación a Excel de los controles con su responsable y su plazo.
- Actuar: dar de alta un elemento, proponer y crear riesgos valorados según tu metodología, crear un plan de tratamiento y asociarlo a sus riesgos.
Hay dos límites que conviene tener claros desde el principio. El asistente se equivoca, así que las cifras que vayan a un comité se contrastan en la herramienta. Y con mucho volumen de datos puede contestar con la primera página de resultados si no se le pide que revise todas: preguntar por un análisis concreto da mejores respuestas que preguntar por «todo».
Las preguntas de seguridad que hay que hacerse
La especificación es clara en que el protocolo no puede imponer la seguridad por sí mismo: pide consentimiento explícito del usuario antes de invocar una herramienta y deja en manos de cada aplicación los controles de acceso. Por eso, antes de conectar un MCP a datos de riesgos, nosotros revisaríamos estas preguntas con el proveedor:
| Pregunta | Por qué importa | Respuesta que buscaríamos |
|---|---|---|
| ¿Con qué identidad entra el asistente? | Una cuenta técnica compartida rompe la trazabilidad y suele ver de más. | Con el usuario nominal de cada persona y su método de acceso habitual, SSO y doble factor incluidos. |
| ¿Ve más de lo que ve el usuario? | Es el riesgo de privilegio más directo. | Los mismos permisos que en la web, validados en cada consulta. |
| ¿Qué puede modificar y qué solo leer? | Leer y escribir tienen riesgos distintos y se aprueban por separado. | Una lista clara por módulo, documentada. |
| ¿Quién pide la confirmación antes de un cambio? | Muchas veces no la pide la aplicación sino el asistente, y cada asistente lo hace a su manera. | Saberlo por escrito y trabajar con propuestas que se aprueban antes de aplicarse. |
| ¿Qué queda registrado? | Sin registro no hay auditoría ni análisis de incidencias. | Cada llamada con herramienta, usuario, asistente, parámetros y resultado, con un plazo de conservación definido. |
| ¿Dónde se procesan los datos? | Lo que devuelve el MCP se procesa en el servicio del proveedor de IA. | Usar la cuenta corporativa del asistente y revisar su configuración de privacidad y de entrenamiento. |
| ¿Cómo se corta el acceso? | Bajas, cambios de puesto e incidentes. | Al dar de baja al usuario en la aplicación, el asistente deja de poder consultarla. |
| ¿Qué pasa con instrucciones escondidas en los datos? | Un documento o un campo de texto puede llevar órdenes para el modelo (inyección de prompts, LLM01 de OWASP). | Escrituras limitadas a lo necesario y confirmación humana en lo que cambia datos. |
Para el detalle técnico, el propio proyecto mantiene una guía de buenas prácticas de seguridad con los ataques conocidos y cómo mitigarlos. Su recomendación de fondo es la misma que haríamos en cualquier integración: mínimo privilegio y nada de permisos amplios concedidos «por si acaso».
Un ejemplo concreto: el MCP de GlobalSuite®
El MCP de GlobalSuite® conecta la plataforma con Claude, ChatGPT, Gemini, Microsoft Copilot y Cursor. Consulta Inventario, Análisis de Riesgos, Controles, Compliance, el Gestor Documental y las novedades de cada versión, y puede escribir en Inventario, Análisis de Riesgos y Controles. Así responde a las preguntas de la tabla:
- Entra con el usuario de cada persona y ve exactamente lo mismo que esa persona en la web.
- Compliance y el Gestor Documental son de solo consulta.
- Cada llamada queda registrada con la herramienta, el usuario, el asistente, los parámetros, el resultado y la duración. El registro se guarda dos años y no almacena las preguntas ni las respuestas.
- Si el usuario se da de baja en GlobalSuite®, el asistente deja de poder consultar la plataforma.
Lo que hemos aprendido probándolo es que la confirmación depende del asistente. ChatGPT muestra una tarjeta de permiso antes de algunas acciones, como borrar o sacar un elemento de un análisis, pero en nuestras pruebas creó y valoró elementos y riesgos sin pedirla. Claude la pide o no según el modo de permisos que elijas. Por eso recomendamos añadir siempre «no lo apliques hasta que te lo confirme» y revisar la propuesta antes de decir que sí.
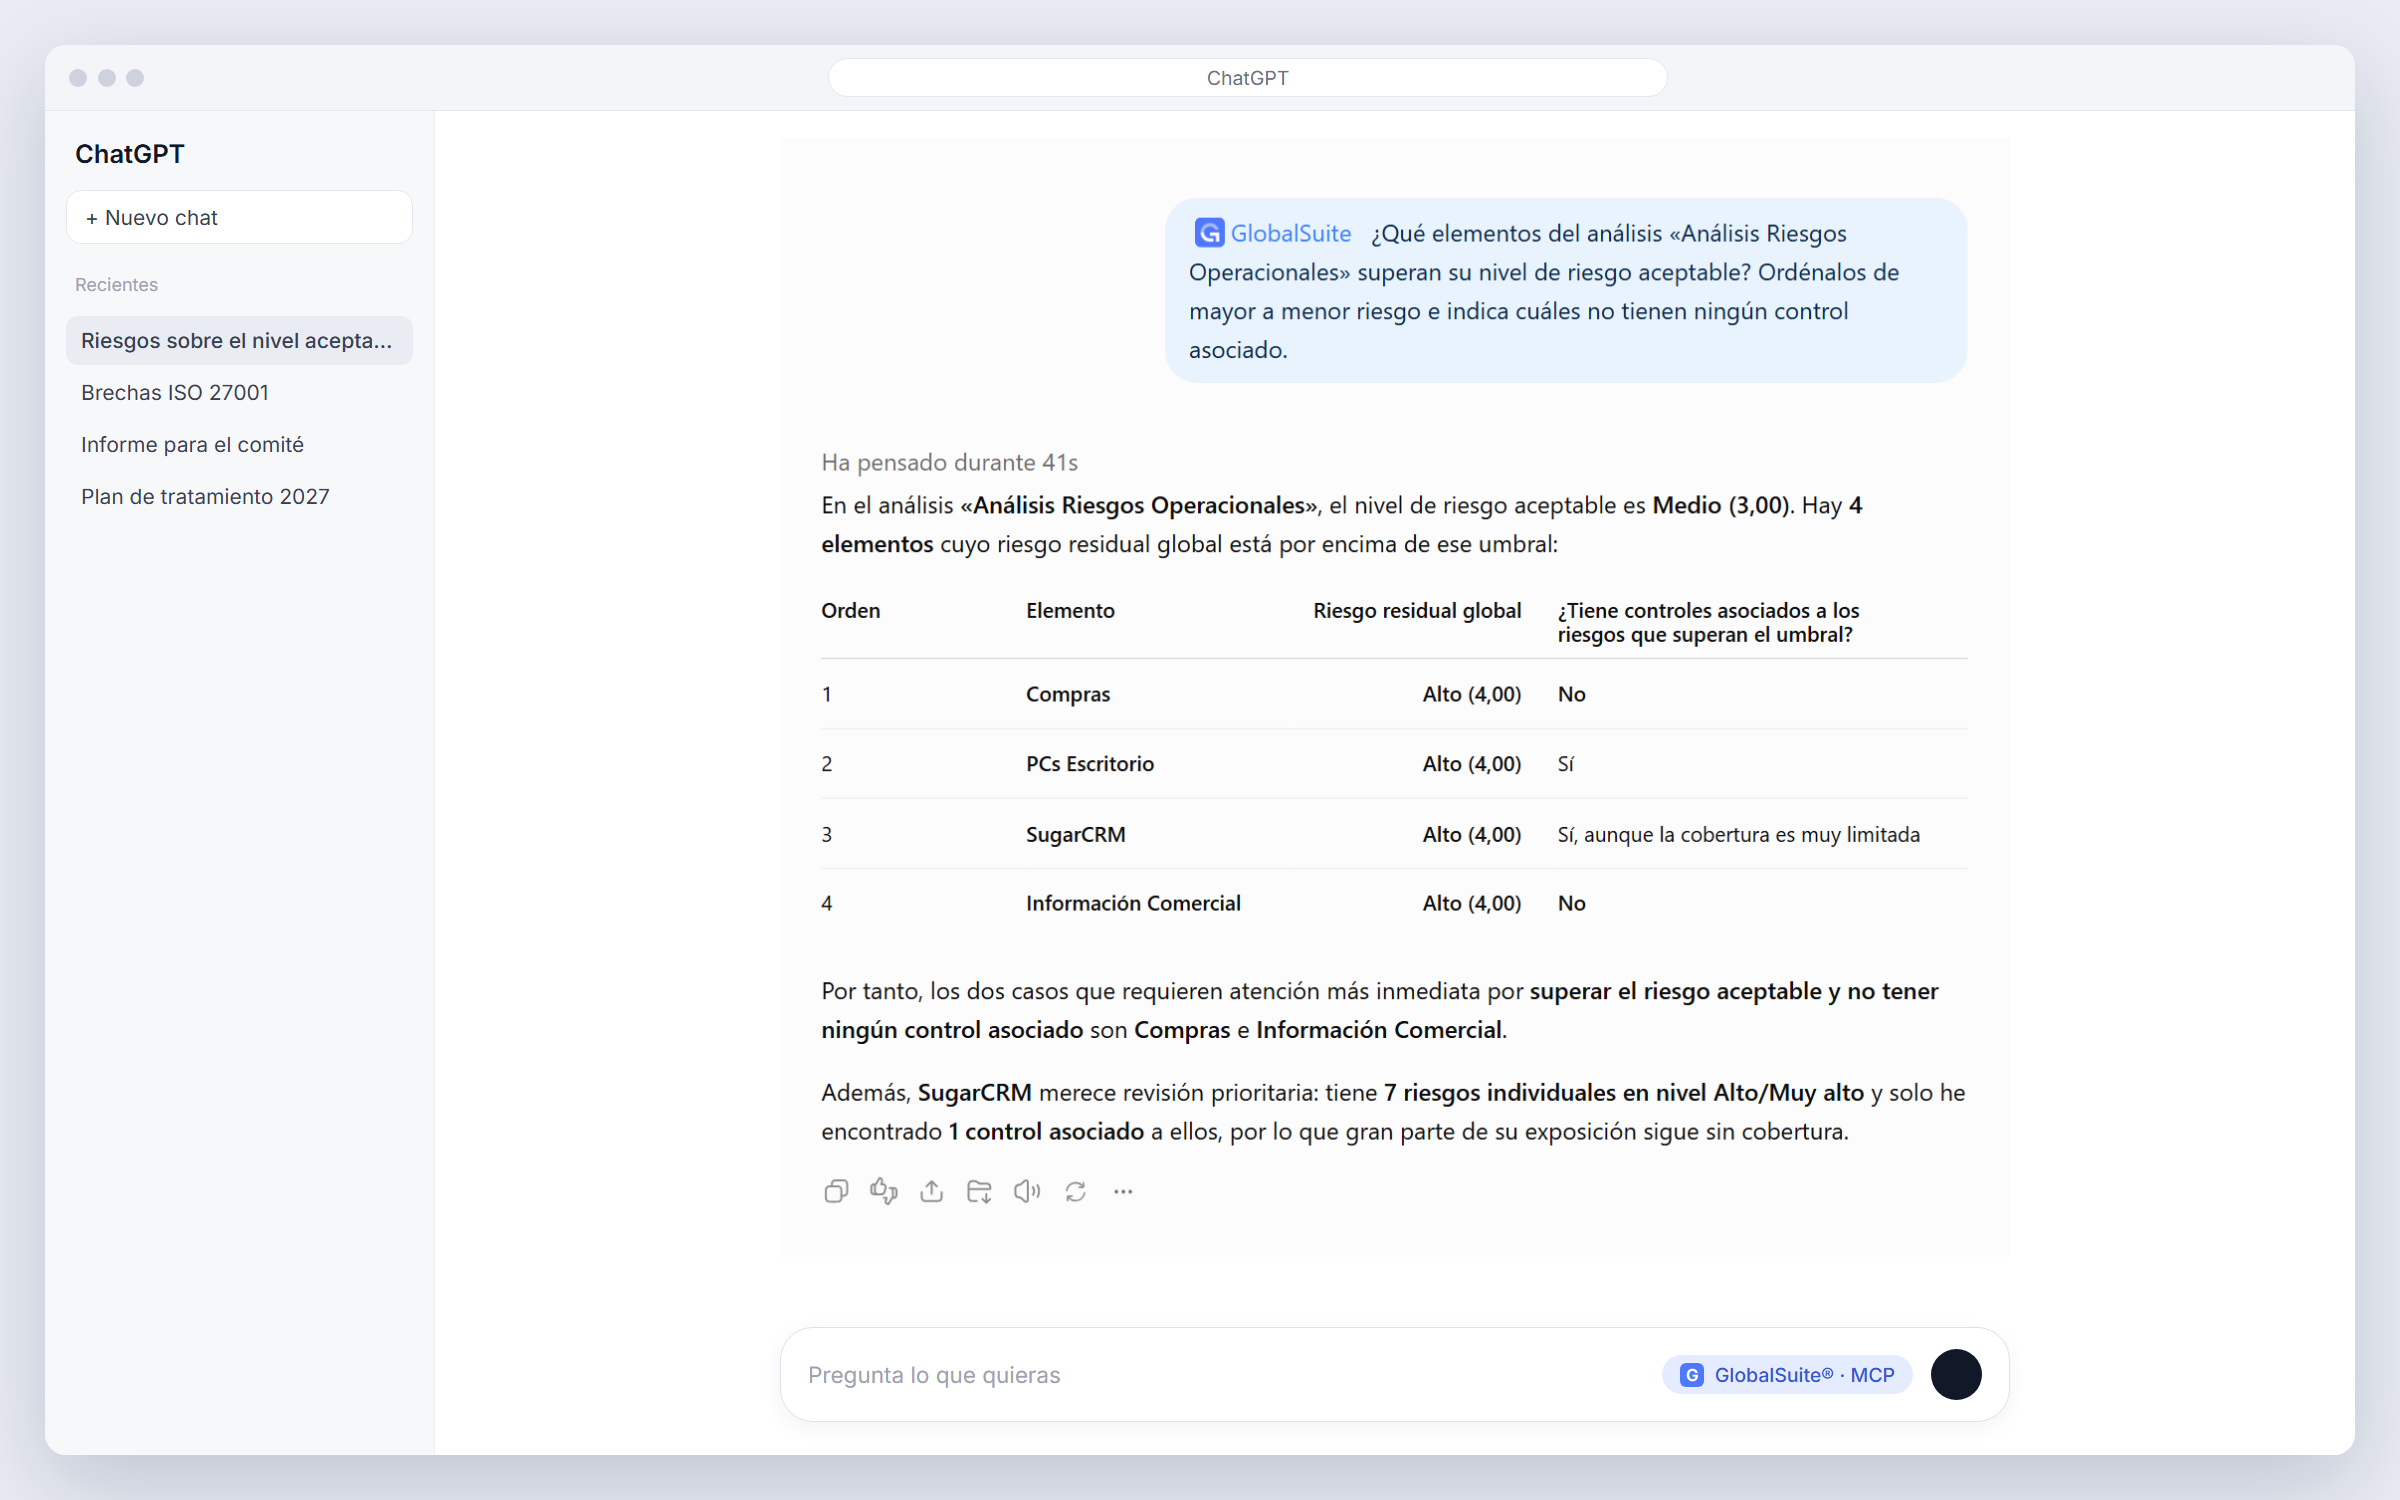
ChatGPT con el MCP de GlobalSuite® conectado, en un entorno de demostración.
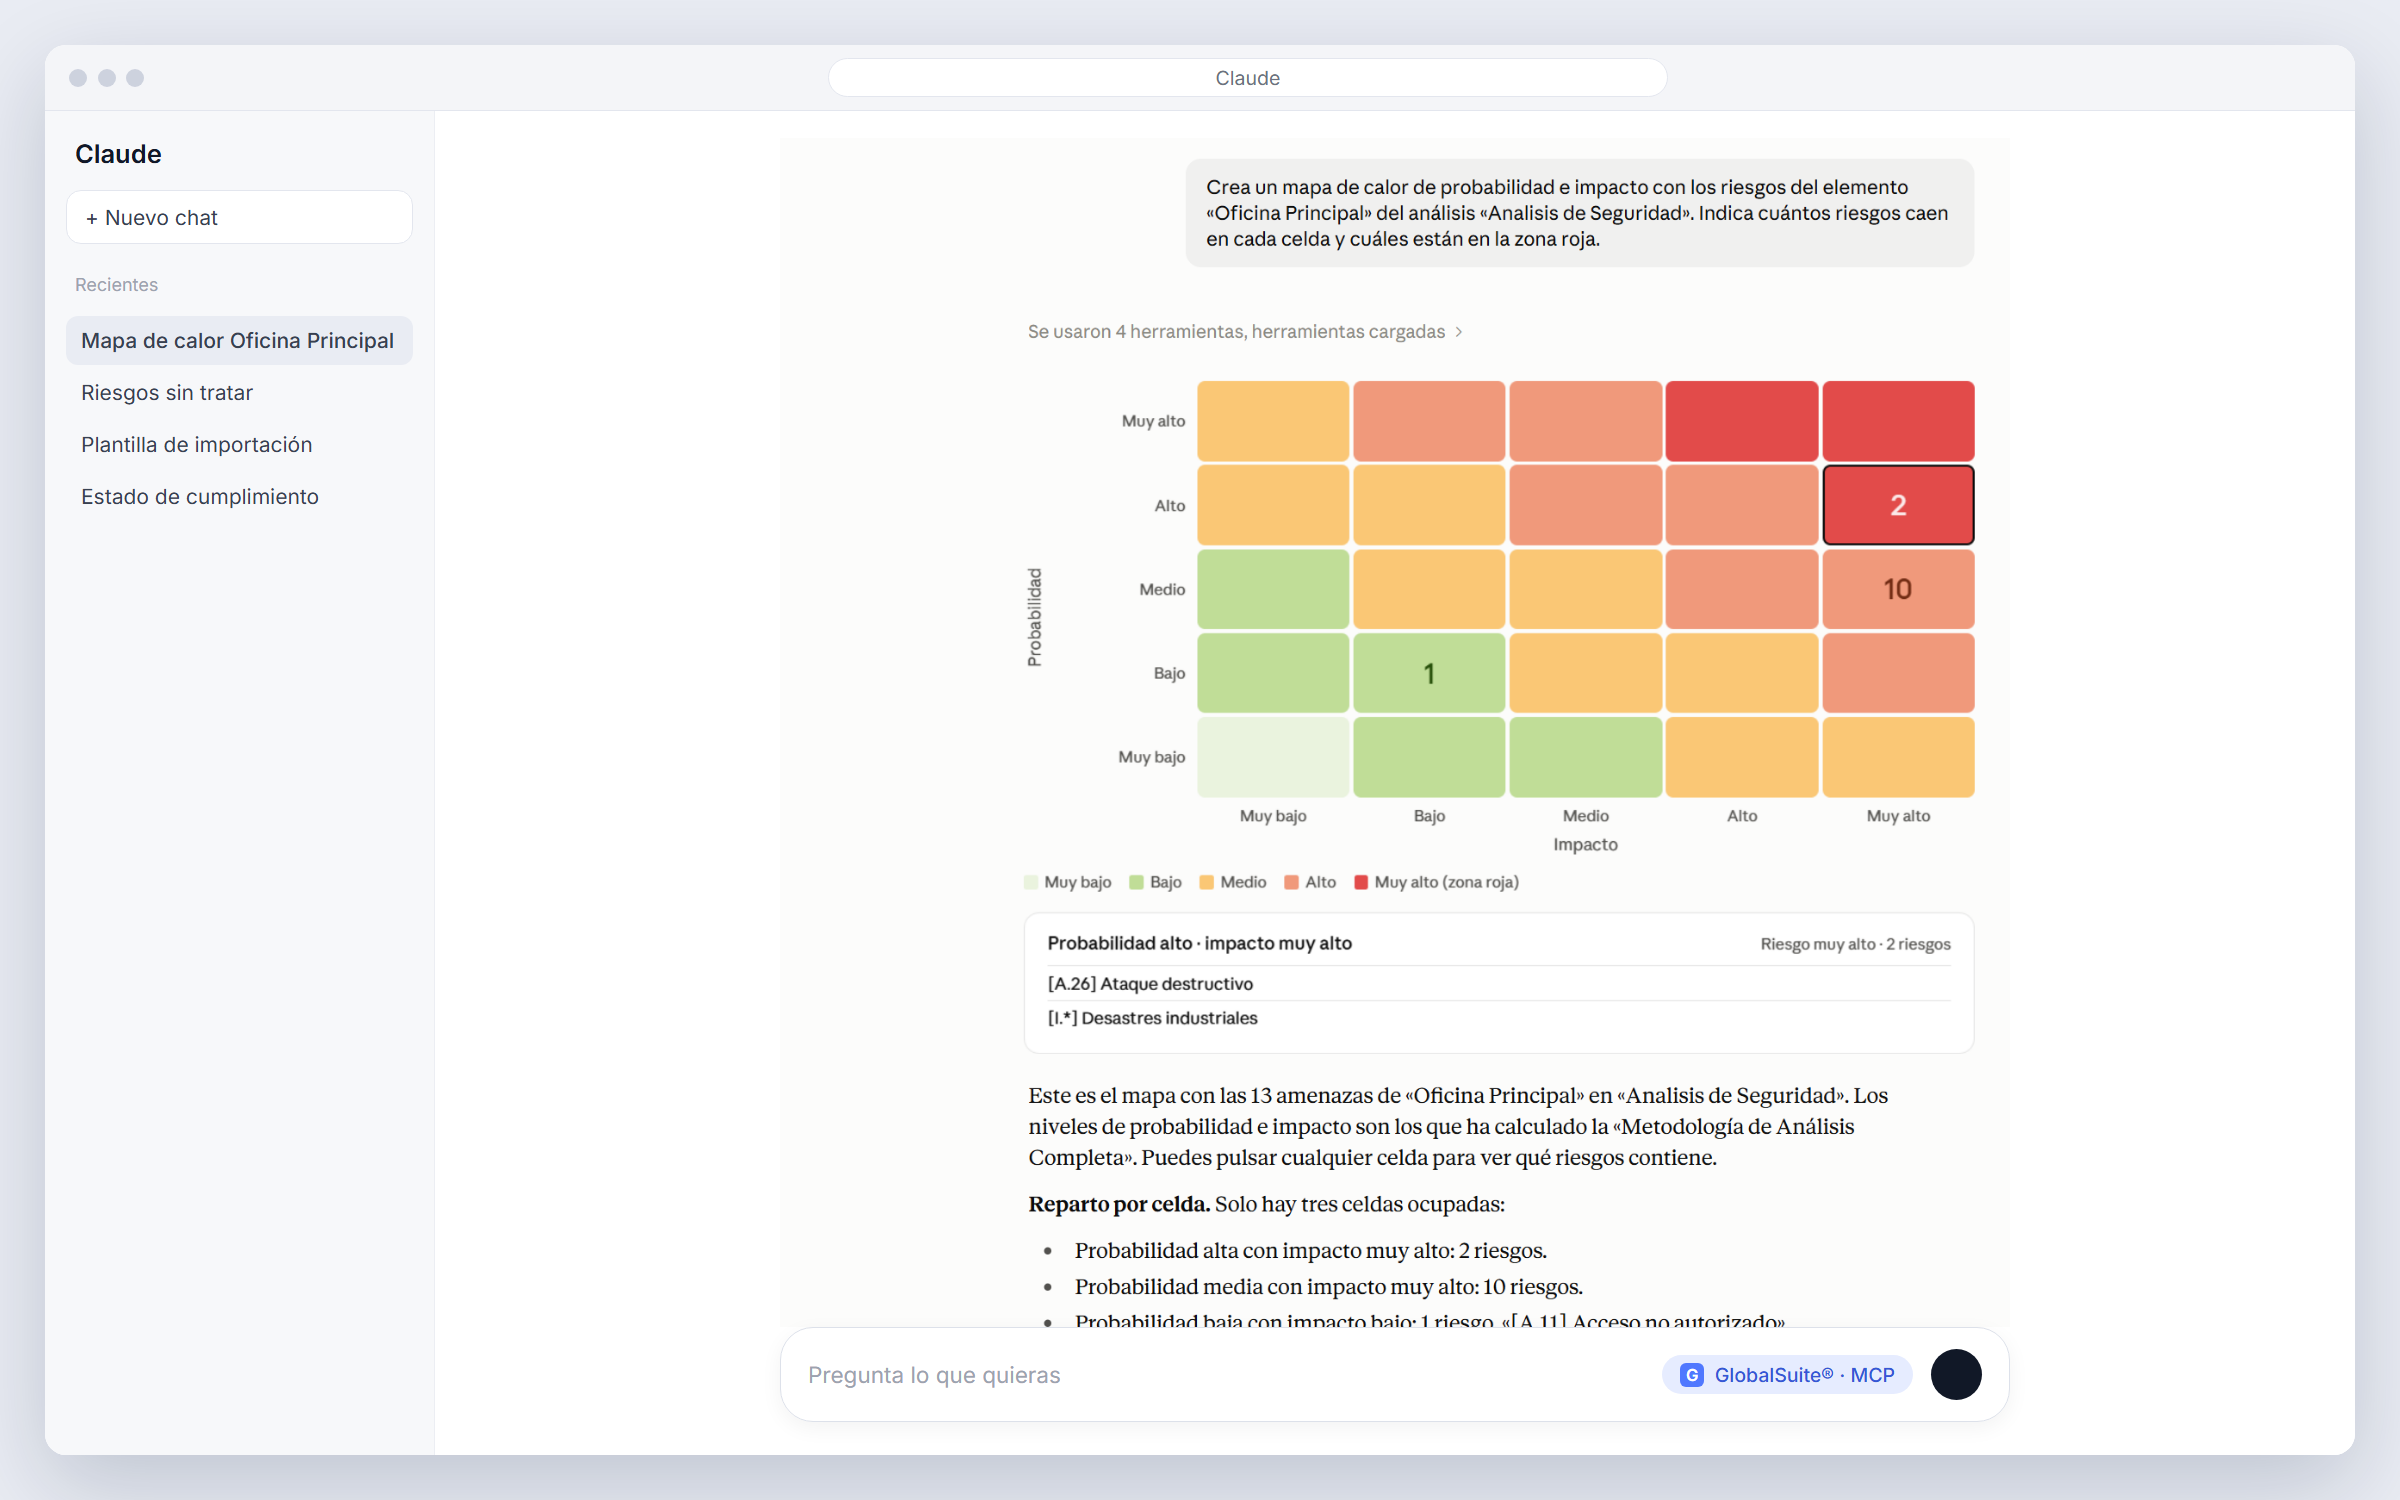
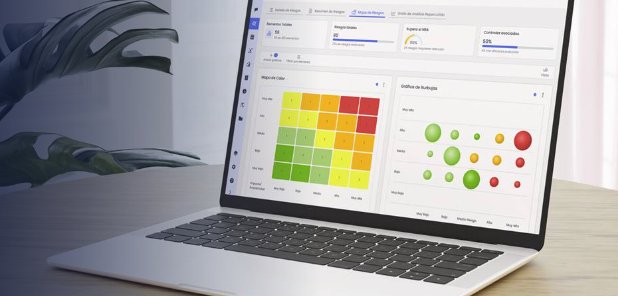
Claude con el MCP de GlobalSuite® conectado: mapa de calor de los riesgos de un elemento.
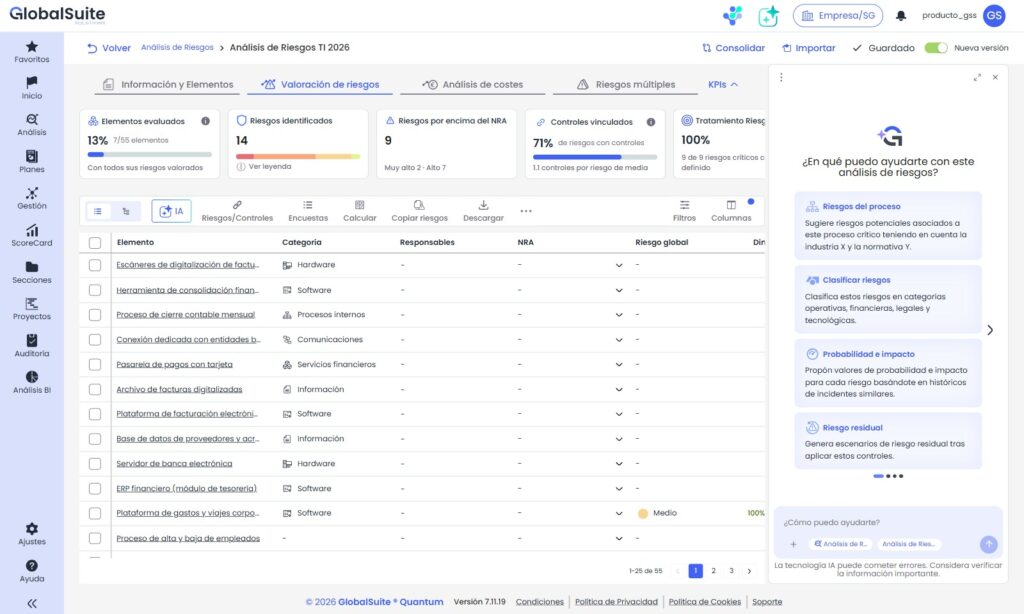
Si prefieres no salir de la plataforma, el Agente IA de Análisis y Evaluación de Riesgos usa las mismas capacidades desde dentro de GlobalSuite®, y cada cambio que propone solo se aplica cuando lo apruebas. Los dos llegaron con la versión 7.12 de GlobalSuite® Quantum, y el resto de lo que hace la IA en la plataforma está en la página de inteligencia artificial de GlobalSuite®.
Cómo lo pondríamos en marcha
- Empezar leyendo. Las primeras semanas, solo preguntas de consulta. Se aprende rápido qué responde bien y qué hay que acotar.
- Decidir qué asistentes se permiten. En las cuentas corporativas de Claude y de ChatGPT los administradores pueden limitar qué conectores se usan. Conviene que la política de uso de IA lo diga.
- Propuesta antes que cambio. Para cualquier escritura, primero la tabla con lo que va a hacer y después la confirmación.
- Mirar el registro el primer mes. Qué herramientas se usan, quién y desde qué asistente. Es la forma más rápida de detectar usos que nadie esperaba.
Si quieres ver qué se le puede pedir en la práctica, hemos reunido los prompts que usamos por perfil, con su resultado.
Preguntas frecuentes
¿Qué significa MCP?
MCP son las siglas de Model Context Protocol, un protocolo abierto para conectar asistentes y modelos de IA con aplicaciones y fuentes de datos externas. Lo publicó Anthropic en 2024 y hoy lo gestiona la Agentic AI Foundation, dentro de la Linux Foundation.
¿MCP solo funciona con Claude?
No. Es un estándar abierto y lo admiten asistentes de varios proveedores. El MCP de GlobalSuite®, por ejemplo, funciona con Claude, ChatGPT, Gemini, Microsoft Copilot y Cursor.
¿Es seguro conectar un MCP a los datos de riesgos y cumplimiento?
Depende de cómo esté construido el servidor y de cómo se use. Lo mínimo exigible es que entre con el usuario de cada persona, que no amplíe sus permisos, que registre cada llamada y que el acceso se corte al dar de baja al usuario. Y conviene usar la cuenta corporativa del asistente, no la personal.
¿El asistente puede cambiar datos sin que me entere?
Solo si el servidor permite escribir y el asistente no pide confirmación. La confirmación la gestiona cada asistente a su manera, así que lo prudente es pedir siempre una propuesta antes de aplicar un cambio y revisar el resultado en la herramienta.