

La seguridad de la información protege la información en cualquier formato (en un servidor, en papel o en la cabeza de un empleado) para que siga siendo confidencial, íntegra y disponible. La ciberseguridad protege las redes y los sistemas de información, y a las personas que los usan, frente a las amenazas que llegan a través de ellos. En todo lo digital se solapan casi por completo; la diferencia está en los bordes, y esos bordes son los que deciden qué norma te aplica y quién responde de cada cosa.
Qué dicen las definiciones oficiales
La norma ISO/IEC 27000, que fija el vocabulario de toda la familia ISO 27001, define la seguridad de la información como la preservación de la confidencialidad, la integridad y la disponibilidad de la información. No dice nada de ordenadores: el objeto es la información, esté donde esté.
La definición europea de ciberseguridad está en el artículo 2.1 del Reglamento (UE) 2019/881, el Reglamento de Ciberseguridad: «todas las actividades necesarias para la protección de las redes y sistemas de información, de los usuarios de tales sistemas y de otras personas afectadas por las ciberamenazas». La Directiva NIS2 no crea una definición propia: en su artículo 6 remite a esta. Aquí el objeto ya no es solo la información, sino también los sistemas y las personas.
El glosario del NIST recoge la misma idea desde el lado estadounidense: la ciberseguridad previene daños a ordenadores y sistemas de comunicaciones electrónicas, y a la información que contienen, para asegurar su disponibilidad, integridad, autenticación, confidencialidad y no repudio.
Dónde coinciden y dónde no
- Expedientes en papel y archivos físicos
- Conversaciones y conocimiento de las personas
- Documentos que se imprimen o se envían por mensajería
- Phishing y suplantación por correo
- Ransomware y robo de datos
- Contraseñas robadas y accesos indebidos a sistemas
- Fugas desde aplicaciones en la nube
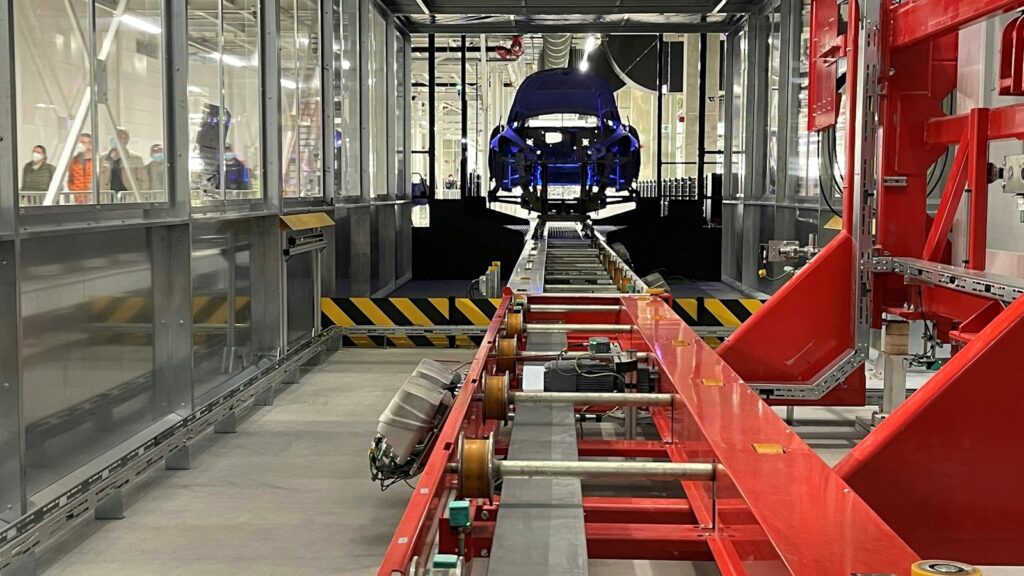
- Ataques que paran un autómata o una línea de planta
- Denegación de servicio contra una web sin datos sensibles
- Fraude a usuarios a través de tus sistemas
Un expediente en papel que alguien se deja en la impresora es un problema de seguridad de la información y no tiene nada de «ciber». Una conversación sobre una operación confidencial en un restaurante, tampoco. En el otro extremo, el ataque que para un autómata de una línea de producción es ciberseguridad pura aunque no se filtre ni un dato: lo que se pierde es el servicio. Y todo lo que hay en medio (el correo de phishing, el ransomware, la contraseña robada) es las dos cosas a la vez.
| Seguridad de la información | Ciberseguridad | |
|---|---|---|
| Qué protege | La información, en cualquier soporte | Redes, sistemas, sus usuarios y los servicios que prestan |
| Objetivo | Confidencialidad, integridad y disponibilidad de la información | Prevenir, detectar, responder y recuperarse de ataques a través de los sistemas |
| Amenazas típicas | Errores humanos, fugas, robo físico, accesos indebidos y también ciberataques | Malware, intrusiones, denegación de servicio, ingeniería social por medios digitales |
| Marcos de referencia | ISO/IEC 27001 y 27002, ENS | NIS2, NIST CSF, ISO/IEC 27032 |
| Fuera del otro | Papel, conversaciones, archivos físicos | Sistemas industriales y servicios que se paran aunque no se pierda información |
La ISO 27001 ya incluye la ciberseguridad
La mejor prueba de que la seguridad de la información es el paraguas más ancho está en el anexo A de la ISO 27001:2022. Sus 93 controles se reparten en cuatro temas, y dos de ellos no tienen nada de tecnológico:
Más de una quinta parte de los controles trata de personas e instalaciones: selección del personal, concienciación, perímetros físicos, mesas limpias. Y la propia ISO 27002, que desarrolla esos controles, etiqueta cada uno con un atributo de «conceptos de ciberseguridad» (identificar, proteger, detectar, responder y recuperar), que son las funciones del NIST CSF. Es decir, un sistema de gestión de la seguridad de la información bien montado ya cubre la ciberseguridad y le pone nombre.
El camino inverso también existe. El artículo 21 de la NIS2, que es una norma de ciberseguridad, obliga a tener medidas de seguridad de los recursos humanos, control de acceso y gestión de activos. En la práctica las dos disciplinas piden casi lo mismo; cambia el punto de partida.
Qué cambia en la práctica
Cambia sobre todo el alcance. Si tu obligación viene de la NIS2, el foco son los sistemas que sostienen tus servicios esenciales o importantes, y la notificación de incidentes al CSIRT. Si viene de la ISO 27001, el alcance lo defines tú, y puede incluir archivos en papel, procesos de recursos humanos o un centro de llamadas. El ENS, por su parte, habla de seguridad de la información y de los servicios, y mete en sus medidas la protección de las instalaciones y del personal.
También cambia quién responde. En muchas empresas el CISO lleva las dos cosas, pero cuando la ciberseguridad depende de TI y la seguridad de la información de cumplimiento o de riesgos, aparecen huecos: el papel y los proveedores sin acceso a sistemas se quedan sin dueño, y los sistemas industriales de planta, sin nadie que los evalúe desde el riesgo.
Qué haríamos nosotros
Un solo programa, no dos. Tiene sentido partir del sistema de gestión de la seguridad de la información, porque es el marco más ancho, y tratar la ciberseguridad como una parte con sus propios indicadores y su propio plan de respuesta. Lo que no tiene sentido es mantener dos análisis de riesgos, dos inventarios de activos y dos juegos de controles que dicen lo mismo con otras palabras, uno para el auditor de la ISO 27001 y otro para el de la NIS2.
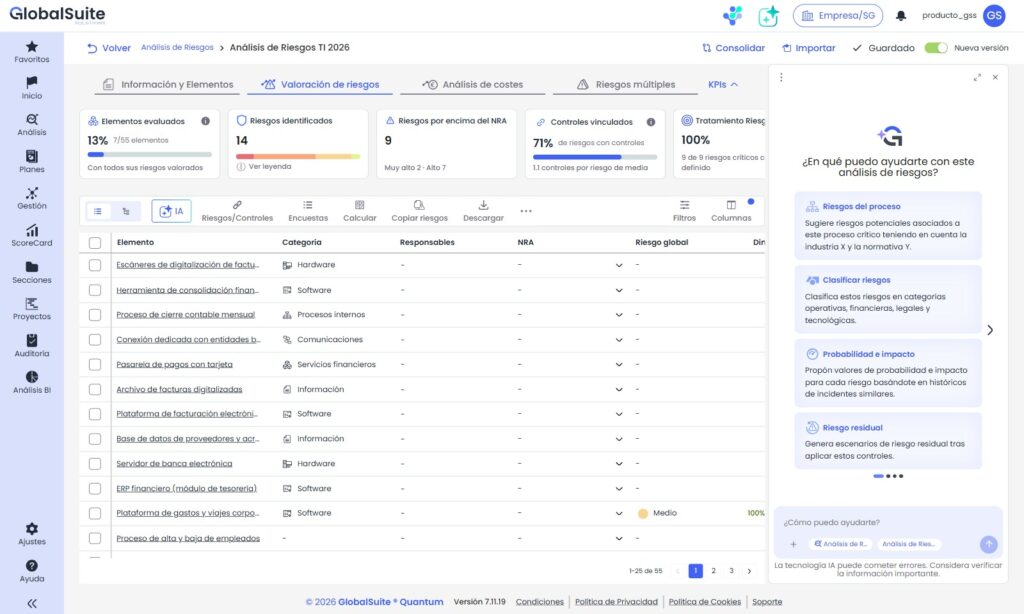
En el módulo de seguridad de la información de GlobalSuite® el inventario de activos y el análisis de riesgos son únicos, y cada control se relaciona a la vez con los requisitos de la ISO 27001, el ENS y la NIS2, así que una misma evidencia sirve para las tres auditorías. Si quieres ver cómo quedaría con tus normas, escríbenos.
Fuentes oficiales: ISO/IEC 27000, ISO/IEC 27001:2022, Reglamento (UE) 2019/881, artículo 2, Directiva (UE) 2022/2555 (NIS2), artículos 6 y 21, Real Decreto 311/2022 (ENS) y glosario del NIST. Contenido revisado en octubre de 2026.