
GRC-FAQHäufige Fragen
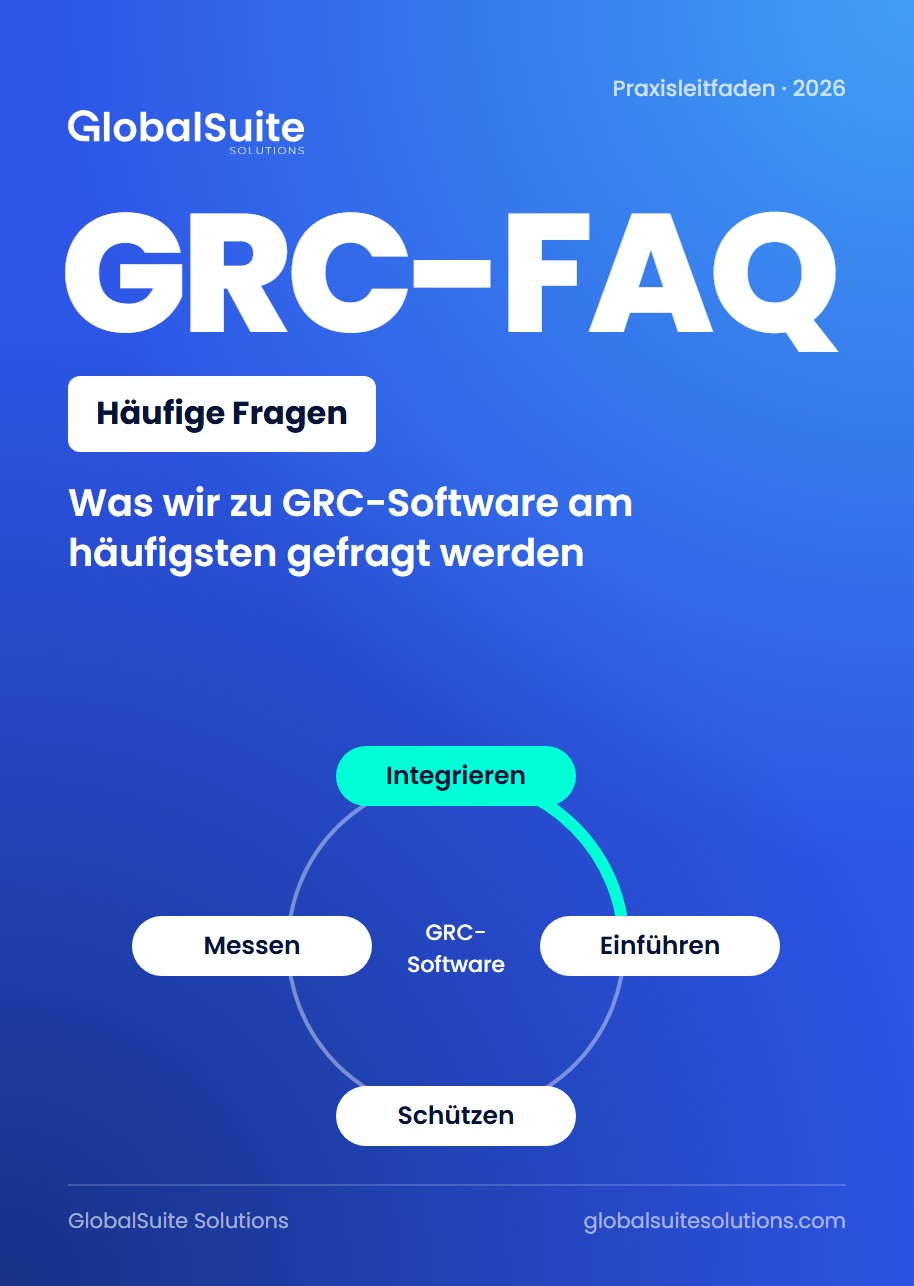
Was wir zu GRC-Software am häufigsten gefragt werden
Die häufigsten Fragen zu GlobalSuite®: Integrationen, Einführung, Rendite, Risiken und Datensicherheit.
Leitfaden herunterladenPlattform
All-in-one-GRC-Plattform
KI in allen Modulen integriert
Der gemeinsame Motor aller Module
GRC für Ihre Branche
GlobalSuite® mit Ihren Tools verbinden

Normen und Frameworks
ISO-Normen
Regulierungen
Einmal dokumentieren, alle erfüllen.
Ressourcen
 ReferenzEMT Madrid: zentrales Datenschutzmanagement mit GlobalSuite®Referenz lesen

 G2-BewertungenWas Anwender täglich mit GlobalSuite® erlebenBewertungen lesenSchon Kunde? Jetzt bewerten
Beliebte Suchen
Praxisleitfaden · 2026
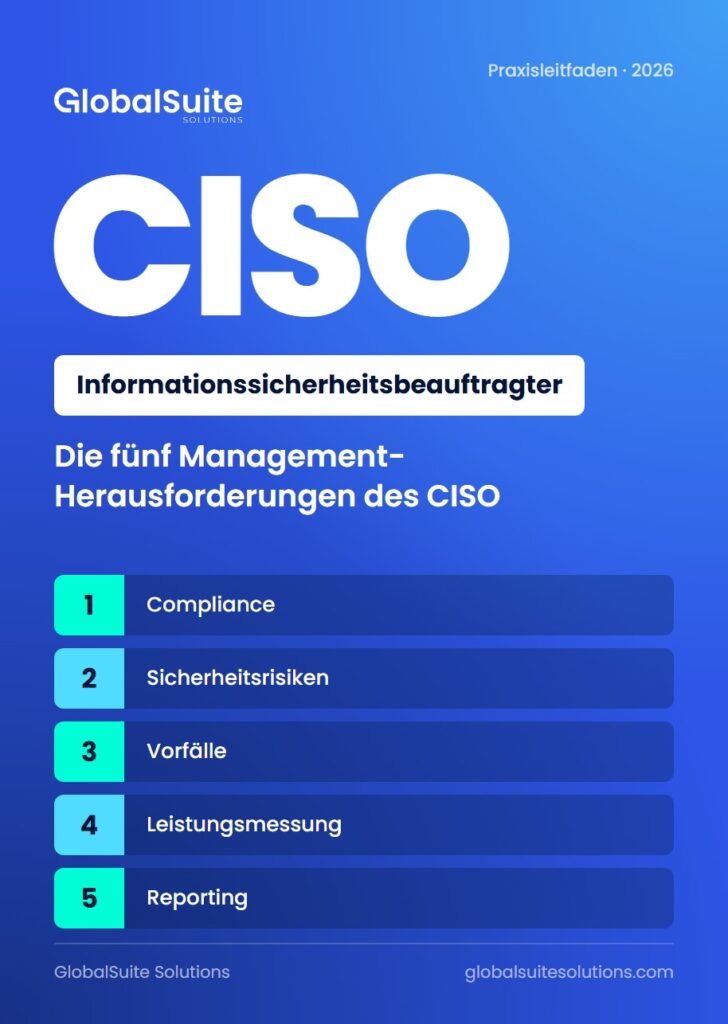
InformationssicherheitsbeauftragterCompliance, Risiken, Vorfälle, Leistung und Reporting: wo es im Alltag eines CISO hakt und wie du es mit einer Managementsoftware löst.
Leitfaden kostenlos herunterladenDie Rolle des Informationssicherheitsbeauftragten ist zermürbend. Im Schnitt bleibt ein CISO ein bis zwei Jahre in seiner Position, und 90 % würden für eine bessere Work-Life-Balance auf Gehalt verzichten. Hoher Stress und unrealistische Erwartungen gehören laut ISACA zu den Hauptgründen.
Dieser Leitfaden konzentriert sich auf das Management. Die fünf Herausforderungen stammen aus realen Fällen unserer Beratungs- und Einführungsprojekte. Zu jeder beschreibt er die vorgefundene Lage, die Aufgabe für den Sicherheitsverantwortlichen und die Lösung in GlobalSuite®.
In den fünf Fällen kommen ISO 27001, ISO 27004, ISO 31000, NIST CSF, PCI DSS und COBIT 2019 vor. Die Erfahrung aus Hunderten Projekten zur Einführung von Sicherheitsnormen steckt in der Software und nimmt dem Sicherheitsverantwortlichen Handarbeit ab. Bestehende Kontrollen ordnest du mehreren Normen zugleich zu, damit keine Arbeit doppelt anfällt, und jeder Verantwortliche erhält eine E-Mail, wenn ihm ein Behandlungsplan zugewiesen wird.
Die häufigsten Fragen zu GlobalSuite®: Integrationen, Einführung, Rendite, Risiken und Datensicherheit.
Leitfaden herunterladen
Jede Anforderung eines Compliance-Managementsystems, vom Geltungsbereich bis zum Audit, auf einer Plattform.
Leitfaden herunterladen
Fristen, Rollen, Risikoklassen und Bußgelder der KI-Verordnung, mit einer ersten Checkliste.
Leitfaden herunterladen