




Le blog GRC de GlobalSuite Solutions
Réglementation, risques, cybersécurité et nouveautés produit, expliqués par les experts qui construisent GlobalSuite® chaque jour.

Nouveautés de GlobalSuite® Quantum
Chaque version, expliquée : ce qui change dans la plateforme et ce que votre équipe y gagne.
produit
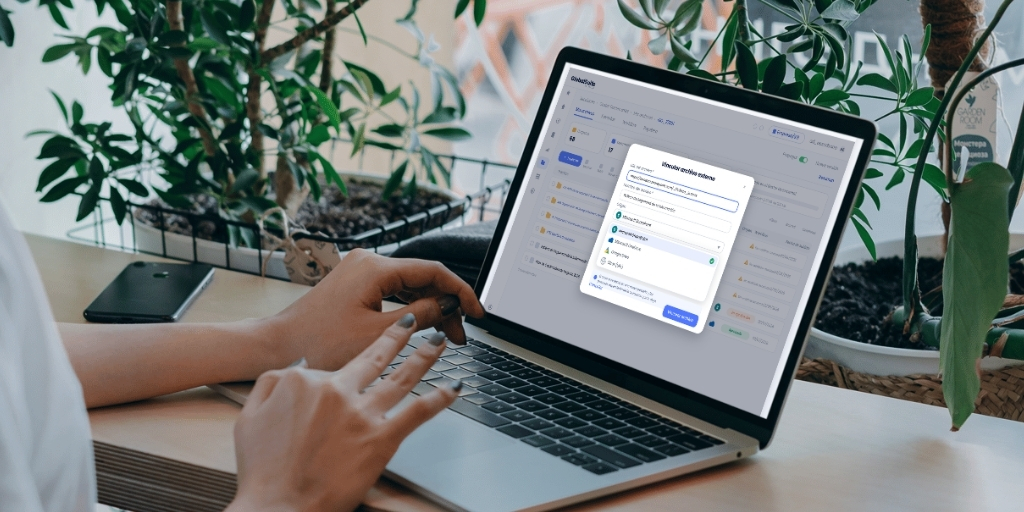
8 minGlobalSuite® Quantum : intégration avec SharePoint, OneDrive et Google Drive
En savoir plus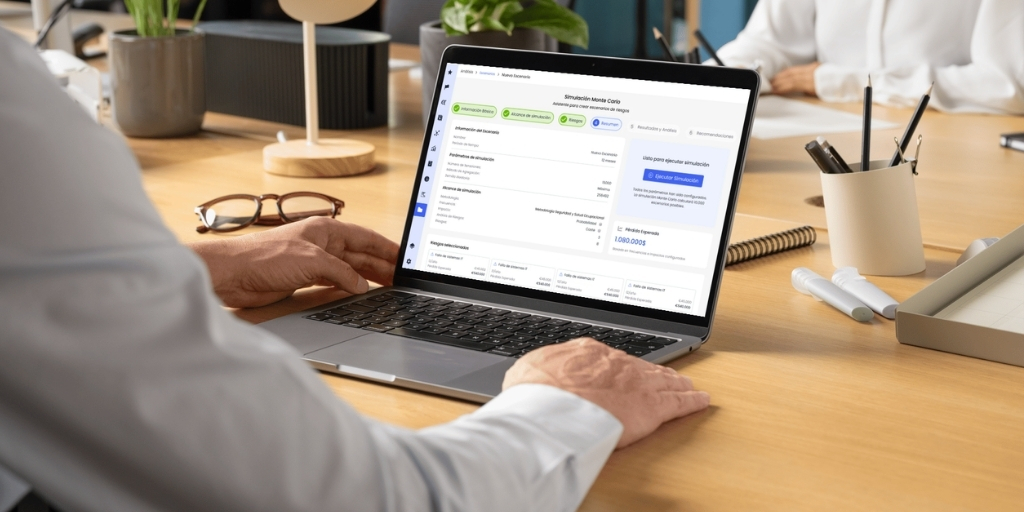 Avec IA
produit
3 minQuantification des risques dans GlobalSuite Quantum : simulez, quantifiez et décidez
En savoir plus
produit
8 minAutomatisations GlobalSuite® Quantum : de la donnée au workflow automatisé dans votre GRC
En savoir plusTous les articles
Thèmes
AI
4 minInventaire des systèmes d’IA : que faut-il y inclure et comment trouver l’IA non déclarée
En savoir plus
AIConformité
5 minAnalyse d’impact sur les droits fondamentaux (FRIA) : qui doit la réaliser et comment
En savoir plus
AIConformité
4 minOmnibus numérique sur l’IA : ce qui change dans l’AI Act et le nouveau calendrier
En savoir plus
GRCRisques
5 minGestion des risques d’entreprise (ERM) : définition et mise en place d’un système
En savoir plus
Sécurité
6 minLabels TISAX : lequel vous demande-t-on et à quel niveau (AL2 ou AL3) ?
En savoir plus
Riesgos
6 minTaxonomie des risques : définition, construction et exemple
En savoir plus
Riesgos
6 minRisque inhérent et risque résiduel : différence et calcul
En savoir plus
Continuité de l'activité
10 minPlan de continuité d’activité : exemples et structure à reprendre
En savoir plus
Cybersécurité
13 minComment se conformer au Cyber Resilience Act : exigences de l’Annexe I, notification et feuille de route
En savoir plus9 articles sur 125