
SBS 877-2020Perú · Gestión de la continuidad del negocio
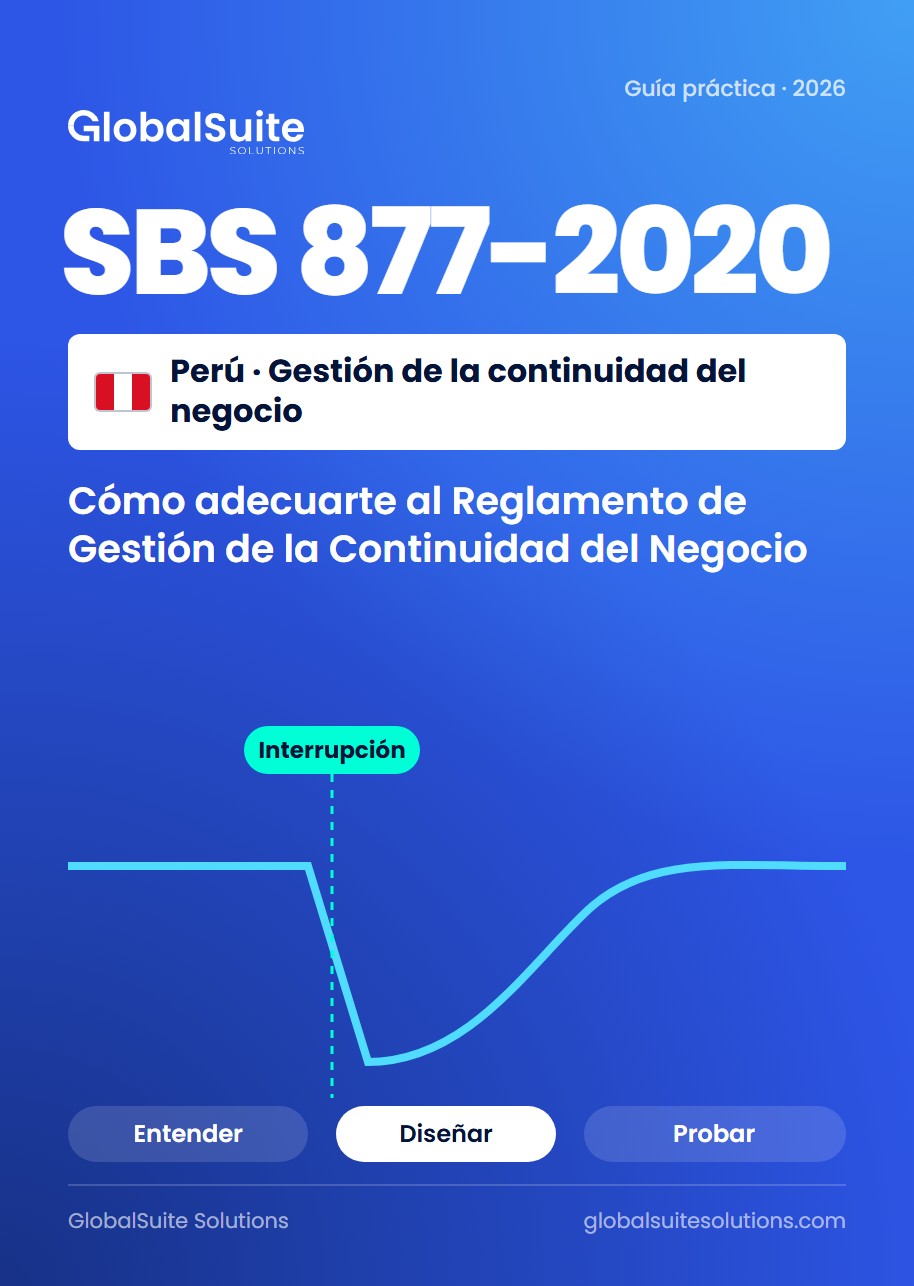
Cómo adecuarte al Reglamento de Gestión de la Continuidad del Negocio de la SBS
Qué pide la Resolución SBS 877-2020, preguntas previas y un plan de adecuación por fases.
Descargar guíaPlataforma
Plataforma GRC todo en uno
IA integrada en todos los módulos
El motor común de todos los módulos
GRC adaptado a tu industria
Conecta GlobalSuite® con tus herramientas

Normativas y marcos
Normas ISO
Regulaciones
Documenta una vez, cumple con todas.
Recursos
Empresa
 Caso de éxitoEMT Madrid centraliza su gestión de protección de datos en GlobalSuite®Leer caso

 Reseñas G2Lo que opinan de GlobalSuite® quienes lo usan a diarioLeer reseñas¿Eres cliente? Deja tu reseña
Búsquedas populares
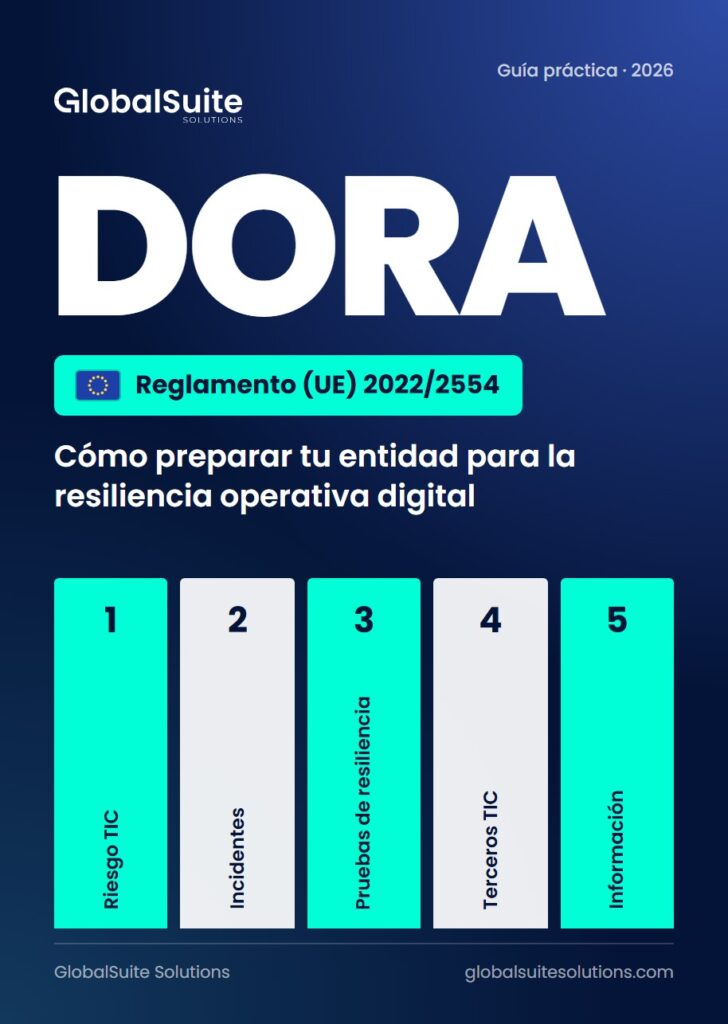
Guía práctica · 2026
Reglamento (UE) 2022/2554Qué pide el reglamento de resiliencia operativa digital a tu entidad y por dónde empezar a cumplirlo.
Descargar la guía gratisDORA es el reglamento europeo de resiliencia operativa digital del sector financiero. Obliga a las entidades a demostrar que sus operaciones digitales resisten ataques, fallos y cortes de proveedores.
Esta guía resume qué pide DORA, qué tiene que poner en marcha tu entidad y por dónde empezar. Está pensada para los equipos de riesgos, cumplimiento y seguridad que tienen que llevarlo a la práctica.
Desde esa fecha DORA es de obligado cumplimiento para las entidades financieras de la Unión Europea. Sus líneas de actuación parten de las mejores prácticas europeas e internacionales de resiliencia cibernética y operativa.
La guía relaciona DORA con ISO 27001, ISO 27005, ISO 31000, ISO 22301, ISO 22313 e ISO 22317, el RGPD, la LOPDGDD y la Directiva NIS2. Si ya trabajas con alguna de ellas, tienes buena parte del camino hecho.
Qué pide la Resolución SBS 877-2020, preguntas previas y un plan de adecuación por fases.
Descargar guía
Integraciones, implantación, retorno, riesgos y seguridad de los datos, respondidos pregunta a pregunta.
Descargar guía
Del alcance a la auditoría: cada requisito del sistema de compliance y cómo seguirlo.
Descargar guía